Photo de carte bancaire à Grok :
ce que Musk a écrit, et pourquoi ne pas le faire
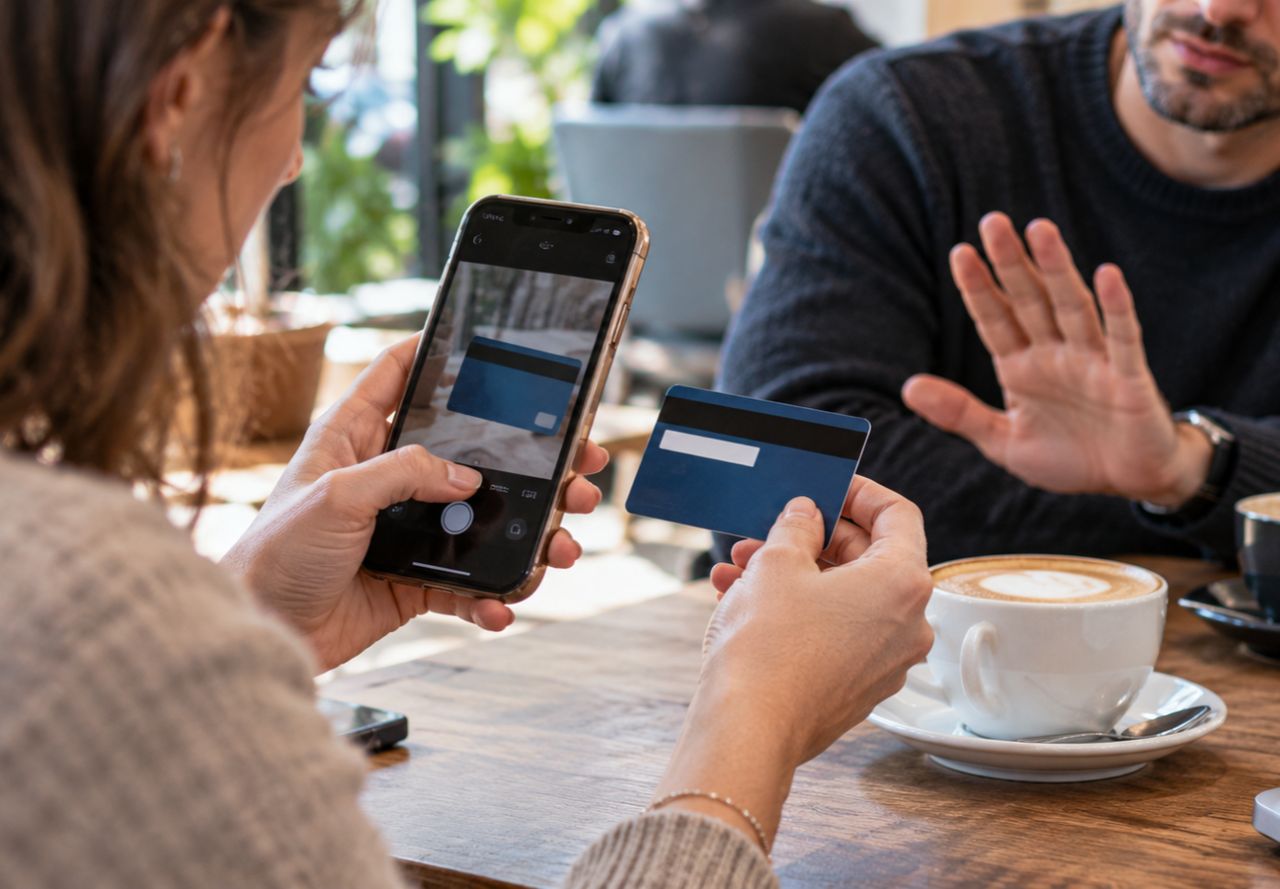
Les assistants d’IA commencent à acheter à notre place. Les éditeurs ont construit pour cela des circuits de paiement sécurisés, avec validation humaine et cartes à usage unique. Et puis un dirigeant écrit, en une phrase, qu’il suffit de montrer sa carte au chatbot. Le message a été vu des millions de fois. Il ne décrit pourtant pas le fonctionnement prévu par la documentation de l’outil, et il propose un geste que n’importe quel conseiller bancaire déconseillerait. Pour une entreprise, la question n’est pas de savoir si la méthode fonctionne. C’est de s’assurer que personne, dans l’équipe, ne la prenne pour une consigne.
Qu’a écrit Elon Musk ?
Une méthode en une phrase. Pas une procédure.
Le 10 octobre 2026, vers 17 h 04 heure de New York, Elon Musk a publié sur X un message expliquant que, pour acheter quelque chose, il suffit de prendre en photo sa carte bancaire et de la déposer dans le chat : Grok Bot parcourt alors internet, trouve le meilleur prix et passe la commande.
Quatre minutes plus tard, en réponse, il ajoutait : « I just ordered LEGO and Grok bought it from the LEGO website », soit « je viens de commander des Lego et Grok les a achetés sur le site de Lego ». Le lendemain matin, il résumait d’un « As easy as that », aussi simple que ça.
Le message ne précise ni l’étape de validation avant paiement, ni ce que devient la photo une fois envoyée, ni si elle passe par le système de paiement officiel ou le contourne. C’est un post, pas une page d’aide, ni un contrat, ni une consigne de sécurité. Aucune réaction officielle de l’éditeur de Grok n’est venue le préciser.
Comment Grok Bot est-il censé payer ?
Par un portefeuille de paiement tiers, avec une validation à chaque achat. Sans jamais voir la carte.
Grok Bot, l’agent de la gamme Grok capable d’agir sur le web, peut acheter en ligne depuis le 28 août 2026. Ce jour-là, son compte officiel annonçait : « Grok Bot can now buy things on the internet. » La fonction est réservée aux utilisateurs américains, sur des formules à partir de 200 dollars par mois.
Le paiement passe par Link, le portefeuille de Stripe, l’un des principaux prestataires de paiement en ligne. Le fonctionnement est le suivant : l’agent demande un paiement, l’utilisateur l’approuve dans son navigateur ou dans l’application Link, puis l’agent reçoit une carte virtuelle valable pour une seule transaction. Chaque achat exige un accord explicite ; il n’existe pas de mode d’achat automatique.
Stripe résume le principe en une phrase : « The agent never gets access to your raw payment credentials. » L’agent n’a jamais accès aux coordonnées de paiement brutes. Le numéro de carte, la date d’expiration et le cryptogramme restent sur les serveurs du prestataire de paiement. Le modèle d’IA ne manipule qu’un jeton à usage unique.
Pourquoi une photo contredit-elle ce dispositif ?
Parce qu’elle donne à l’agent précisément ce que Link est conçu pour lui cacher.
Une photo de carte bancaire montre le numéro complet, la date d’expiration et le nom du titulaire. Si l’on photographie le dos, elle montre aussi le cryptogramme. Déposée dans un chat, elle entre dans le fil de la conversation, donc dans le traitement, donc dans un historique.
Même si une validation est demandée ensuite, le secret est déjà sorti. Une carte à usage unique protège parce que, même interceptée, elle ne sert qu’une fois. Une photo de la vraie carte ne bénéficie d’aucune de ces protections : quiconque y accède peut la réutiliser autant de fois que le plafond le permet.
Le post du 10 octobre ne dit pas si la photo est ensuite rattachée à Link ou si elle court-circuite le dispositif. Il ne dit pas non plus si elle est effacée, chiffrée ou conservée. Tant qu’aucune page officielle ne l’explique, il faut considérer qu’une carte photographiée et envoyée est une carte exposée.
Le fait que Musk ait réussi son achat ne change rien. Un paiement peut aboutir et laisser le numéro dans un historique. Les deux ne s’excluent pas.
Que disent les conditions d’utilisation de Grok Bot ?
Elles demandent une validation humaine et prévoient une conservation de certaines données. Rien sur les photos de cartes.
La documentation de Grok Bot, mise à jour le 6 octobre 2026, recommande de garder les envois, publications, achats, suppressions et modifications sensibles « derrière une approbation ». Elle précise aussi qu’une approbation n’annule pas un travail déjà effectué. Les conditions d’utilisation demandent une « vérification humaine appropriée » avant toute action financière.
Ces mêmes conditions indiquent que Grok Bot peut conserver certaines données, comme des identifiants et des sessions de navigation, sans préciser le sort d’une image de carte bancaire. Pour les clients de la formule entreprise, le journal des actions masque les numéros de carte et les jetons d’accès, selon le journal des modifications de l’outil. Cette protection ne s’applique donc pas à toutes les formules.
D’un côté, un parcours documenté qui évite à l’agent de voir la carte et impose une validation. De l’autre, un message qui propose de la lui montrer, sur le ton du « aussi simple que ça ». Tant que l’éditeur n’a pas tranché, ce sont la documentation et le bon sens qui s’appliquent, pas le post.
Pourquoi une entreprise ne doit-elle jamais le faire ?
Parce que la carte de l’entreprise n’est pas une pièce jointe.
Une carte professionnelle règle les fournisseurs, les abonnements, parfois les frais de déplacement. Son numéro dans un chat devient une copie de plus, dans un fil que d’autres peuvent relire, exporter ou consulter si le compte est partagé. Le dirigeant qui « teste » avec la carte de la société teste avec l’argent de la société. Le salarié qui le fait « parce que Musk l’a dit » n’a pas reçu d’autorisation ; il a lu un post.
Aucune photo. Ni recto, ni verso. Ni dans Grok, ni dans un autre assistant, ni dans un courriel envoyé pour aller plus vite.
Le circuit prévu. Si un achat par un agent d’IA est autorisé dans l’entreprise, il passe par le bouton de paiement intégré et sa validation, jamais par une image. Si ce bouton n’existe pas, on paie soi-même.
La carte personnelle. Même règle. Le post ne la rend pas moins sensible.
Le compte partagé. Un fil de discussion commun multiplie les lecteurs. Une photo de carte n’y a aucune place.
Les intermédiaires. Quelqu’un qui demande une photo de carte « pour activer Grok » ou « pour configurer l’agent » n’active rien. Il collecte un numéro.
Que faire si quelqu’un a déjà envoyé une photo ?
Traiter la carte comme exposée. Sans attendre de voir un débit suspect.
Si une photo est partie, inutile de débattre de la promesse du post. On prévient la banque, on suit sa procédure, qui peut aller jusqu’à l’opposition et au remplacement de la carte, et l’on surveille les débits dans les jours qui suivent.
On ne renvoie pas la photo « pour montrer » à un collègue ou au service comptable. On ne demande pas au chatbot s’il a gardé l’image : la réponse, quelle qu’elle soit, ne retire pas la copie déjà transmise.
S’il s’agit d’une carte de l’entreprise, la personne qui a autorité sur le compte est prévenue le jour même, pas au prochain point d’équipe. Plus la réaction est rapide, plus le risque de débit frauduleux diminue.
Quelle consigne donner aux équipes ?
Une phrase courte, sans débat sur le post.
On n’envoie jamais de photo de carte bancaire, de RIB ou de pièce d’identité dans un chat, quel que soit l’outil et quelle que soit la personne qui le propose, y compris le patron de l’entreprise qui édite l’outil. Les achats de l’entreprise passent par le circuit habituel : bon de commande, carte dont le numéro n’est recopié nulle part, facture. Un agent d’IA qui peut commander le fait sans qu’on lui montre la carte, ou bien on ne l’utilise pas pour payer.
Si quelqu’un a déjà envoyé une photo, il le signale le jour même. Ce n’est pas une faute à cacher, c’est un incident à traiter vite.
Cette affaire dépasse Grok. Les assistants capables d’acheter, de réserver ou de payer vont se multiplier, et chaque éditeur proposera son propre circuit. La règle reste la même pour tous : un agent bien conçu n’a pas besoin de voir la carte. S’il la demande, c’est le dispositif qui pose problème, pas la carte.
Questions fréquentes
Faut-il envoyer une photo de sa carte bancaire à Grok ?
Non. Le parcours de paiement officiel est conçu pour que l’agent ne voie jamais la carte. Une photo expose le numéro, la date et le nom du titulaire.
Grok peut-il acheter sans photo de carte ?
Oui. Depuis le 28 août 2026, Grok Bot achète via le portefeuille Link de Stripe, avec une validation à chaque achat et une carte virtuelle à usage unique. La fonction est réservée aux États-Unis.
Elon Musk a-t-il vraiment commandé de cette façon ?
Il l’affirme et parle d’un achat sur le site de Lego. Cela ne dit rien du traitement de la photo ni de sa conservation dans l’historique.
Est-ce plus grave avec une carte d’entreprise ?
Oui. C’est l’argent du compte de la société, et le fil de discussion peut être lu par d’autres. Personne ne l’envoie dans un chat, même pour un essai.
Que faire si une photo a déjà été envoyée ?
Prévenir la banque, suivre sa procédure, surveiller les débits et prévenir le responsable du compte s’il s’agit d’une carte professionnelle. Ne pas renvoyer la photo.
L’éditeur de Grok a-t-il réagi ?
Aucune mise au point officielle n’a été publiée sur le traitement d’une photo de carte envoyée dans le chat.
WY-Créations accompagne depuis 2018 les artisans, les TPE, les PME et les professions libérales dans leur référencement sur Google, leur présence dans les réponses des IA et leur e-réputation.
Les outils d’IA s’adoptent avec des règles claires.
Outils d’IA, accès, données sensibles, e-réputation : WY-Créations aide les dirigeants à fixer ce qui peut entrer dans un assistant, et ce qui n’y entre jamais.