Points fidélité volés
et une origine jamais communiquée.
Deux points de la version de mai 2026 sont corrigés ici. L’exploitation d’une faille au sein de prestataires y était présentée comme établie : elle ne l’est pas, l’enseigne n’ayant jamais communiqué le vecteur technique. Et les remontées judiciaires évoquées comme probables relèvent de l’hypothèse, aucune enquête n’ayant été rendue publique.
Ce qui est confirmé
L’affaire commence par un courriel énigmatique. Mi-mai 2026, des clients de McDonald’s France reçoivent une demande de renouvellement de leur identifiant de fidélité, assortie d’une information sur la désactivation automatique de leurs cartes virtuelles. Aucune explication n’accompagne le message.
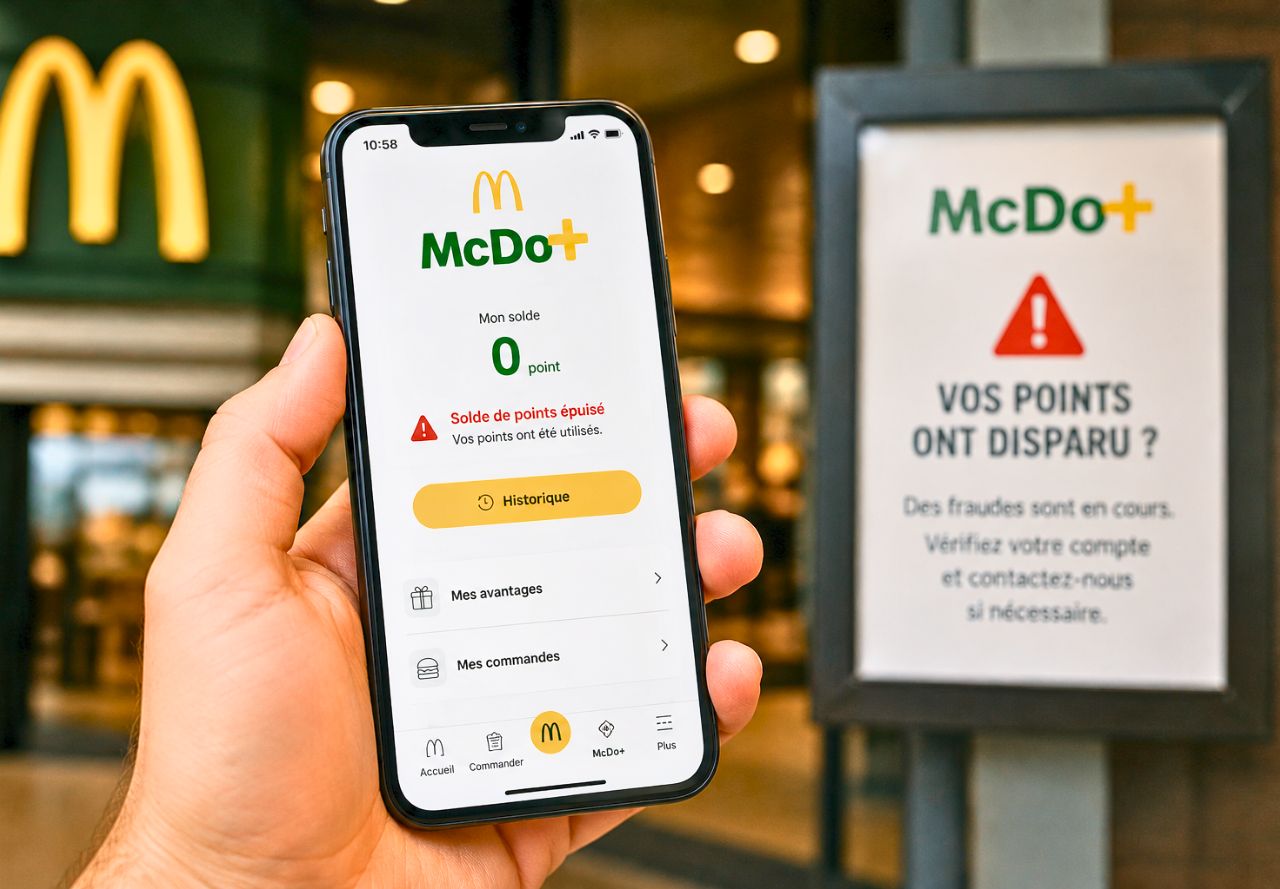
Intrigués, plusieurs d’entre eux vérifient leur solde et découvrent que des points ont disparu. L’historique révèle des commandes passées dans des restaurants situés parfois à des centaines de kilomètres de leur domicile. Les témoignages se multiplient sur Reddit, TikTok et X. Le média spécialisé 01net révèle l’affaire, puis l’enseigne la reconnaît auprès de l’AFP le 21 mai 2026.
Le contenu exact de la communication est important. McDonald’s France fait état de tentatives d’accès à des informations clients détectées par deux de ses partenaires, indique que ces partenaires ont sécurisé l’environnement dès la découverte, et affirme qu’aucune donnée sensible ou financière n’a été consultée. Par précaution, une procédure de réinitialisation des identifiants a été lancée.
La chronologie mérite d’être relevée, car elle dit quelque chose du fonctionnement de ces incidents. Ce sont les clients qui ont alerté, pas l’enseigne : la communication officielle est arrivée après la vague de témoignages sur les réseaux sociaux et la publication du média spécialisé. Entre le courriel de réinitialisation, perçu comme incompréhensible sur le moment, et l’explication publique, plusieurs jours se sont écoulés durant lesquels les personnes concernées ne disposaient d’aucun élément pour comprendre ce qui leur arrivait. Cet ordre des événements est fréquent dans les fuites touchant des programmes grand public, et il pèse lourdement sur la perception de l’incident.
Trois éléments manquent, et leur absence structure tout le dossier : le nombre de comptes touchés, la date de la fuite et le vecteur technique. Aucun de ces trois points n’a été rendu public. L’enseigne n’a pas non plus garanti la restitution des points dérobés, laissant les clients concernés avec une seule option, la page de réclamation du service client.
L’origine n’a pas été communiquée
C’est le point sur lequel la plupart des reprises sont allées plus vite que les faits. Beaucoup ont écrit que les fraudeurs avaient exploité une faille au sein de prestataires externes. L’enseigne n’a jamais dit cela.
La formulation retenue parle de tentatives d’accès détectées par deux partenaires. Elle indique où l’alerte a été levée, pas comment les identifiants ont été obtenus. La différence n’est pas rhétorique : une intrusion dans le système d’un sous-traitant et une campagne de connexions automatisées menée depuis l’extérieur ne produisent ni les mêmes obligations de notification, ni les mêmes responsabilités.
Les spécialistes consultés par la presse professionnelle ont avancé une hypothèse, présentée comme telle : le bourrage d’identifiants, ou credential stuffing. La technique consiste à tester automatiquement, sur un service donné, des couples adresse électronique et mot de passe issus de fuites antérieures touchant d’autres plateformes. Elle ne suppose aucune faille du service visé. Elle exploite une habitude, la réutilisation du même mot de passe.
La CNIL documente ce mode opératoire depuis plusieurs années et le décrit comme l’une des attaques les plus répandues contre les espaces authentifiés. Des listes de centaines de millions de couples circulent sur les réseaux clandestins. Même un taux de réussite très faible produit, sur ces volumes, un nombre de comptes valides considérable. Cela reste une hypothèse plausible dans ce dossier, pas une conclusion. La vigilance sur les identifiants réutilisés vaut d’ailleurs pour tout compte en ligne, y compris ceux exposés par une faille critique dans un navigateur comme Chromium.
Le marché de revente
Ce qui distingue cette affaire d’un incident isolé, c’est l’existence d’une chaîne commerciale complète, visible et organisée.
- Des groupes Telegram et Discord spécialisés proposent des comptes crédités, vendus au lot pour quelques euros.
- Des vidéos publiées sur TikTok expliquent la marche à suivre pour commander sans payer, servant de vitrine à ces canaux.
- Le paiement s’effectue par des services de transfert grand public ou via des pages de paiement frauduleuses.
- L’acheteur reçoit un identifiant de fidélité déjà rempli, qu’il utilise en scannant un code sur une borne de commande.
- Le phénomène ne se limite pas à une enseigne : des comptes Burger King et KFC circulent sur les mêmes canaux.
L’étape finale mérite qu’on s’y arrête, car elle explique pourquoi la fraude fonctionne aussi bien. Devant une borne, le système ne vérifie pas une identité : il lit un code et crédite l’avantage correspondant. Le porteur du code est traité comme le titulaire du compte. Aucune authentification n’intervient, aucun appareil de confiance n’est requis, aucune confirmation n’est demandée. La revente en aval de ce type d’accès suit la même logique de place de marché que celle observée dans l’écosystème criminel plus large, jusque dans les services d’infrastructure visés par le démantèlement de First VPN.
Le modèle économique de cette revente éclaire aussi l’ampleur du phénomène. Un compte crédité se négocie quelques euros, alors qu’il donne accès à des récompenses d’une valeur supérieure pour l’acheteur. L’écart entre les deux montants constitue la marge du revendeur, et il n’est intéressant qu’à condition de traiter des volumes importants. Cela suppose une collecte automatisée en amont, une logistique de diffusion et un flux d’acheteurs régulier, ce que fournissent précisément les canaux de messagerie et les réseaux sociaux grand public. La fraude artisanale sur un compte isolé n’aurait aucun intérêt économique.
La visibilité de ces canaux est en soi une information. Un trafic qui s’expose sur des plateformes grand public plutôt que sur des réseaux fermés vise un public large et peu technique, pas des professionnels du crime.
Pourquoi la fidélité est visée
Les programmes de fidélité sont devenus une cible privilégiée, et ce n’est pas un hasard de calendrier. Ils cumulent plusieurs caractéristiques qui les rendent attaquants-compatibles.
Ils contiennent une valeur immédiatement utilisable. Contrairement à une donnée personnelle, qu’il faut revendre puis exploiter, un solde de points se dépense directement contre un bien réel. La conversion est instantanée et ne passe par aucun intermédiaire financier.
Ils échappent aux protections bancaires. Un paiement par carte déclenche une authentification forte, des règles de détection de fraude et un droit à contestation encadré. L’utilisation de points ne déclenche rien de tout cela. Aucune banque n’intervient, donc aucun dispositif de contestation ne s’applique automatiquement.
Ils sont protégés moins sérieusement que les systèmes de paiement, précisément parce qu’ils ne sont pas perçus comme des systèmes de paiement. Le mot de passe y est souvent faible et réutilisé, la double authentification rarement proposée, la surveillance des connexions anormales rarement en place. Le secteur français en a fourni un autre exemple en avril 2026, lorsque KFC France a informé les membres de son programme Colonel Club d’accès illégitimes ayant conduit à la copie de données personnelles, avec notification à la CNIL et dépôt de plainte auprès du parquet de Nanterre.
Enfin, la détection est lente. Un client ne consulte pas son solde de points tous les jours. Entre le vol et sa découverte, il s’écoule souvent plusieurs semaines, un délai que ne tolère aucun système bancaire mais que le modèle de la fidélité rend banal.
La réponse de l’enseigne et ses limites
Les mesures prises sont réelles et rapides. Elles laissent néanmoins plusieurs questions ouvertes, qu’il serait malhonnête de présenter comme réglées.
- Réinitialisation des identifiants des comptes concernés, avec obligation pour le client de définir un nouveau mot de passe.
- Désactivation des cartes de fidélité virtuelles enregistrées dans les portefeuilles mobiles, à regénérer manuellement.
- Affirmation qu’aucune donnée sensible ou financière n’a été consultée. Il s’agit d’une déclaration de l’enseigne, non d’une vérification indépendante publiée.
- Aucun engagement de restitution des points dérobés. Le traitement se fait au cas par cas via le service client.
- Aucune communication sur le nombre de personnes concernées, ni sur la période durant laquelle les accès ont été possibles.
L’absence d’engagement sur les points est le point le plus sensible pour les clients. Un consommateur qui n’obtient pas satisfaction après une réclamation écrite peut, en France, saisir le médiateur de la consommation compétent, généralement après un délai d’un mois sans réponse ou en cas de réponse insatisfaisante. Cette voie est gratuite et préalable à toute action judiciaire. Elle suppose de conserver les traces : capture de l’historique, date de constatation, échanges avec le service client.
Réinitialiser des mots de passe traite la conséquence. Si l’hypothèse du bourrage d’identifiants se confirmait, la cause resterait entière tant que les connexions automatisées ne sont pas freinées côté serveur.
Ce qu’il faut faire
Les gestes utiles tiennent en quelques minutes, et le premier d’entre eux ne concerne pas l’application McDo+.
- Ouvrir l’application et consulter l’historique des commandes, pas seulement le solde. Une commande inconnue dans une ville éloignée est le signal le plus net.
- Définir un mot de passe unique, utilisé nulle part ailleurs. C’est la seule mesure qui neutralise le bourrage d’identifiants.
- Changer ce mot de passe partout où le même avait été réutilisé, en commençant par la messagerie électronique, qui commande la réinitialisation de tous les autres comptes.
- Activer la double authentification si le service la propose, et systématiquement sur les comptes de messagerie et bancaires.
- Regénérer la carte de fidélité virtuelle dans le portefeuille mobile, l’ancienne ayant été désactivée.
- Signaler la fraude via la page de réclamation du service client, en datant précisément la constatation.
Une précaution supplémentaire s’impose dans les semaines qui suivent une fuite médiatisée : la vigilance face aux messages se réclamant de l’enseigne. Un incident public crée un prétexte crédible pour des courriels de faux support demandant de « vérifier » un compte. Le mécanisme est identique à celui décrit dans notre article sur l’ arnaque au faux conseiller bancaire : l’escroc s’appuie sur une inquiétude légitime et récente.
Aucun service sérieux ne demande un mot de passe par courriel ou par téléphone. Un lien reçu dans un message ne doit jamais servir de porte d’entrée : mieux vaut ouvrir l’application directement.
La leçon pour les entreprises
Toute entreprise exploitant un espace client, une carte de fidélité ou une cagnotte est exposée au même schéma, quelle que soit sa taille. Les protections utiles ne relèvent pas de l’investissement lourd.
- Limiter les tentatives de connexion par compte et par adresse, et détecter les pics anormaux d’authentifications échouées, signature caractéristique du bourrage d’identifiants.
- Proposer une double authentification sur les espaces porteurs de valeur, même quand aucun paiement n’y transite.
- Ne pas traiter un code-barres ou un QR code comme une preuve d’identité suffisante pour débiter un avantage significatif.
- Alerter le client sur une connexion depuis un appareil ou une zone inhabituels, mesure peu coûteuse et immédiatement lisible.
- Cartographier les sous-traitants ayant accès aux données clients et vérifier ce que prévoient les contrats en matière de notification d’incident.
- Préparer à l’avance le message de crise. Une communication qui ne dit ni combien ni depuis quand alimente les interprétations, comme l’a montré cette affaire.
Le dernier point est un enjeu de réputation autant que de conformité. La confiance se joue sur la précision des réponses, y compris lorsqu’elles sont désagréables. Un incident bien expliqué se referme ; un incident mal expliqué se prolonge en soupçon. Cette exigence de rigueur vaut d’ailleurs pour toute communication technique, y compris celle des éditeurs eux-mêmes lorsqu’ils annoncent des correctifs, comme dans le cas des failles Microsoft Defender activement exploitées. Elle rejoint enfin une tendance de fond que confirment les grandes opérations policières internationales, à l’image de l’opération Ramz coordonnée par Interpol : le vol d’identifiants est aujourd’hui la principale porte d’entrée du cybercrime ordinaire.
Un programme de fidélité stocke des adresses, des habitudes d’achat et des historiques de fréquentation. Sa valeur pour un attaquant dépasse largement le solde de points qu’il affiche.
Ce qu’on nous demande le plus souvent.
Mes données bancaires ont-elles été volées ?
McDonald’s France affirme qu’aucune donnée sensible ou financière n’a été consultée. C’est la déclaration de l’enseigne ; aucune vérification indépendante n’a été publiée. Par prudence, surveiller ses relevés reste utile, sans qu’il y ait d’élément public indiquant un risque bancaire.
Quelle est l’origine de la fuite ?
Elle n’a pas été communiquée. L’enseigne évoque des tentatives d’accès détectées par deux partenaires, sans préciser le vecteur. Des spécialistes ont avancé l’hypothèse du bourrage d’identifiants, technique qui n’implique aucune faille du service visé. Rien ne la confirme officiellement.
Comment savoir si mon compte a été touché ?
Consulter l’historique des commandes dans l’application, et pas seulement le solde. Une commande inconnue, souvent passée dans une ville éloignée, est le signal le plus fiable. La réception d’une demande de réinitialisation d’identifiant constitue un second indice.
Mes points seront-ils restitués ?
Aucun engagement de restitution n’a été annoncé. Le traitement se fait au cas par cas via la page de réclamation du service client. En l’absence de réponse satisfaisante, le médiateur de la consommation constitue un recours gratuit, préalable à toute action judiciaire.
Combien de clients sont concernés ?
Le nombre n’a pas été rendu public, ni la période durant laquelle les accès ont été possibles. Les témoignages recensés se comptent en dizaines, ce qui ne préjuge en rien de l’ampleur réelle de l’incident.
Les fraudeurs seront-ils poursuivis ?
Aucune enquête n’a été rendue publique à ce jour, et aucune interpellation n’a été annoncée. Les affirmations sur des remontées possibles via les moyens de paiement ou les adresses réseau relèvent de l’hypothèse, pas d’une information vérifiée.
- 01net, révélation de la fraude affectant les comptes du programme de fidélité McDo+, mai 2026.
- Déclaration de McDonald’s France à l’AFP, 21 mai 2026, reconnaissant des tentatives d’accès détectées par deux partenaires et annonçant la réinitialisation des identifiants.
- Presse professionnelle française sur la sécurité des données, analyses relatives au bourrage d’identifiants comme hypothèse de vecteur, mai 2026.
- CNIL, fiches de définition et recommandations relatives aux attaques par bourrage d’identifiants (credential stuffing).
- Communication de KFC France aux membres du programme Colonel Club, avril 2026, notification à la CNIL et dépôt de plainte auprès du parquet de Nanterre.
- Témoignages publics de clients relayés sur Reddit, TikTok et X à partir de mi-mai 2026.
WY-Créations conçoit des sites internet et construit des stratégies de visibilité pour les artisans, les TPE, les PME et les professions libérales depuis 2018. Cet article distingue les éléments communiqués par l’enseigne des hypothèses formulées par des tiers, et ne constitue ni un conseil juridique ni un audit de sécurité. Pour aller plus loin : les avis clients ou nous écrire.
Votre site limite-t-il les tentatives de connexion ?
Blocage après échecs répétés, double authentification, alerte sur connexion inhabituelle. Trois réglages qui coupent court au bourrage d’identifiants.