First VPN démantelé
et la base d’abonnés saisie.
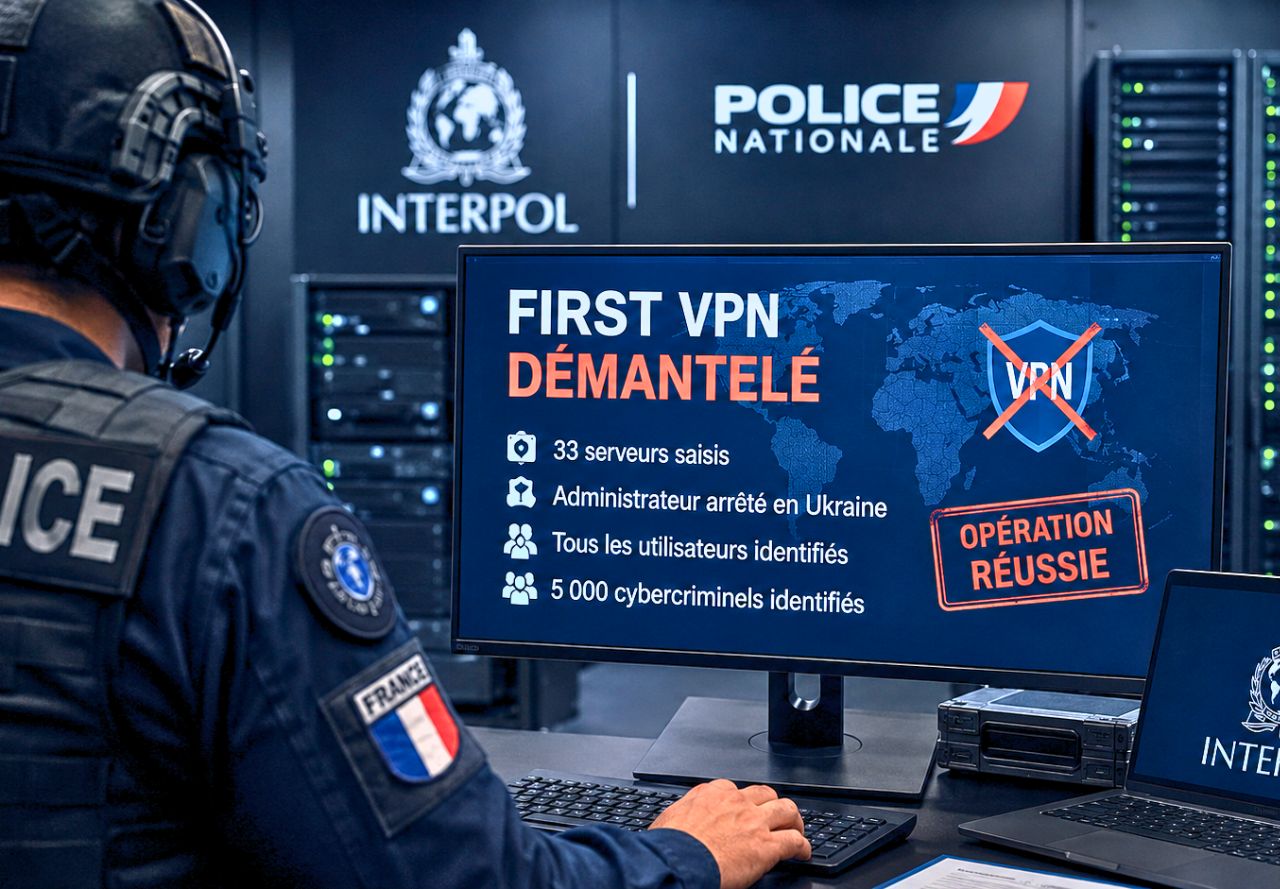
Trois précisions par rapport à la version de mai 2026. L’opération a été coordonnée par Europol et Eurojust, non par Interpol. Les 5 000 comptes correspondent à la taille de la base d’abonnés, pas à un nombre de cybercriminels identifiés : les autorités ont transmis des renseignements sur 506 usagers. Et le dossier a connu une suite majeure le 13 juillet 2026, avec des sanctions américaines inédites.
Ce qu’était First VPN
Pas un fournisseur grand public qui aurait dérivé. Un service conçu dès l’origine pour une clientèle criminelle, et vendu comme tel.
First VPN, également désigné sous le nom 1VPNS, fonctionnait depuis 2014. Il n’était pas promu sur les canaux publicitaires habituels mais sur des forums cybercriminels russophones, au premier rang desquels Exploit.in et XSS.is. L’argumentaire commercial reposait sur trois promesses : des paiements anonymes, une infrastructure dissimulée et un engagement à ne jamais coopérer avec les autorités judiciaires. Le parquet de Paris a précisé que la tarification variait selon la complexité des relais de connexion demandés.
Europol décrit un service devenu structurel dans l’écosystème criminel, au point d’apparaître dans presque toutes les grandes enquêtes que l’agence a soutenues ces dernières années. Le FBI a de son côté publié un avis de cybersécurité recensant les tactiques associées à 1VPNS et identifiant au moins vingt-cinq groupes de rançongiciels utilisateurs du service, dont Avaddon.
L’usage dépassait le seul chiffrement des rançons. Le service servait à masquer la reconnaissance préalable des réseaux visés, les intrusions elles-mêmes et l’administration des serveurs de commande. Autrement dit, il intervenait à chaque étape d’une attaque, y compris celles qui précèdent de plusieurs semaines la phase visible. C’est cette couche d’infrastructure que visait la même logique d’enquête qu’ l’opération Ramz coordonnée par Interpol dans une autre région du monde.
L’opération Saffron
La phase visible a duré quarante-huit heures, les 19 et 20 mai 2026. Elle a été menée sous la direction des autorités judiciaires françaises et néerlandaises, avec l’appui d’Europol et d’Eurojust.
- Trente-trois serveurs saisis, répartis dans vingt-sept pays selon le bilan communiqué.
- Saisie des noms de domaine 1vpns.com, 1vpns.net et 1vpns.org, ainsi que des adresses associées sur le réseau Tor.
- Perquisition d’un domicile en Ukraine et audition de l’administrateur présumé, un ressortissant ukrainien, à la demande du juge d’instruction français.
- Notification adressée à l’ensemble des utilisateurs du service, les informant de la fermeture et de leur identification.
- Dix-huit pays impliqués au total, dont la France, les Pays-Bas, l’Allemagne, l’Espagne, la Suède, la Suisse, le Royaume-Uni, le Luxembourg, la Roumanie, l’Ukraine, le Canada et les États-Unis.
Un point de vocabulaire mérite d’être posé. Les communiqués français et le compte rendu d’Europol évoquent une perquisition suivie d’une audition. Plusieurs médias spécialisés ont écrit que l’administrateur avait été arrêté. Les deux formulations ont circulé le même jour, et rien dans les documents officiels consultés ne permet de trancher définitivement en faveur d’une mise en détention. La société Bitdefender a apporté un appui technique à l’opération, aux côtés du bureau du FBI à Boston.
Le nom de code Saffron n’apparaissait pas dans la première vague de reprises françaises, qui parlaient simplement d’une opération franco-néerlandaise. Il figure pourtant dans la communication d’Europol.
La méthode qui a tout changé
C’est le point central du dossier, et celui que les résumés rapides laissent systématiquement de côté. Les enquêteurs n’ont pas demandé les journaux de connexion à l’exploitant. Ils sont entrés dans l’infrastructure.
L’enquête s’ouvre en décembre 2021 au parquet de Paris, après que le service est apparu de façon répétée dans des affaires touchant des victimes françaises. Une information judiciaire est ouverte en mars 2022 pour complicité d’extorsion en bande organisée et association de malfaiteurs. Eurojust ouvre un dossier dans la foulée. En novembre 2023, la France et les Pays-Bas constituent une équipe commune d’enquête, mécanisme juridique qui permet de mutualiser les preuves et de coordonner la stratégie de poursuite en temps réel entre plusieurs pays.
Entre l’ouverture de l’enquête et la coupure, plus de quatre ans s’écoulent. Pendant cette période, les équipes nationales exécutent plusieurs décisions d’enquête européennes et demandes d’entraide judiciaire pour accéder aux données de trafic et aux systèmes internes du service. Eurojust organise seize réunions de coordination. La police néerlandaise a résumé le résultat sans détour : avant la mise hors ligne, les forces de l’ordre avaient accès au trafic des utilisateurs, qui se croyaient à l’abri.
La conséquence pratique est considérable. Au moment de la saisie, les enquêteurs ne récupèrent pas seulement des machines : ils disposent déjà d’une observation continue de l’activité. La logique est la même que celle qui préside aux compromissions de chaînes d’outils, comme la cyberattaque GitHub menée via une extension VS Code, à ceci près qu’elle est ici employée par une autorité judiciaire sous contrôle d’un juge d’instruction.
Ce que recouvrent les chiffres
Trois nombres circulent, souvent employés l’un pour l’autre. Ils désignent des réalités très différentes et supportent des niveaux de certitude très inégaux.
- Plus de 5 000 comptes : c’est la taille de la base d’abonnés récupérée. Un compte n’est ni une personne identifiée ni un délit constitué.
- 506 usagers : c’est le nombre de personnes visées par les renseignements effectivement transmis aux pays partenaires.
- 83 dossiers de renseignement : c’est le format sous lequel ces informations ont été partagées, selon le communiqué de la procureure de la République de Paris.
- Vingt-cinq groupes de rançongiciels : nombre d’ensembles criminels identifiés par le FBI comme utilisateurs du service, Avaddon compris.
- Aucun bilan d’arrestations d’utilisateurs n’a été publié à ce jour. Les enquêtes nationales se poursuivent dans les pays destinataires.
Bitdefender a apporté une précision qui invite à la prudence : les 506 usagers constituent un sous-ensemble de la clientèle du service, et il revient aux enquêteurs de déterminer lesquels peuvent être rattachés à des opérations criminelles. Certains seront reliés à des groupes de rançongiciels connus, d’autres à des campagnes de fraude ou de vol de données jusque-là insoupçonnées. Le titre qui annonce cinq mille cybercriminels identifiés anticipe donc largement sur un travail judiciaire qui n’est pas achevé.
Le précédent le plus proche éclaire la suite probable. Lors du démantèlement de la messagerie chiffrée EncroChat en 2020, les données collectées par les autorités françaises avaient alimenté plus de trois cents enquêtes distinctes, avec des interpellations étalées sur plusieurs années et des contentieux nourris sur la recevabilité des preuves devant les juridictions nationales. Le dossier First VPN suit une architecture comparable : une masse de renseignements collectée en amont, redistribuée ensuite à des parquets qui l’exploitent selon leurs propres règles de procédure. Les effets se mesureront donc sur plusieurs années, pas sur quelques semaines.
La distinction n’est pas une coquetterie. Elle détermine ce qu’un tribunal pourra retenir : la présence d’un identifiant dans une base d’abonnés ne vaut pas preuve de participation à une infraction.
Les sanctions américaines de juillet
Le dossier n’en est pas resté à la saisie des serveurs. Le 13 juillet 2026, le département du Trésor américain a ajouté un étage financier à l’affaire.
L’Office of Foreign Assets Control a désigné trois cibles : l’entité First VPN Service, connue sous le nom 1VPNS, son administrateur Dmytro Rashevskyi, ressortissant ukrainien âgé de 45 ans, et Yegeniy Vladimirovich Silayev, ressortissant bélarusse présenté comme vendeur de « cryptors ». Ces outils servent à déguiser un logiciel malveillant en fichier anodin pour échapper aux solutions de sécurité, ce que le Trésor distingue explicitement des technologies de chiffrement légitimes destinées à protéger des données.
C’est la première fois qu’un service de réseau privé virtuel est formellement sanctionné par les autorités américaines pour facilitation d’attaques par rançongiciel. Les désignations ont été prises au titre du décret présidentiel 13694 tel que modifié, et s’inscrivent dans l’application du décret 14390 signé le 6 mars 2026. Le Trésor indique que les groupes recourant à ces services ont causé des milliards de dollars de pertes à des entreprises et à des opérateurs d’infrastructures critiques américains, en visant notamment des hôpitaux, des établissements scolaires et des collectivités.
La portée pratique dépasse le cas d’espèce. Une désignation bloque les biens détenus aux États-Unis et impose une obligation de déclaration, et le régime applicable repose sur une responsabilité objective : l’absence d’intention de faciliter une infraction ne suffit pas à écarter l’exposition juridique. Un fournisseur d’anonymisation devient donc, en tant que tel, une cible potentielle, au même titre que les groupes qu’il héberge.
Ce que dit l’affaire du « zéro log »
C’est la leçon la plus transposable du dossier, et elle ne concerne pas que les services clandestins.
Une politique de non-conservation des journaux est un engagement de l’exploitant sur ce qu’il choisit de ne pas enregistrer. Elle ne dit rien de ce qu’un tiers peut obtenir en prenant le contrôle de la machine. Dans cette affaire, les autorités n’ont pas réclamé des journaux : elles ont accédé à l’infrastructure et observé le trafic en direct. Aucune promesse contractuelle ne protège contre ce scénario, parce qu’elle porte sur une pratique de gestion, pas sur une propriété technique du système.
S’ajoute une question de contrôle physique. Les serveurs appartiennent rarement à la marque affichée : ils sont loués auprès d’hébergeurs, dans des juridictions qui déterminent qui peut légalement saisir le matériel et selon quelle procédure. La marque promet, l’hébergeur détient, l’État de localisation arbitre. Trois acteurs distincts, dont un seul figure sur la page commerciale.
Ce raisonnement vaut pour n’importe quel prestataire technique. La sécurité annoncée par un éditeur décrit une intention de conception ; ce qui compte est la surface réellement exposée, comme l’ont rappelé la faille critique découverte dans Chromium ou les failles Microsoft Defender activement exploitées. Un service de sécurité reste un logiciel installé sur une machine appartenant à quelqu’un.
Ce que cela change en entreprise
Pour une TPE, une PME ou une profession libérale, l’affaire n’a pas d’effet direct. Elle a en revanche plusieurs implications concrètes sur le choix et la gestion des outils.
- Vérifier l’identité juridique du fournisseur de réseau privé virtuel utilisé : raison sociale, pays d’établissement, coordonnées réelles. Un prestataire qui ne peut pas être identifié ne peut pas être tenu responsable.
- Se méfier des arguments construits sur l’anonymat absolu ou la non-coopération avec les autorités, qui n’ont aucune utilité dans un usage professionnel légitime.
- Intégrer le risque de sanctions dans les vérifications fournisseurs : une désignation américaine peut viser un prestataire technique et non seulement un acteur criminel.
- Documenter les accès distants. En cas d’incident, savoir qui s’est connecté, depuis où et quand vaut mieux que n’importe quelle promesse de confidentialité.
- Ne pas confondre chiffrement du transport et sécurité du poste. Un tunnel chiffré ne protège pas d’un identifiant volé par hameçonnage, ni d’une manipulation directe de l’utilisateur.
Ce dernier point est le plus souvent négligé. La compromission d’une entreprise commence rarement par une interception de trafic et beaucoup plus souvent par un message convaincant adressé à la bonne personne au bon moment, selon le schéma décrit dans notre article sur l’ arnaque au faux conseiller bancaire. Aucun outil réseau ne corrige ce type de faille, qui relève de la procédure interne et de la formation.
La durée de l’enquête, plus de quatre ans, indique aussi quelque chose d’utile : les traces conservées côté infrastructure ont une longévité que la plupart des utilisateurs sous-estiment.
Ce qu’on nous demande le plus souvent.
Qui a mené l’opération ?
Les autorités judiciaires françaises et néerlandaises, avec l’appui d’Europol et d’Eurojust, et non Interpol. Le parquet de Paris avait ouvert l’enquête en décembre 2021. Dix-huit pays y ont contribué à des degrés divers, ainsi que Bitdefender et le bureau du FBI à Boston.
Combien d’utilisateurs ont été identifiés ?
La base saisie comptait plus de 5 000 comptes. Les autorités ont transmis 83 dossiers de renseignement portant sur 506 usagers aux pays partenaires. Ces 506 personnes constituent un sous-ensemble de la clientèle, dont le rattachement à des faits criminels reste à établir.
L’administrateur a-t-il été arrêté ?
Les communiqués officiels font état d’une perquisition en Ukraine suivie d’une audition à la demande du juge d’instruction français. Plusieurs médias ont parlé d’arrestation. Le Trésor américain l’a nommé le 13 juillet 2026 : Dmytro Rashevskyi, ressortissant ukrainien de 45 ans.
Comment les enquêteurs ont-ils contourné le « zéro log » ?
Ils n’ont pas réclamé de journaux de connexion. Après plusieurs décisions d’enquête européennes et demandes d’entraide, ils ont obtenu l’accès à l’infrastructure et observé le trafic avant la mise hors ligne du service, selon la police néerlandaise et Eurojust.
Quelles suites judiciaires et financières ?
Le 13 juillet 2026, l’OFAC a désigné le service, son administrateur et un vendeur bélarusse d’outils d’obfuscation. C’est la première sanction américaine visant un service de réseau privé virtuel pour facilitation de rançongiciels. Aucun bilan d’arrestations d’utilisateurs n’a été publié.
Faut-il se méfier de tous les VPN ?
Non. L’affaire vise un service vendu sur des forums criminels avec une promesse de non-coopération judiciaire, pas la technologie elle-même. Un usage professionnel légitime reste pertinent, à condition de retenir un fournisseur juridiquement identifiable et établi.
- Europol, communiqué sur le démantèlement d’un service de réseau privé virtuel utilisé par des acteurs de rançongiciels, opération Saffron, mai 2026.
- Eurojust, éléments relatifs à l’équipe commune d’enquête France–Pays-Bas et aux décisions d’enquête européennes exécutées dans le dossier.
- Communiqué de la procureure de la République de Paris, Laure Beccuau, mai 2026, mentionnant 83 dossiers de renseignements concernant 506 usagers.
- Police néerlandaise, déclaration sur l’accès au trafic des utilisateurs avant la mise hors ligne du service.
- Département du Trésor des États-Unis, communiqué de l’Office of Foreign Assets Control du 13 juillet 2026 désignant First VPN Service, son administrateur et un fournisseur de cryptors.
- FBI, avis de cybersécurité décrivant les tactiques associées à 1VPNS et les groupes de rançongiciels utilisateurs du service, mai 2026.
- Bitdefender, précisions sur le périmètre des 506 usagers transmis aux pays partenaires.
WY-Créations conçoit des sites internet et construit des stratégies de visibilité pour les artisans, les TPE, les PME et les professions libérales depuis 2018. Cet article distingue les éléments communiqués par les autorités des interprétations de presse, et ne constitue ni un conseil juridique ni une recommandation de prestataire. Pour aller plus loin : les avis clients ou nous écrire.
Savez-vous qui accède à votre back-office, et depuis où ?
Journaux de connexion, double authentification, comptes obsolètes supprimés. Trois vérifications qui pèsent plus lourd que n’importe quel outil ajouté.