Portefeuilles Ledger : des appareils vendus chez un revendeur
ont été piégés
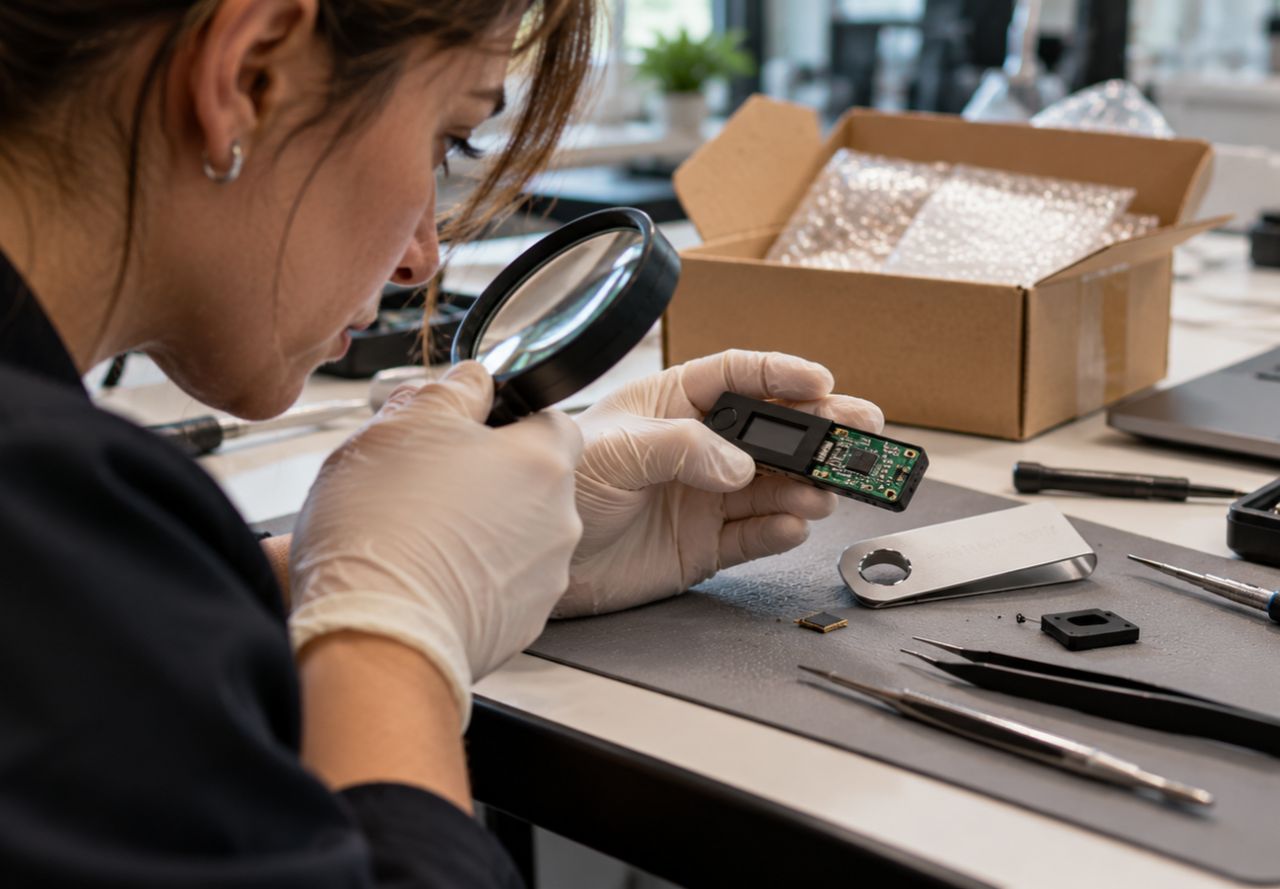
Un portefeuille matériel promet une chose : garder la clé de ses cryptoactifs à l’abri de l’ordinateur et d’internet. L’affaire CryptoBilis rappelle que cette promesse dépend aussi du chemin parcouru par l’appareil avant d’arriver entre les mains de son propriétaire. Des utilisateurs d’Asie du Sud-Est ont vu leurs portefeuilles vidés, Ledger a retrouvé un composant étranger dans l’un des appareils, et un revendeur officiel a suspendu ses ventes. Ce n’est pas une faille du produit publiée au grand jour. C’est une attaque sur le canal de distribution, et la leçon vaut pour tout matériel de sécurité.
Qu’a confirmé Ledger ?
Un composant non autorisé dans un appareil, une enquête sur un revendeur, des ventes suspendues. Pas une compromission de ses systèmes.
Le 9 octobre 2026, Ledger a annoncé sur X enquêter sur des signalements de pertes de fonds subies par des utilisateurs d’Asie du Sud-Est. Les cas avaient un point commun : des appareils achetés auprès de CryptoBilis, revendeur agréé par Ledger en Malaisie, en Indonésie et aux Philippines. Le fabricant lui a demandé de suspendre ses ventes et ses expéditions.
Le lendemain, Ledger a franchi une étape : l’un des appareils d’un utilisateur touché contenait un « implant matériel non autorisé ». Le fabricant n’a précisé ni le modèle concerné, ni la manière dont le composant a été installé, ni si des données ont été transmises. Selon Crypto.news, CryptoBilis a suspendu la vente de tous ses portefeuilles matériels, pas seulement ceux de Ledger, jusqu’à la fin de l’enquête.
Ledger indique n’avoir aucun indice de compromission de ses propres systèmes, infrastructures ou services, et n’avoir reçu aucun signalement concernant des appareils achetés directement auprès de lui. Il précise aussi ne pas avoir établi si l’implant découvert explique les vols signalés. La présence du composant est confirmée sur un appareil ; le lien avec chaque perte ne l’est pas encore.
Écrire que « Ledger a été piraté » confond donc le fabricant et le canal de vente. Le canal est le sujet de l’enquête. Le fabricant, lui, enquête et a saisi les autorités.
À quoi sert un portefeuille matériel ?
À garder la clé privée hors de l’ordinateur. À condition que l’appareil n’ait pas été trafiqué.
Un portefeuille Ledger est un petit boîtier qui conserve la clé privée, le secret qui autorise les paiements en cryptoactifs. On le branche pour valider une transaction ; la clé ne quitte jamais l’appareil. C’est ce qui le distingue d’un portefeuille installé sur un téléphone ou un ordinateur, exposé aux logiciels malveillants.
À la première mise en route, l’appareil affiche une phrase de récupération, une suite de 24 mots qu’il faut noter. Elle permet de retrouver les fonds si le boîtier est perdu ou cassé. Celui qui détient cette phrase détient les fonds : il peut les transférer depuis n’importe quel autre appareil.
C’est là que se situe le risque d’un appareil piégé. Un composant ajouté entre la fabrication et la livraison pourrait, en théorie, capter cette phrase au moment où elle s’affiche. Des analyses indépendantes publiées par Tibane Labs sur deux appareils suspects évoquent ce type de mécanisme, mais leur lien avec l’enquête de Ledger n’est pas établi. Ce que l’on sait suffit pour comprendre les consignes : un appareil passé par des mains douteuses ne peut pas être considéré comme sûr.
D’où viennent les 86 millions de dollars ?
D’estimations réalisées par des chercheurs sur la blockchain. Pas d’un communiqué de Ledger.
Plusieurs chiffres circulent, et aucun n’a été confirmé par le fabricant. L’analyste tanuki42 a d’abord relié des adresses ayant reçu plus de 72 millions de dollars. Le chercheur Specter a ensuite estimé les pertes à plus de 86 millions, en bitcoin, en ether et en TRON. La société d’analyse Bitquery avance environ 92,9 millions de dollars retirés de 311 portefeuilles, sur cinq blockchains.
Ces montants additionnent des mouvements repérés sur les registres publics. Ils dépendent du cours des cryptoactifs au moment du calcul, peuvent compter deux fois un même flux, ou au contraire en manquer. Rien ne garantit non plus que tous les vols recensés soient liés à CryptoBilis.
La formulation exacte est donc : des chercheurs estiment les pertes à plus de 86 millions de dollars ; Ledger confirme un implant sur un appareil et une enquête visant un revendeur, sans publier de total. Pour une entreprise, le montant ne change rien au geste utile : vérifier où son appareil a été acheté.
Que demande Ledger aux acheteurs concernés ?
Ne pas démarrer un appareil encore neuf. S’il a déjà servi, transférer les fonds vers un autre appareil avec une phrase neuve.
Les consignes de Ledger visent les personnes qui ont acheté un appareil auprès de CryptoBilis au cours des 90 derniers jours. Si l’appareil n’a pas encore été configuré, il ne faut pas le faire. S’il l’a été, il est recommandé de transférer les fonds vers un nouvel appareil, initialisé avec une phrase de récupération entièrement nouvelle.
Le point clé est la phrase. Réutiliser l’ancienne sur un appareil neuf ne protège de rien : c’est précisément l’information qu’un appareil piégé aurait pu capter au premier démarrage. Seule une phrase générée par un appareil sain, acheté au bon endroit, remet les compteurs à zéro.
Ledger demande aussi de passer exclusivement par ses canaux officiels d’assistance, et rappelle qu’il ne demande jamais la phrase de récupération. Les affaires de ce type attirent immédiatement de faux services de « récupération de fonds » et de faux conseillers. Crypto.news signale d’ailleurs une campagne de faux sites distincte, sans lien avec l’enquête CryptoBilis, qui exploite le même climat d’inquiétude.
Qui n’est pas concerné ?
Selon Ledger, les appareils achetés directement auprès du fabricant ne font l’objet d’aucun signalement.
Les consignes ne s’adressent pas à tous les possesseurs d’un Ledger dans le monde. Un dirigeant qui a commandé son appareil sur le site du fabricant, reçu en boîte scellée, n’entre pas dans le périmètre décrit. Il n’a pas à transférer ses fonds dans la précipitation, ni à renvoyer son boîtier « par précaution » à un service inconnu.
À l’inverse, un appareil acheté auprès d’un revendeur non agréé, sur une place de marché, d’occasion ou offert par un tiers, ne bénéficie pas de cette assurance. Le fait que l’enquête porte sur CryptoBilis ne signifie pas que les autres canaux non officiels sont sûrs.
Des allégations ont circulé sur des appareils piégés ailleurs qu’en Asie du Sud-Est. Ledger ne les a pas confirmées à ce stade. Les reprendre comme des faits élargirait l’enquête au-delà de ce qu’a dit le fabricant. En cas de doute sur un achat précis, la démarche consiste à contacter le support officiel avec la preuve d’achat.
Comment une entreprise doit-elle acheter son portefeuille matériel ?
Comme tout matériel de sécurité : auprès du fabricant, vérifié à la réception, jamais préparé par un tiers.
Le canal. Le site du fabricant, ou un revendeur figurant sur sa liste officielle. Un prix attractif sur une place de marché n’est pas une bonne affaire ; c’est le scénario même de cette enquête.
La boîte. Scellée, jamais reconditionnée ni « testée par le vendeur ». Un appareil déjà démarré a déjà affiché une phrase de récupération à quelqu’un.
La phrase. Notée sur papier, conservée hors ligne. Ni photographiée, ni stockée dans un service en ligne, ni dictée à un prétendu support. Une phrase rangée dans un gestionnaire de mots de passe en ligne n’est plus hors de l’ordinateur.
Le premier transfert. Un petit montant d’abord, pour vérifier que tout fonctionne, puis le reste. Jamais l’ensemble le jour de la réception.
Les intermédiaires. Quelqu’un qui propose de « configurer le portefeuille » et demande la phrase n’est pas un installateur. C’est un vol, avec ou sans implant.
La règle vaut au-delà des cryptoactifs. Clés de sécurité, terminaux de paiement, boîtiers d’authentification : le matériel qui protège un accès s’achète à la source, se contrôle à l’arrivée et se configure en interne.
Que faire si l’entreprise a déjà un portefeuille ?
Vérifier son origine. La marque n’est pas la question.
Acheté sur le site du fabricant, boîte scellée. Le périmètre décrit par Ledger ne le vise pas. On conserve la facture, et l’on ne change rien dans la précipitation.
Acheté auprès d’un revendeur. On vérifie qu’il figurait sur la liste officielle au moment de l’achat. Si ce n’est pas le cas, l’appareil doit être considéré comme non sûr.
Reçu d’un salarié, en cadeau ou d’occasion. On ne l’utilise pas pour la trésorerie de l’entreprise. On en commande un neuf, au bon endroit.
Ouvrir le boîtier pour « regarder dedans » ou le comparer à des photos trouvées en ligne n’est pas une vérification fiable : c’est le meilleur moyen d’abîmer un appareil sain ou de passer à côté d’un composant. Les consignes passent par le support officiel.
Si des fonds se trouvent sur un appareil d’origine douteuse, le geste est simple : un appareil neuf acheté à la source, une phrase neuve, un transfert test puis le reste. Et l’entreprise note par écrit qui détient la phrase, où elle est rangée et qui peut signer. Une phrase accessible à trois personnes sans contrôle n’est plus un secret. L’affaire CryptoBilis ne change pas cette règle ; elle rappelle pourquoi elle existe.
Questions fréquentes
Tous les portefeuilles Ledger sont-ils concernés ?
Non. L’enquête vise des appareils achetés auprès du revendeur CryptoBilis. Ledger indique n’avoir aucun signalement concernant les appareils achetés directement auprès de lui.
Les 86 millions de dollars sont-ils confirmés par Ledger ?
Non. Il s’agit d’estimations de chercheurs, qui varient de 72 à près de 93 millions de dollars. Ledger confirme un implant sur un appareil, pas un montant de pertes.
J’ai acheté un appareil auprès de CryptoBilis : que faire ?
S’il n’est pas configuré, ne pas l’initialiser. S’il l’est, transférer les fonds vers un appareil sain avec une nouvelle phrase de récupération, et ne passer que par le support officiel de Ledger.
Un portefeuille matériel d’occasion est-il sûr ?
Non. Un appareil passé par d’autres mains a pu être modifié ou avoir déjà affiché sa phrase de récupération. Il faut l’acheter neuf, scellé, auprès du fabricant ou d’un revendeur agréé.
Le support de Ledger peut-il demander la phrase de récupération ?
Jamais. Toute personne qui la demande, quel que soit le prétexte, cherche à vider le portefeuille.
Ledger a-t-il été piraté ?
Ledger affirme que ses systèmes, infrastructures et services ne sont pas compromis. L’enquête porte sur un canal de distribution, pas sur une faille publiée du produit.
- Crypto.news — Olivia Stephanie, Ledger confirme un implant caché dans un portefeuille, 11 octobre 2026.
- ForkLog — Ledger enquête sur les portefeuilles vendus par CryptoBilis, 10 octobre 2026.
- The Crypto Times — Ledger confirme un implant matériel et appelle à changer de phrase de récupération, 11 octobre 2026.
WY-Créations accompagne depuis 2018 les artisans, les TPE, les PME et les professions libérales dans leur référencement sur Google, leur présence dans les réponses des IA et leur e-réputation.
Le matériel de sécurité s’achète à la source.
Accès, outils, prestataires, e-réputation : WY-Créations aide les dirigeants à savoir qui détient quoi dans l’entreprise, et à fermer les portes avant qu’elles servent.