Microsoft abandonne progressivement l’authentification par SMS
pourquoi passer aux passkeys en 2026 et comment les activer.
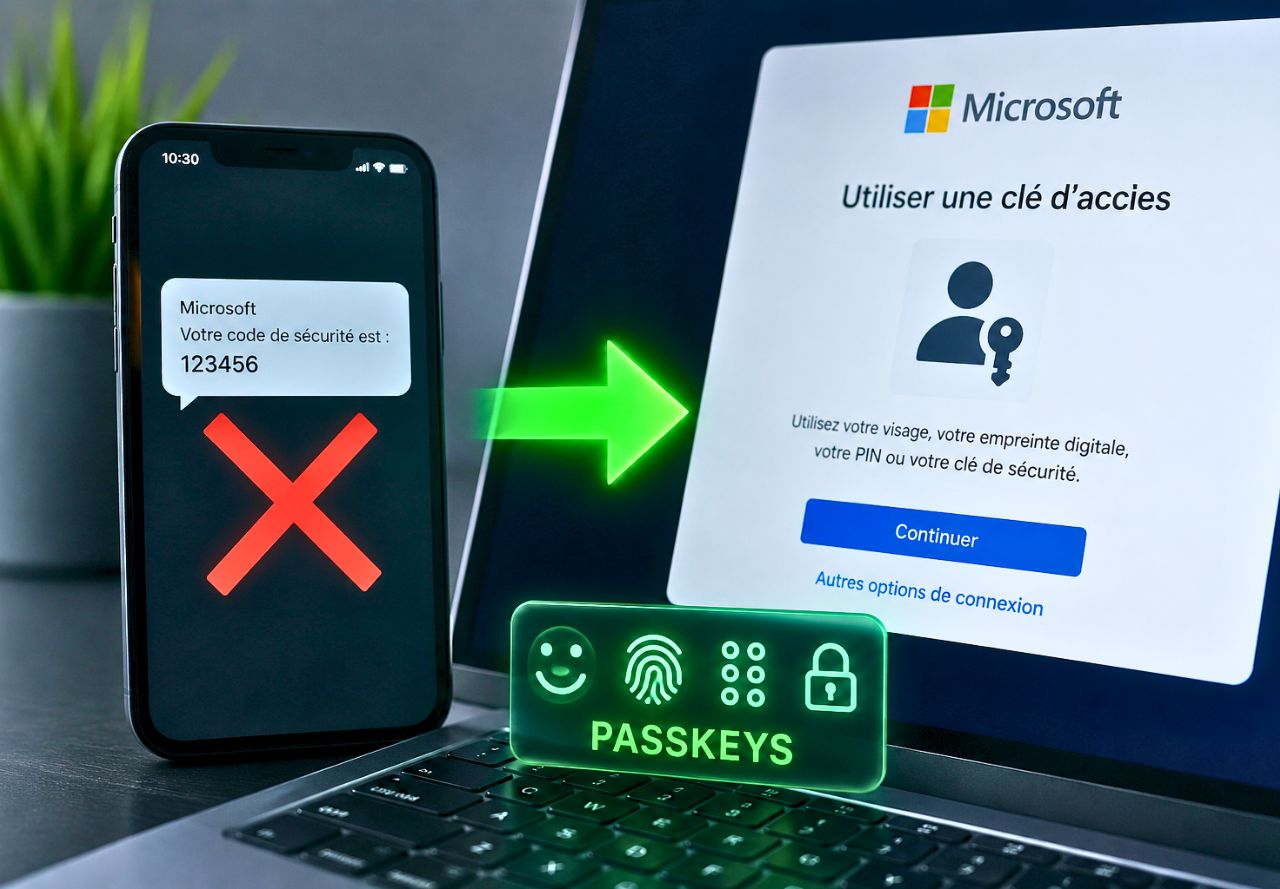
Le SMS a longtemps été présenté comme une amélioration majeure par rapport au simple mot de passe. Il reste préférable à l’absence totale de second facteur, mais Microsoft le considère désormais comme une méthode trop vulnérable au phishing, au SIM swapping et à l’interception. Les passkeys utilisent à la place une paire de clés cryptographiques liée au véritable site ou service, ce qui les rend résistantes au phishing par conception.
Microsoft ne supprime pas tous les SMS d’un seul coup : ce qui change réellement en 2026
Le message général est clair : Microsoft veut réduire l’usage des méthodes d’authentification considérées comme facilement hameçonnables et faire des passkeys la nouvelle norme. Mais le calendrier dépend du type de compte.
Pour les comptes Microsoft personnels, la société indique qu’elle commence à supprimer progressivement le SMS comme méthode d’authentification et de récupération. Elle recommande à la place les comptes sans mot de passe, les passkeys et les adresses e-mail vérifiées. Microsoft ne publie pas, sur sa page de support grand public, une date universelle unique à laquelle tous les particuliers perdraient simultanément l’accès aux SMS.
Pour les comptes professionnels gérés via Microsoft Entra ID, le calendrier est beaucoup plus précis. Depuis le 1er septembre 2026, les utilisateurs encore activés pour le SMS ou la voix sont automatiquement rendus éligibles aux passkeys et peuvent être invités à en enregistrer une. Le service de télécommunication SMS/voix fourni nativement par Microsoft doit être retiré le 1er février 2027.
Cette distinction est essentielle pour comprendre la stratégie de Microsoft. Il ne s’agit pas d’une opération marketing isolée : le groupe réorganise progressivement son système d’identité autour de méthodes résistantes au phishing.
Comptes Microsoft personnels : SMS retiré progressivement au profit des passkeys
Microsoft explique désormais explicitement que le SMS va être progressivement retiré comme méthode d’authentification et de récupération pour les comptes personnels. La justification officielle est directe : l’authentification par SMS est devenue une source importante de fraude et ne correspond plus au niveau de sécurité attendu.
Lorsqu’un utilisateur se connecte, Microsoft peut proposer l’option « se connecter plus rapidement » afin de créer une passkey. L’objectif est de ne plus demander un secret que l’utilisateur doit mémoriser ou recopier. Le téléphone ou l’ordinateur conserve une clé privée tandis que le service distant ne possède que la clé publique correspondante.
Microsoft conserve également l’e-mail vérifié comme solution de vérification dans certains scénarios. Il faut toutefois comprendre que tous les moyens de récupération n’offrent pas le même niveau de résistance au phishing. Une passkey est conçue pour vérifier cryptographiquement le véritable domaine du service ; un code transmis par e-mail ou SMS peut toujours être recopié sur un faux site si l’utilisateur est trompé.
Pour un particulier, la bonne stratégie consiste donc à ajouter au moins une passkey avant d’en avoir besoin, puis à vérifier les autres méthodes de récupération disponibles sur le compte. La transition est beaucoup plus simple lorsqu’elle est préparée que lorsqu’elle intervient après la perte d’un appareil.
Le changement n’est pas « Microsoft bloque votre téléphone ». Microsoft retire progressivement une méthode de vérification devenue trop facile à détourner.
Le vrai sens de la transitionMicrosoft Entra ID : les passkeys deviennent la méthode par défaut
Pour les entreprises, Microsoft a publié un calendrier précis en juillet 2026. Depuis le 1er septembre 2026, les utilisateurs Microsoft Entra ID qui utilisaient encore le SMS ou les appels vocaux comme méthode d’authentification sont automatiquement activés pour les passkeys. Lors de leur prochaine authentification multifacteur, ils peuvent être invités à enregistrer une passkey.
Le deuxième jalon arrive le 1er février 2027. À cette date, Microsoft cessera de fournir directement le transport télécom SMS et voix dans Entra ID. Les organisations qui ont une contrainte réglementaire, métier ou technique les obligeant à conserver ces méthodes pourront passer par des fournisseurs télécoms gérés par le client via le Microsoft Security Store.
Après cette date, les utilisateurs dont la seule méthode MFA reste le SMS ou la voix devront enregistrer une passkey avant de pouvoir continuer à accéder à leur compte, sauf environnement configuré avec une solution télécom tierce compatible.
Microsoft précise que ces dates concernent Entra ID dans le cloud public. Les autres environnements cloud peuvent suivre un calendrier différent. Pour une entreprise, il est donc risqué de transformer le 1er février 2027 en date universelle valable pour tous les produits Microsoft.
Pourquoi le SMS est plus facile à détourner qu’une passkey
Le SMS a une faiblesse fondamentale : le code est un secret transmissible. Il peut être lu, intercepté, détourné ou simplement demandé à l’utilisateur par un faux site. Si la victime reçoit un code de six chiffres et le saisit sur une page frauduleuse, l’attaquant peut l’utiliser immédiatement sur le véritable service.
Le SIM swapping ajoute une autre surface d’attaque. Un fraudeur tente de convaincre l’opérateur téléphonique qu’il est le titulaire de la ligne afin de transférer le numéro vers une autre carte SIM ou eSIM. Si cette opération réussit, les codes SMS peuvent arriver chez l’attaquant.
Les techniques de phishing en temps réel rendent également les OTP beaucoup moins rassurants qu’avant. Une page frauduleuse peut relayer instantanément le mot de passe puis le code vers le service légitime. L’utilisateur pense avoir renforcé sa sécurité avec un second facteur alors que les deux secrets ont été collectés dans la même session.
La FIDO Alliance classe pour cette raison les OTP par SMS parmi les méthodes hameçonnables. Microsoft parle de méthodes « phishable » et considère désormais que les passkeys, Windows Hello et les clés de sécurité FIDO2 doivent devenir les options privilégiées.
Même lorsque le SMS arrive bien sur votre téléphone, un faux site peut vous convaincre de recopier le code. La passkey empêche précisément ce scénario grâce à la liaison cryptographique avec le domaine légitime.
Une passkey, c’est quoi exactement ?
Une passkey est un identifiant cryptographique basé sur les standards FIDO. Au lieu de stocker un mot de passe identique des deux côtés, le système crée une paire : une clé privée qui reste sur l’appareil ou dans le gestionnaire de passkeys, et une clé publique enregistrée par le service.
Lorsque vous vous connectez, le site envoie un défi cryptographique. Votre appareil utilise la clé privée pour le signer après vérification locale de votre identité, généralement avec Windows Hello, Face ID, Touch ID, une empreinte digitale, un code PIN ou une clé de sécurité matérielle. Le serveur vérifie ensuite la signature avec la clé publique.
Votre donnée biométrique n’est pas envoyée à Microsoft. Elle sert uniquement à déverrouiller localement la clé privée. La FIDO Alliance précise que les informations biométriques restent sur l’appareil et que le serveur reçoit seulement la preuve que la vérification locale a réussi.
Autre différence majeure : une passkey est liée au service pour lequel elle a été créée. Un faux site qui ressemble à account.microsoft.com ne peut pas demander à votre appareil d’utiliser la clé prévue pour le véritable domaine. C’est ce mécanisme qui apporte la résistance au phishing.
Passkey, Microsoft Authenticator, SMS : quelle méthode protège le mieux ?
| Méthode | Résistance au phishing | Dépend d’un code recopiable | Usage recommandé |
|---|---|---|---|
| Passkey | Oui, par conception | Non | À privilégier |
| Clé FIDO2 | Oui | Non | Très forte assurance |
| Windows Hello | Oui dans les scénarios pris en charge | Non | Très recommandé |
| Microsoft Authenticator | Variable selon le mode utilisé | Selon le flux | Préférable au SMS, mais le mode compte |
| SMS OTP | Non | Oui | À retirer progressivement |
| Code e-mail | Non garanti | Oui | Solution de secours selon le service |
L’expression « Microsoft Authenticator » peut elle-même recouvrir plusieurs usages. Une validation moderne associée à une authentification liée au bon service n’a pas le même niveau de sécurité qu’un simple code temporel affiché dans l’application puis recopié manuellement.
Pour cette raison, la priorité de Microsoft n’est plus seulement de déplacer les codes du SMS vers une application. L’objectif est de supprimer le principe même du secret facilement transférable et de faire basculer les utilisateurs vers les passkeys ou d’autres méthodes résistantes au phishing.
Comment créer une passkey sur un compte Microsoft
Pour un compte Microsoft personnel, l’ajout d’une passkey se fait depuis les paramètres de sécurité du compte. Microsoft peut également proposer automatiquement l’option lors d’une connexion, avec une invitation à se connecter plus rapidement.
- Connectez-vous à votre compte Microsoft depuis un appareil de confiance.
- Ouvrez les paramètres de sécurité et les options avancées de connexion.
- Choisissez l’ajout d’une nouvelle méthode de connexion ou de vérification.
- Sélectionnez la création d’une passkey.
- Choisissez où elle doit être enregistrée : appareil compatible, gestionnaire de passkeys ou clé de sécurité selon les options proposées.
- Validez avec la méthode de déverrouillage locale : biométrie, Windows Hello, code PIN ou clé physique.
- Testez ensuite la connexion avec la passkey avant de supprimer une ancienne méthode de secours.
Le détail de l’interface peut évoluer selon le système et le type de compte. Il est donc préférable de suivre les écrans proposés par Microsoft plutôt que d’appliquer mécaniquement une capture d’écran ancienne.
Ne supprimez pas immédiatement votre dernière méthode de récupération. Créez d’abord la passkey, testez-la, puis vérifiez les autres moyens de récupération du compte.
Entreprises : pourquoi la migration vers les passkeys doit être préparée maintenant
Dans Microsoft Entra ID, la transition ne concerne pas seulement l’utilisateur final. Les administrateurs doivent identifier les personnes qui utilisent encore SMS ou voix, préparer les politiques d’authentification, vérifier les appareils compatibles et organiser la récupération en cas de perte.
Microsoft recommande de migrer vers des méthodes résistantes au phishing avant février 2027 afin d’éviter des interruptions de connexion. Les organisations qui doivent conserver SMS ou voix pour des raisons réglementaires ou opérationnelles pourront choisir un fournisseur télécom tiers compatible via le Microsoft Security Store.
Le changement a également un intérêt économique. Les OTP par SMS impliquent des coûts télécoms récurrents et un support utilisateur important. Les passkeys réduisent le nombre de mots de passe oubliés, de codes non reçus et de réinitialisations, tout en diminuant la surface de phishing.
Pour une PME, la bonne démarche consiste à commencer par un inventaire simple : qui utilise encore le SMS, quels appareils sont compatibles, quelles applications dépendent de méthodes anciennes et quels comptes sont les plus sensibles. Les dirigeants, administrateurs, personnes ayant accès à la facturation, aux boîtes mail stratégiques ou aux outils financiers doivent être prioritaires.
Ce travail rejoint plus largement la sécurisation de l’environnement numérique de l’entreprise. Une authentification forte ne protège pas un site mal maintenu, un ordinateur compromis ou une boîte mail partagée sans contrôle. Elle reste néanmoins une des barrières les plus efficaces contre le vol de compte.
Que se passe-t-il si vous perdez le téléphone qui contient votre passkey ?
La question revient systématiquement, parce qu’un mot de passe peut être mémorisé alors qu’une passkey est stockée dans un appareil ou un gestionnaire. En pratique, il existe deux grands modèles : les passkeys synchronisées entre plusieurs appareils via un fournisseur compatible, et les passkeys liées à un appareil ou à une clé de sécurité physique.
Une passkey synchronisée peut être retrouvée sur un autre appareil connecté au même écosystème, sous réserve des mécanismes de sécurité du fournisseur. Une passkey liée à un appareil n’est pas forcément récupérable de cette manière. C’est pourquoi il est conseillé de prévoir plusieurs méthodes : autre appareil, clé FIDO2 de secours ou procédure de récupération du compte.
Microsoft travaille également à renforcer la récupération d’identité pour éviter qu’elle ne devienne le maillon faible d’une authentification moderne. Une sécurité parfaite sur la connexion ne sert à rien si un fraudeur peut réinitialiser le compte avec une procédure beaucoup moins robuste.
Avec les passkeys, la question n’est plus « ai-je mémorisé mon mot de passe ? », mais « ai-je prévu une récupération sûre si je perds mon appareil ? ».
Le réflexe à adopterPourquoi la fin progressive du SMS chez Microsoft dépasse largement Microsoft
La stratégie de Microsoft s’inscrit dans un mouvement beaucoup plus large. Apple, Google et de nombreux services web prennent en charge les passkeys, tandis que FIDO2 et WebAuthn sont devenus des standards largement disponibles dans les systèmes d’exploitation et navigateurs modernes.
Pour les utilisateurs, le changement est culturel : pendant des années, la double authentification a été résumée à « recevez un code et recopiez-le ». En 2026, cette définition devient insuffisante. La nouvelle génération d’authentification cherche précisément à ne plus demander à l’utilisateur de manipuler un secret qui peut être volé.
Pour les entreprises, cette évolution influence aussi les cahiers des charges web, les extranets, les espaces clients et les interfaces d’administration. Une stratégie de visibilité ne peut plus être complètement séparée de la confiance : un site visible mais perçu comme peu sûr perd une partie de sa valeur commerciale.
La migration vers les passkeys n’enterre donc pas seulement le SMS. Elle marque le passage d’une sécurité fondée sur ce que l’utilisateur connaît ou reçoit à une sécurité fondée sur une preuve cryptographique liée à son appareil et au véritable service demandé.
Microsoft, SMS et passkeys : les réponses essentielles.
Microsoft supprime-t-il complètement les SMS en 2026 ?
Pas partout au même moment. Pour les comptes personnels, Microsoft retire progressivement le SMS comme méthode d’authentification et de récupération. Pour Microsoft Entra ID, les passkeys deviennent la méthode par défaut à partir du 1er septembre 2026 et le transport SMS/voix fourni nativement par Microsoft doit prendre fin le 1er février 2027.
Pourquoi Microsoft abandonne-t-il le SMS ?
Parce que les codes SMS peuvent être hameçonnés, interceptés ou détournés via des attaques telles que le SIM swapping. Microsoft considère ces méthodes comme nettement plus faibles face au phishing que les passkeys.
Une passkey est-elle plus sûre qu’un mot de passe plus SMS ?
Oui contre le phishing. Une passkey repose sur une paire de clés cryptographiques et ne transmet aucun secret réutilisable. Elle est liée au véritable site et ne peut pas être utilisée de la même manière sur une copie frauduleuse.
Mes empreintes ou mon visage sont-ils envoyés à Microsoft ?
Non. La biométrie sert localement à déverrouiller la passkey sur l’appareil. Le service distant reçoit la preuve cryptographique de l’authentification, pas l’image de votre visage ni votre empreinte digitale.
Que faire si je perds mon téléphone ?
Prévoir une autre méthode de récupération : autre appareil synchronisé, clé de sécurité FIDO2 ou mécanisme de récupération du compte. Il est préférable de configurer cette solution avant toute perte d’appareil.
Les entreprises doivent-elles supprimer le SMS immédiatement ?
Non, mais elles doivent préparer la migration. Microsoft recommande de déplacer les utilisateurs vers des méthodes résistantes au phishing avant le 1er février 2027. Les organisations ayant une contrainte spécifique pourront continuer SMS ou voix via des fournisseurs télécoms tiers compatibles.
Références officielles
- Microsoft Support — arrêt progressif des codes SMS pour les comptes personnels.
- Microsoft Security Blog — passkeys par défaut dans Microsoft Entra ID, 13 juillet 2026.
- Microsoft Learn — calendrier de retrait du SMS et de la voix dans Entra ID.
- Microsoft Security Blog — World Passkey Day 2026.
- FIDO Alliance — fonctionnement et sécurité des passkeys.
- https://wy-creations.com/microsoft-enterre-double-authentification-sms-pourquoi-comment-passer-passkeys/
- https://wy-creations.com/storm-nouveau-malware-contourne-double-authentification-vole-donnees-sans-alerter-pc/
- https://wy-creations.com/deux-failles-critiques-microsoft-defender-activement-exploitees-comment-proteger-windows/
- https://wy-creations.com/google-password-manager-transfert-passkeys-simple-android/
- https://wy-creations.com/faille-critique-chromium-exposee-par-google-millions-navigateurs-danger/
- https://wy-creations.com/arnaque-faux-conseiller-bancaire-remboursement/
- https://wy-creations.com/first-vpn-demantele-interpol-et-la-france-identifient-5000-cybercriminels-qui-utilisaient/
- https://wy-creations.com/operation-ramz-interpol-demantele-un-vaste-empire-cybercriminel-au-moyen-orient-201-arrestations/
WY-Créations® suit les évolutions de la cybersécurité, des usages numériques et des technologies qui modifient la manière dont les entreprises et leurs clients accèdent aux services en ligne.
Lire les avis clients WY-Créations®Votre entreprise doit être visible sans négliger la confiance.
WY-Créations® construit des stratégies web associant visibilité, architecture, SEO, GEO et qualité technique.
Parler de votre projet