Microsoft Teams et les deepfake :
ce que la feuille de route dit vraiment.
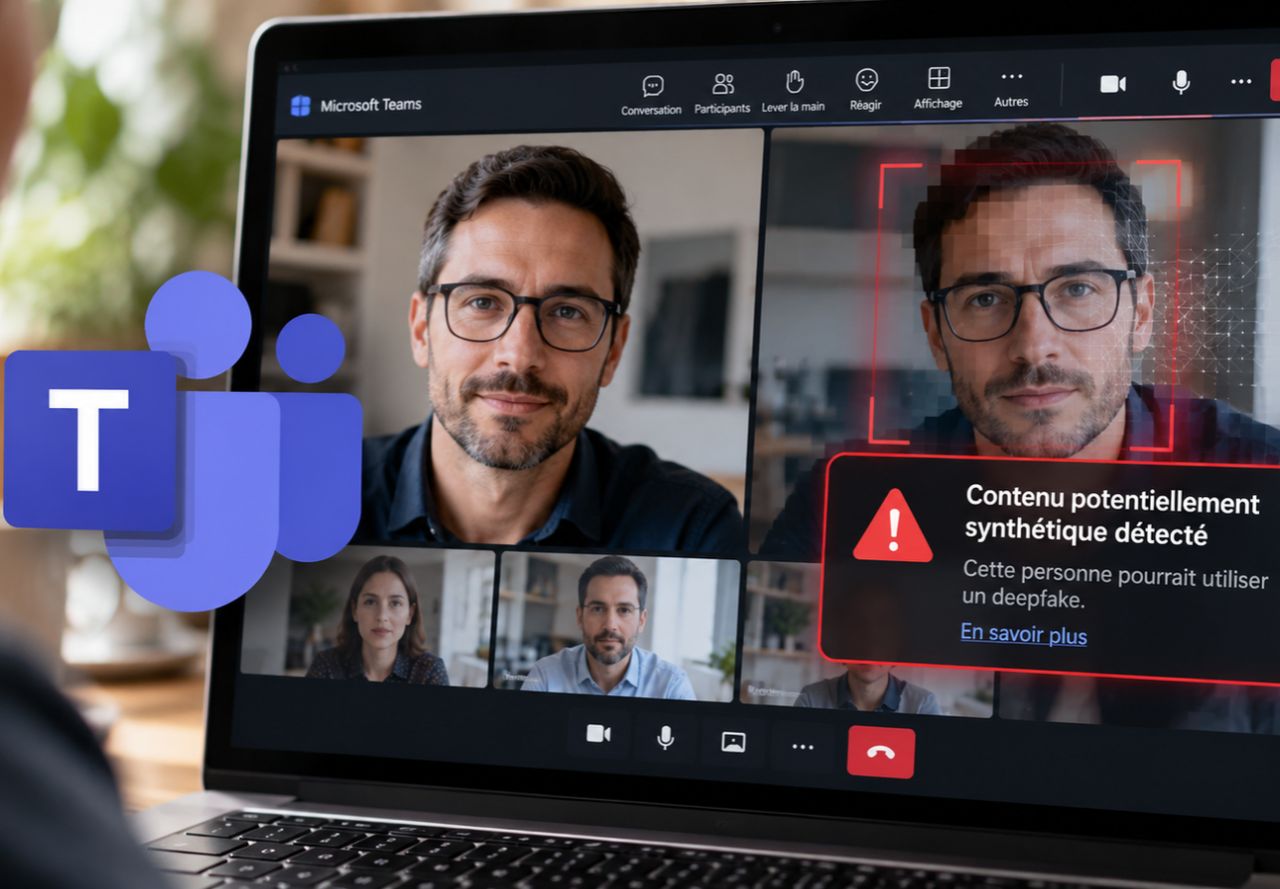
L’entrée 573451 de la feuille de route Microsoft 365, publiée le 2 octobre 2026, est au statut « en développement ». Elle vise une disponibilité générale en novembre 2026, sur Android, ordinateur de bureau, iOS et Mac, pour le cloud mondial standard. La détection est assurée par un fournisseur tiers certifié ; Teams affiche le signal et les actions possibles. Microsoft ne publie ni la liste de ces fournisseurs, ni le prix, ni les licences concernées. Une date de feuille de route reste une estimation.
Teams va-t-il détecter les deepfake ?
Non, pas au sens où Microsoft construirait le détecteur. Teams doit afficher le verdict d’un outil extérieur.
L’entrée 573451, intitulée « Third-party synthetic audio and video (deepfake) detection in Microsoft Teams », indique que les organisations pourront renforcer la sécurité des réunions avec des solutions de détection du son et de la vidéo synthétiques fournies par des tiers certifiés. Ces solutions analysent le flux de la réunion, cherchent des signes de contenu synthétique ou manipulé, puis envoient un signal à Teams. Teams fournit l’intégration, l’affichage et les actions liées à ce signal.
La précision de Microsoft est explicite : la détection est réalisée par le fournisseur tiers.
Le statut est « in development ». La phase visée est une disponibilité générale, estimée à novembre 2026. Les plateformes listées sont Android, Desktop, iOS et Mac. Le cloud indiqué est le cloud mondial standard, multi-locataire. La version web et les clouds gouvernementaux américains ne figurent pas dans cette entrée : rien n’autorise à les considérer comme couverts.
Qu’est-ce qui n’est pas encore connu ?
Le nom des éditeurs, le coût, les licences, et le sort réservé à une alerte.
Microsoft n’a pas publié, au 5 octobre 2026, la liste des fournisseurs certifiés. Des éditeurs proposent déjà des applications de détection pour Teams sur la place de marché Microsoft, mais rien n’indique lesquels seront reconnus dans le cadre de cette entrée. Sans cette liste, une entreprise ne peut pas savoir si l’outil qu’elle paie déjà sera intégré, ni s’il faudra en souscrire un autre.
La feuille de route ne dit pas non plus ce que Teams fera du signal : simple pastille, coupure de la vidéo, exclusion du participant, journal pour l’administrateur. Elle parle d’expériences intégrées et de contrôles, sans détail.
Enfin, Microsoft rappelle sur sa feuille de route que les dates sont des estimations et que toutes les informations sont sujettes à modification. Une fonction « en développement » peut être activée d’abord pour une partie des clients, puis être décalée.
Faut-il confondre cette entrée avec la protection contre l’usurpation ?
Non. Une autre entrée, la 573157, porte sur l’identité affichée, pas sur le visage ou la voix.
« Impersonation Protection for Teams meetings », publiée le même jour et elle aussi en développement avec une disponibilité générale estimée à novembre 2026, doit aider les utilisateurs à repérer un participant ou un organisateur potentiellement trompeur. Lorsque Teams détecte une tentative d’usurpation possible, il affiche des avertissements et des indicateurs de risque. Le périmètre publié concerne l’application de bureau et Mac.
Ce n’est pas une analyse d’image synthétique. C’est un avertissement sur l’identité annoncée. Les deux fonctions peuvent se compléter. Elles ne se remplacent pas.
Une alerte suffira-t-elle à arrêter une fraude ?
Non. Et une absence d’alerte ne prouvera pas que la personne est réelle.
Un deepfake, dans ce contexte, est une vidéo ou une voix générée ou retouchée pour ressembler à quelqu’un. Le cas qui coûte de l’argent à une entreprise est simple : un dirigeant, un client ou un fournisseur « en visio » demande un virement, un changement de RIB ou l’envoi d’un fichier de paie. L’image est convaincante. Le compte Teams peut même être le bon, s’il a été piraté.
Un outil tiers peut manquer une vidéo récente, ou signaler à tort une vraie personne. Microsoft ne publie aucun taux de détection pour cette entrée. Tant que la fonction n’est pas lancée, elle ne protège personne. Après le lancement, elle restera un signal, pas une preuve.
Le mécanisme de fond n’a rien de nouveau : autorité, urgence, et un canal unique imposé par l’interlocuteur. Il est déjà décrit dans les arnaques par SMS et messagerie et dans l’arnaque au faux conseiller bancaire. La visio ajoute un visage ; elle ne change pas la parade.
Que vérifier sans attendre novembre ?
La règle utile tient en une phrase : un ordre d’argent ne se valide pas dans la réunion qui le donne.
- Le RIB. Un changement de coordonnées bancaires se confirme par un canal déjà connu : le numéro du fournisseur déjà au dossier, pas celui donné dans le message. Le nouveau RIB ne sert pas à cette vérification.
- L’urgence. Une demande de virement le jour même, au motif que le dirigeant est en déplacement, s’arrête. La personne qui paie rappelle sur un numéro qu’elle avait avant l’appel.
- Le compte qui invite. Une réunion Teams peut être créée par n’importe qui disposant d’un compte. Le nom affiché ne prouve pas l’employeur. Le domaine de l’adresse, et le fait que la personne décroche sur son poste habituel, comptent davantage.
- Qui a le droit de payer. Deux personnes, un plafond, et une validation hors messagerie au-delà de ce plafond. Une visio, même sans alerte, ne remplace pas cette seconde validation.
- Ce que le prestataire promet. Avant de payer un outil « anti-deepfake pour Teams », demander s’il figure parmi les fournisseurs que Microsoft certifiera pour l’entrée 573451. Au 5 octobre, cette liste n’est pas publique.
Un compte légitime pris par un attaquant rend la visio d’autant plus crédible. La protection des comptes Microsoft compte donc autant que la détection : les limites de la double authentification sont décrites dans l’article sur Kali365, et l’évolution vers les clés d’accès dans celui sur l’abandon du SMS par Microsoft.
Que reste-t-il à connaître ?
La plupart des détails pratiques.
La feuille de route fixe le principe, le recours à des fournisseurs tiers certifiés, le statut et une disponibilité générale visée en novembre 2026. Elle ne précise ni la fiabilité de la détection, ni le coût des solutions, ni les entreprises qui pourront en bénéficier. Rien n’indique non plus qu’une fraude en visio sera bloquée automatiquement : Teams affichera un signal, et la décision restera humaine.
Teams et les deepfake : les réponses utiles.
La fonction est-elle déjà active ?
Non. Au 5 octobre 2026, l’entrée 573451 est en développement. La disponibilité générale est estimée à novembre 2026.
Faut-il une licence particulière ?
Microsoft ne le précise pas dans l’entrée publiée. Le cloud visé est le cloud mondial standard. Rien n’est dit sur les abonnements Business, Entreprise ou Éducation, ni sur le coût du fournisseur tiers.
Un entretien d’embauche en visio est-il couvert ?
La feuille de route parle de réunions Teams, pas d’un usage précis. Si l’entretien passe par Teams et que l’organisation a branché un fournisseur certifié, le signal pourra s’afficher. Ce n’est pas documenté comme un contrôle de recrutement.
Une réunion Zoom ou Google Meet est-elle concernée ?
Non. L’entrée ne porte que sur Microsoft Teams.
- Microsoft — Feuille de route Microsoft 365, entrée 573451.
- Archive du centre de messages Microsoft 365 — RM573451, détection tierce du son et de la vidéo synthétiques, 2 octobre 2026.
- Archive du centre de messages Microsoft 365 — RM573157, protection contre l’usurpation dans les réunions Teams, 2 octobre 2026.
WY-Créations accompagne depuis 2018 les artisans, les TPE, les PME et les professions libérales dans leur organisation numérique et leur visibilité.
Une procédure de paiement claire protège mieux qu’un détecteur qui n’existe pas encore.
Outils, comptes, validations : WY-Créations fait le point avec les dirigeants sur ce qui est en place et sur ce qui reste à cadrer.