Les hôtels ont été visés
parce qu’ils répondent vite.
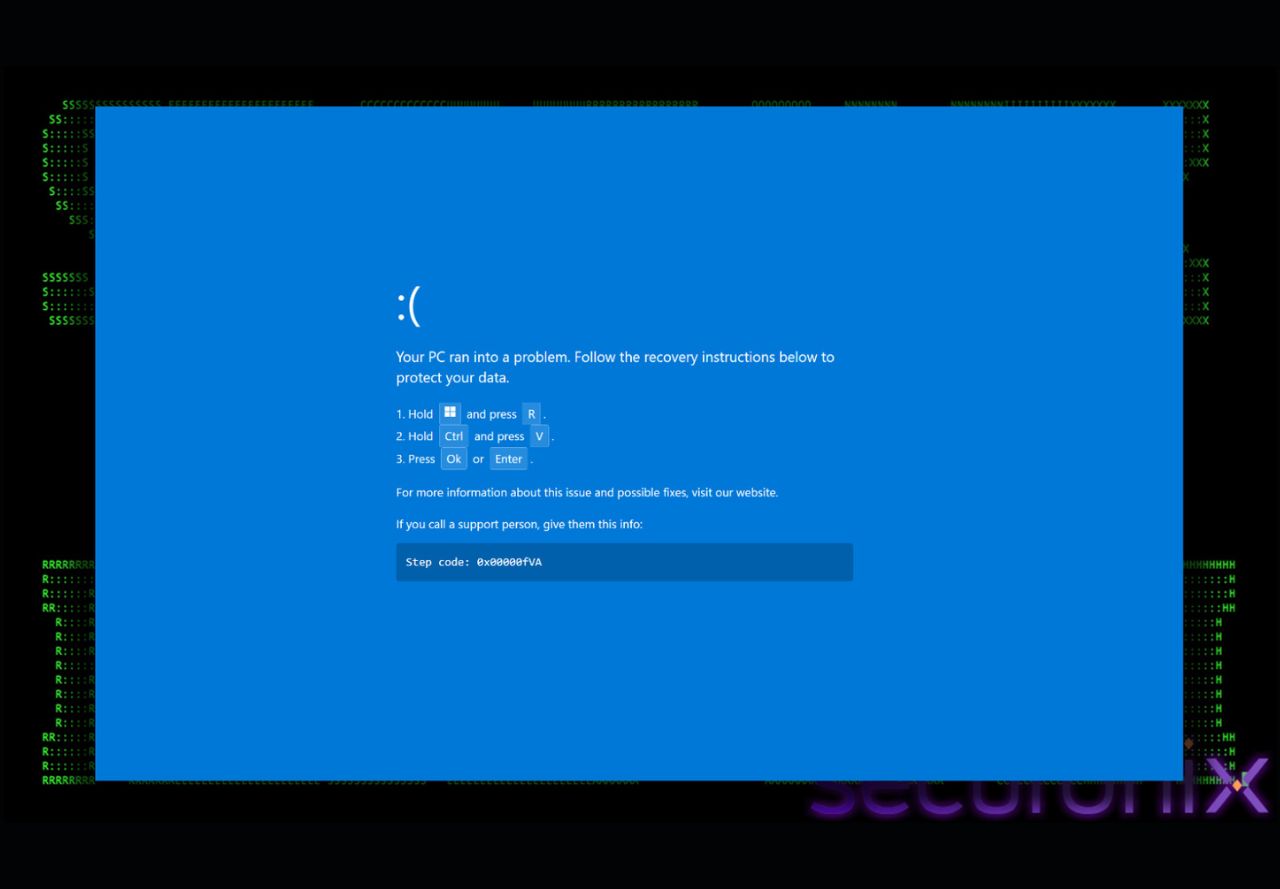
Une campagne d’hameçonnage a visé le secteur hôtelier en imitant une plateforme de réservation, puis en affichant une fausse panne système. Ce qui rend l’affaire instructive n’est pas la technique employée, connue et documentée, mais le choix de la cible : il n’a rien d’un hasard.
Pourquoi ce secteur, et pas un autre
C’est la question la plus intéressante du dossier, et celle qui rend l’affaire utile à des lecteurs qui ne tiennent pas d’hôtel.
Les hôtels n’ont pas été choisis parce qu’ils seraient mal protégés. Ils l’ont été parce que leur activité repose sur un flux permanent de messages liés aux réservations, aux annulations et aux litiges, avec des montants en jeu et une obligation de répondre vite.
Un message évoquant un litige de réservation, présenté comme venant d’une plateforme utilisée tous les jours, a de fortes chances d’être ouvert immédiatement. L’attaquant n’a pas contourné une défense technique : il s’est inséré dans une routine.
La mise en scène
Elle repose sur un enchaînement de crédibilité, puis d’urgence, puis de soulagement.
Un courriel imite une plateforme connue et évoque un problème à régler. La page qui s’ouvre reproduit l’apparence du service attendu. Puis survient une fausse panne : une reproduction fidèle d’un écran d’erreur système, affichée dans le navigateur.
Vient enfin la procédure de réparation, présentée comme une manipulation banale. La personne l’exécute pour retrouver son écran précédent, et installe elle-même le programme malveillant.
Le mécanisme appartient à une famille documentée, dont les variantes portent des noms différents mais dont le principe ne change jamais. Il est détaillé dans notre article consacré à cette famille d’attaques.
Ce qu’on peut dire de l’origine
Les analyses publiées évoquent une origine géographique probable. Cette mention mérite d’être prise pour ce qu’elle est : une hypothèse de travail, et non une identification.
Les chercheurs relèvent des indicateurs techniques : langue des outils, horaires d’activité, réutilisation d’infrastructures déjà observées ailleurs. Chacun oriente, aucun ne démontre.
Ils méritent d’être maniés avec précaution pour une raison simple : ils sont connus des attaquants, donc imitables à dessein. L’attribution d’une attaque informatique reste l’un des exercices les plus incertains du domaine.
Le message que vous n’examinez jamais
Chaque activité a le sien, et c’est précisément celui-là que l’attaquant imitera.
L’exercice utile consiste à identifier cette ligne pour votre propre activité, et à la nommer à votre équipe. Ce qui est identifié comme cible probable se vérifie beaucoup plus facilement.
| Activité | Le message ouvert sans réfléchir |
|---|---|
| Hôtellerie et restauration | Un litige ou une annulation signalée par une plateforme de réservation |
| Artisanat du bâtiment | Une facture de fournisseur habituel, ou une relance de paiement |
| Agence immobilière | Une notification de portail d’annonces ou une demande de visite |
| Auto-école, formation | Un message d’une administration ou d’un organisme de financement |
| Commerce en ligne | Un litige de livraison ou une réclamation client |
| Professions libérales | Une convocation, un rappel d’échéance, un message d’un ordre professionnel |
Le poste partagé
Un détail rarement relevé, et qui concerne pourtant une grande partie des petites structures.
Un ordinateur de réception, d’atelier ou de comptoir, utilisé par plusieurs personnes avec la même session, pose trois problèmes cumulés. Personne ne se sent responsable de ce qui s’y passe. Aucun accès ne peut être retiré individuellement au départ d’un salarié. Et l’origine d’un incident devient impossible à retracer.
La correction est simple et ne coûte rien : une session par personne, même sur un poste unique. Ce point rejoint le recensement des accès décrit dans notre article sur les accès non révoqués.
La règle, en une phrase
Elle vaut pour cette campagne comme pour toutes celles qui suivront, quel que soit le prétexte employé.
Ne jamais coller ni exécuter une commande venue d’une page web, quel que soit le message affiché. Aucune panne réelle ne se répare de cette façon, et aucun support technique légitime ne le demande.
Trois compléments renforcent la protection sans demander de compétence particulière.
- Vérifier une demande urgente par un autre canal que celui qui l’a apportée, en rappelant un numéro connu.
- Ne pas enregistrer les mots de passe professionnels dans le navigateur, première cible des programmes installés.
- Activer la double authentification sur les accès aux plateformes de réservation et de paiement.
Ce qu’on nous demande le plus souvent.
Pourquoi les hôtels sont-ils visés ?
Pas par hasard, et pas parce qu’ils seraient mal protégés. Parce que leur quotidien repose sur un flux continu de messages liés aux réservations, aux annulations et aux litiges, souvent traités dans l’urgence sur des postes partagés. L’attaquant s’insère dans cette routine.
En quoi consiste le faux écran bleu ?
Une page web reproduit l’apparence d’une panne système et propose une procédure de réparation. La personne suit les étapes en croyant régler un incident technique, et lance elle-même la commande qui installe le programme malveillant.
Ce procédé est-il propre à ce secteur ?
Non. Il appartient à une famille de techniques dont le principe ne change jamais : faire exécuter la commande par la victime plutôt que par un programme. Seule la mise en scène est adaptée au métier ciblé.
Qui est derrière cette campagne ?
Des chercheurs ont relevé des indices orientant vers un espace géographique donné. Ce sont des indicateurs techniques, pas une identification : l’attribution d’une attaque informatique est un exercice incertain, et ces indices peuvent être imités volontairement.
Quelle est la règle de protection ?
Ne jamais coller ni exécuter une commande venue d’une page web, quel que soit le prétexte. Aucune panne réelle ne se répare de cette façon. Une seule phrase transmise à une équipe suffit à bloquer toute la famille.
Comment adapter cela à mon métier ?
En identifiant les messages que vous recevez tous les jours sans les questionner : un portail professionnel, une plateforme de réservation, une administration, un fournisseur habituel. C’est exactement ce que l’attaquant imitera.
- Analyse publiée par un éditeur de solutions de sécurité sur la campagne visant le secteur hôtelier, décrivant le scénario d’hameçonnage et le faux écran de panne. Visuel de cette même publication.
- Documentation publique sur la famille de techniques consistant à faire exécuter une commande par la victime elle-même.
- Les indices d’attribution géographique relevés par les chercheurs sont présentés comme tels, et non comme une identification établie.
WY-Créations conçoit des sites internet et construit des stratégies de visibilité pour les artisans, les TPE, les PME et les professions libérales depuis 2018. Cet article décrit un mécanisme d’attaque et les moyens de s’en protéger, sans reproduire de mode opératoire. Pour aller plus loin : la sauvegarde et la sécurité, la supervision et les mises à jour ou le dépannage de serveur.
Quel message ouvrez-vous sans le lire ?
Identifiez-le, nommez-le à votre équipe. Ce qui est repéré comme cible probable se vérifie beaucoup plus facilement.