OnlyFans et les 340 millions de comptes prétendument fuités :
pourquoi il ne s’agit toujours pas d’un piratage direct de la plateforme.
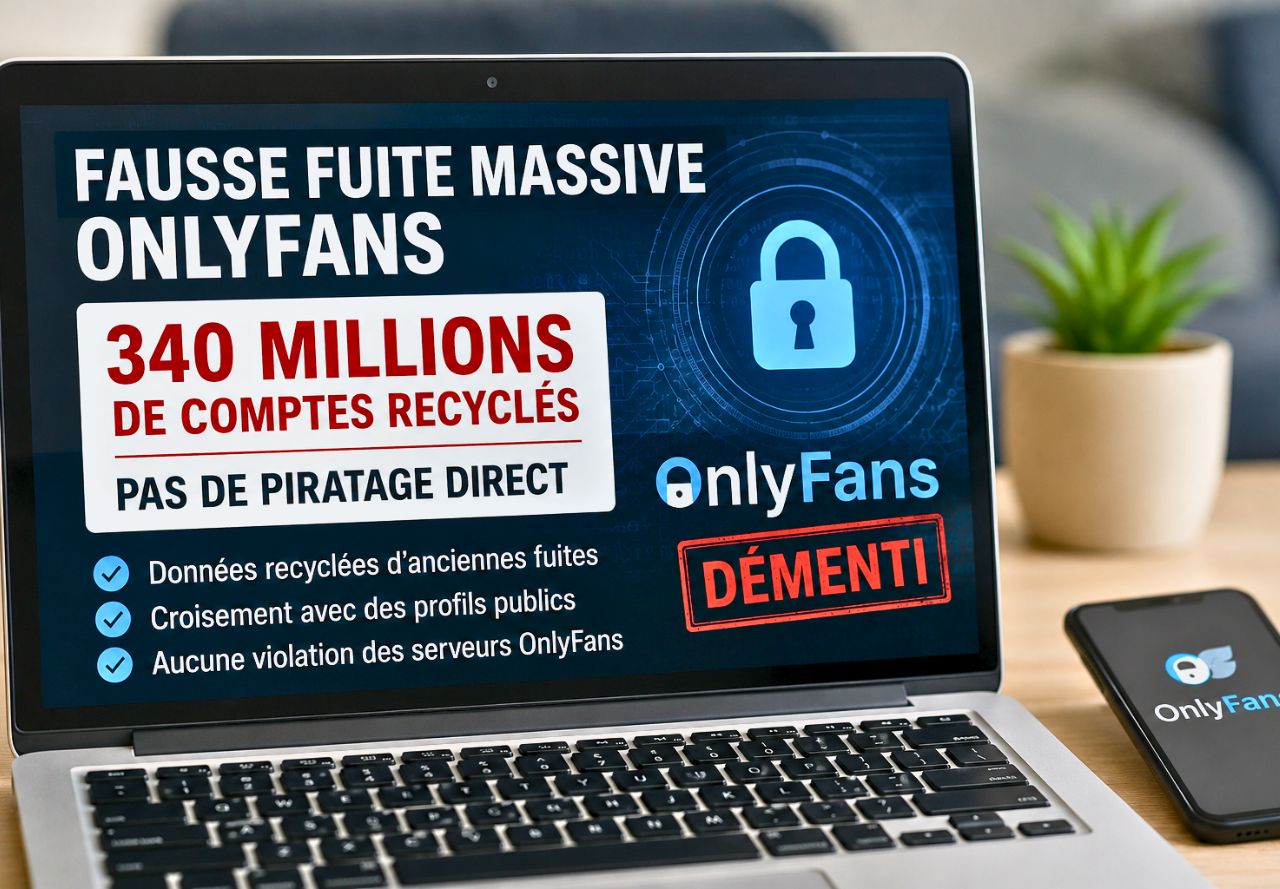
Le chiffre de 340 millions a fait le tour du web parce qu’il ressemble à celui d’un piratage massif. Pourtant, le vendeur lui-même aurait reconnu ne pas avoir compromis directement OnlyFans. La différence est majeure : aucune base interne authentifiée de la plateforme n’a été publiée, aucun accès aux serveurs n’a été démontré et OnlyFans a publiquement démenti une intrusion. Le risque n’est pas nul pour autant. Une base reconstruite peut toujours servir au phishing, au chantage, au profilage et à l’identification croisée de créateurs ou d’abonnés.
Ce qui s’est réellement passé autour des « 340 millions de comptes OnlyFans »
Fin mai 2026, un acteur malveillant utilisant le pseudonyme « Euphoric_Reply_5727 » a publié sur un forum cybercriminel une annonce affirmant vendre une base contenant environ 340 millions d’enregistrements associés à des utilisateurs OnlyFans. Le tarif demandé était de 0,313 bitcoin. Selon le cours au moment des premières publications, plusieurs médias ont évoqué une valeur d’environ 70 000 à 80 000 dollars.
L’annonce présentait la base comme contenant des noms d’utilisateur, adresses e-mail, numéros de téléphone, informations liées à l’activité des comptes, profils sociaux associés et, pour certains enregistrements, des données partielles sur les moyens de paiement. Ces affirmations provenaient du vendeur et des échantillons diffusés ; elles n’ont jamais constitué la preuve d’une extraction directe depuis l’infrastructure d’OnlyFans.
La première vague de titres a pourtant rapidement utilisé le mot « fuite » ou « hack ». C’est ici que la confusion a commencé. Dans le langage courant, une base contenant des données associées à OnlyFans est vite décrite comme une « fuite OnlyFans ». En cybersécurité, l’origine technique des données est pourtant déterminante.
OnlyFans a démenti toute compromission de ses systèmes. Plusieurs analyses publiées dans les jours suivants ont également relevé que le vendeur reconnaissait lui-même ne pas avoir piraté la plateforme. Il aurait expliqué avoir combiné d’anciennes données compromises provenant d’autres services avec des informations publiques associées à des profils OnlyFans.
En septembre 2026, aucun élément public nouveau n’a renversé cette lecture. Il n’existe toujours pas de preuve crédible d’une intrusion directe dans les serveurs d’OnlyFans liée à cette affaire. Cela distingue nettement l’événement d’une véritable violation de données confirmée.
Cette distinction est d’autant plus importante que les utilisateurs sont déjà exposés à des attaques très différentes, comme les malwares capables de contourner la double authentification ou les applications malveillantes décrites dans les campagnes de fraude publicitaire sur Android.
Pourquoi il ne s’agit pas d’un piratage direct d’OnlyFans
Un piratage direct implique qu’un attaquant accède à l’infrastructure de l’entreprise, à une base de données interne, à une API protégée ou à un système d’administration. Dans ce scénario, les données publiées proviennent directement de l’organisation victime.
Rien de tel n’a été démontré ici. Les informations disponibles indiquent plutôt une compilation. Des données déjà compromises ailleurs peuvent être rapprochées de profils publics, de pseudonymes réutilisés, d’adresses e-mail ou de comptes sociaux. Une fois assemblées, elles donnent l’impression d’une base cohérente liée à une seule plateforme.
Ce procédé est parfois appelé « data correlation », « credential enrichment » ou « synthetic breach ». Les termes varient, mais le principe reste le même : construire une nouvelle base à partir de fragments anciens. Le résultat peut être nouveau sans que les données aient été volées récemment au service dont le nom est utilisé pour vendre la base.
Le vendeur a tout intérêt à présenter l’ensemble comme une fuite exclusive. Le nom OnlyFans attire davantage qu’un assemblage de données provenant de dizaines d’anciennes violations. Le chiffre de 340 millions renforce l’effet spectaculaire et justifie un prix de vente élevé.
Il faut donc distinguer trois niveaux : l’existence d’une annonce criminelle, l’existence d’un échantillon de données plausibles et la preuve d’un piratage. Les deux premiers peuvent être réels sans que le troisième le soit.
Le même raisonnement doit être appliqué à toutes les alertes de cybersécurité. Une base mise en vente n’est pas automatiquement la preuve que l’entreprise nommée a été piratée. L’origine, la date, la cohérence des champs et les déclarations des acteurs concernés doivent être examinées séparément.
Que contiendrait réellement la base mise en vente ?
Les descriptions du vendeur et les échantillons analysés évoquent plusieurs catégories de données : pseudonymes, adresses e-mail, numéros de téléphone, comptes sociaux liés, métriques d’activité, informations relatives aux abonnements et certains champs présentés comme liés aux moyens de paiement.
Les quatre derniers chiffres d’une carte bancaire ont notamment été évoqués. Ce type de donnée, s’il est authentique, n’est pas suffisant pour effectuer un paiement. Il peut néanmoins être utilisé dans des attaques d’ingénierie sociale pour rendre un faux message plus crédible.
Il faut rester très prudent avec chaque champ présenté par le vendeur. Une base criminelle n’est pas documentée comme une base officielle. Certains enregistrements peuvent être anciens, dupliqués, incomplets, incorrectement associés ou fabriqués. Le nombre annoncé de 340 millions ne doit donc pas être interprété comme 340 millions de comptes OnlyFans uniques et actuels.
Les comptes publics facilitent l’enrichissement. Un pseudonyme OnlyFans peut être identique à un pseudonyme sur X, Instagram, Reddit ou TikTok. Si une adresse e-mail issue d’une ancienne violation peut être reliée à ce pseudonyme, le profil devient progressivement plus complet.
La valeur d’une telle base réside justement dans l’agrégation. Une adresse e-mail isolée peut avoir peu de valeur. Associée à un pseudonyme, une profession, un réseau social et une activité sur une plateforme sensible, elle devient beaucoup plus exploitable.
Cette logique rappelle ce que nous avons observé avec les systèmes capables de déduire l’identité ou le profil d’un utilisateur à partir de signaux indirects. L’information la plus sensible n’est parfois pas volée directement : elle est reconstruite par rapprochement.
Data correlation : comment des fuites anciennes redeviennent dangereuses
Lorsqu’une grande entreprise subit une fuite, les données ne disparaissent pas après quelques mois. Elles circulent pendant des années dans des bases criminelles, des forums, des canaux privés et des collections compilées. Une adresse e-mail compromise en 2019 peut encore être utilisée en 2026.
Le croisement consiste à prendre plusieurs sources et à rechercher des identifiants communs : e-mail, téléphone, pseudonyme, adresse IP, nom d’utilisateur ou profil social. Plus une personne réutilise les mêmes informations sur différents services, plus les rapprochements deviennent faciles.
Un compte OnlyFans peut ainsi être relié à une ancienne fuite d’un réseau social, d’un service de musique ou d’une boutique en ligne. Le résultat donne au fraudeur une vision plus précise qu’aucune fuite isolée.
La réutilisation des mots de passe amplifie encore le risque. Même si le mot de passe OnlyFans n’a jamais fuité, un attaquant peut tester des identifiants compromis sur d’autres plateformes. C’est le principe du credential stuffing.
C’est pourquoi la sécurité moderne repose sur des mots de passe uniques et une authentification forte. Nous l’avons également expliqué dans notre analyse sur le recul progressif de l’authentification par SMS au profit des passkeys.
Les données recyclées sont donc moins spectaculaires qu’un nouveau piratage, mais elles peuvent rester extrêmement rentables. Leur danger tient à la persistance et à la possibilité de les enrichir avec des informations publiques plus récentes.
Quels risques restent réels même sans piratage d’OnlyFans ?
Le premier risque est le phishing ciblé. Après la médiatisation d’une prétendue fuite, des fraudeurs peuvent envoyer de faux messages prétendant qu’un compte a été compromis. L’utilisateur inquiet clique alors sur une fausse page de connexion et fournit lui-même ses identifiants.
Le deuxième risque concerne l’identification croisée. Pour un utilisateur d’une plateforme pour adultes, le rapprochement entre une adresse e-mail personnelle, un pseudonyme et un profil public peut avoir des conséquences sociales ou professionnelles importantes.
Le troisième risque est le chantage. Un fraudeur peut prétendre disposer de preuves d’abonnement ou d’activité, même lorsqu’il ne possède qu’une adresse e-mail et un pseudonyme plausible. La peur suffit parfois à obtenir un paiement.
Le quatrième risque est le credential stuffing. Si la personne réutilise un mot de passe compromis ailleurs, une base enrichie peut aider un attaquant à cibler plus efficacement le compte.
Enfin, les faux services de vérification représentent eux-mêmes un danger. Une recherche comme « vérifier si mon compte OnlyFans est dans la fuite » peut conduire vers des sites qui collectent les adresses e-mail ou diffusent des logiciels malveillants.
Le phénomène ressemble à d’autres arnaques qui utilisent une information réelle ou plausible pour créer une urgence. La fraude aux cartes cadeaux Apple repose elle aussi sur la pression, l’urgence et la difficulté à récupérer l’argent une fois l’action effectuée.
Pourquoi les créateurs OnlyFans sont plus exposés que les abonnés ordinaires
Pour un créateur, le principal risque n’est pas seulement l’accès au compte. Il concerne l’identité. De nombreux créateurs utilisent un pseudonyme pour séparer leur activité professionnelle de leur vie privée. Le rapprochement entre plusieurs plateformes peut faire tomber cette séparation.
Une adresse e-mail personnelle déjà compromise, un ancien compte social ou un numéro de téléphone réutilisé peuvent relier un pseudonyme public à une identité civile. Une base enrichie facilite alors le doxxing, le harcèlement ou l’extorsion.
Les profils les plus visibles sont aussi plus faciles à enrichir. Le nombre d’abonnés, les liens vers les réseaux sociaux, les photos publiques et les habitudes de publication fournissent davantage de points de rapprochement.
Il est donc utile de séparer les identités numériques : adresse e-mail dédiée, numéro distinct lorsque c’est possible, pseudonymes différents et contrôle régulier des informations publiques associées au profil.
Cette logique vaut aussi pour les entreprises et les professionnels. Une identité numérique cohérente est utile pour la visibilité, mais elle doit être maîtrisée. Nous avons montré dans l’analyse des outils de surveillance au travail que les données circulent souvent vers davantage d’acteurs que les utilisateurs ne l’imaginent.
La sécurité des créateurs doit donc être pensée comme une architecture complète : accès au compte, identité, contenu, moyens de contact et réputation.
Comment protéger un compte OnlyFans après une alerte de fuite
La première mesure consiste à utiliser un mot de passe unique. Si le mot de passe actuel est utilisé ailleurs, il doit être remplacé, même en l’absence de preuve que les systèmes OnlyFans ont été compromis.
La deuxième est d’activer l’authentification à deux facteurs. Elle ne rend pas un compte inviolable, mais ajoute une barrière importante contre le credential stuffing et les mots de passe volés.
La troisième consiste à sécuriser l’adresse e-mail associée au compte. Si un attaquant contrôle la messagerie, il peut souvent contourner les protections d’autres services via les procédures de réinitialisation.
Il faut également vérifier les sessions actives, les appareils connectés et les alertes de connexion. Toute activité inhabituelle doit être traitée rapidement.
Pour les créateurs, l’usage d’une adresse e-mail dédiée limite les rapprochements avec la vie personnelle. Il est également préférable de ne pas réutiliser le même pseudonyme sur des services sans rapport lorsque l’anonymat est important.
Enfin, ne cliquez pas sur un lien reçu dans un message prétendant que votre compte a été compromis. Ouvrez directement le site ou l’application depuis une adresse connue. Les attaques les plus efficaces exploitent souvent la panique créée par une actualité de cybersécurité.
Les utilisateurs qui souhaitent réduire leur exposition globale peuvent aussi regarder du côté des messageries européennes sécurisées, dont certaines limitent volontairement les identifiants nécessaires à l’inscription.
Comment vérifier une alerte de fuite sans relayer une fausse information
Le premier réflexe est d’identifier la source de l’affirmation. Une capture d’écran publiée par un compte X ou Telegram ne constitue pas une preuve. Elle montre uniquement qu’une personne revendique posséder des données.
Le deuxième est de chercher une confirmation de l’entreprise concernée. Un démenti ne suffit pas toujours à clore une enquête, mais il doit être intégré à l’analyse. Dans le cas présent, OnlyFans a publiquement nié une intrusion.
Le troisième consiste à regarder ce que disent les chercheurs indépendants et les médias spécialisés. Ont-ils pu vérifier un échantillon ? Les champs semblent-ils cohérents ? Les données sont-elles récentes ? Existe-t-il une preuve technique de l’origine ?
Le quatrième est de distinguer « données réelles » et « fuite réelle ». Un enregistrement peut contenir une vraie adresse e-mail et pourtant provenir d’une ancienne fuite sans rapport avec le service nommé.
Enfin, le vocabulaire doit rester précis. « Base mise en vente », « données attribuées à », « compilation », « fuite revendiquée » et « piratage confirmé » ne décrivent pas le même niveau de preuve.
Cette discipline protège aussi les entreprises contre les emballements réputationnels. Une information erronée sur une fuite peut provoquer des fermetures de comptes, des changements de mots de passe massifs, une perte de confiance et un afflux de demandes au support, même lorsqu’aucune compromission n’a eu lieu.
La meilleure conclusion pour l’affaire OnlyFans reste donc inchangée en septembre 2026 : la base revendiquée mérite d’être prise au sérieux comme outil potentiel de profilage et de phishing, mais elle ne doit pas être présentée comme la preuve d’un piratage direct.
OnlyFans et la fausse fuite de 340 millions de comptes.
OnlyFans a-t-il été piraté en 2026 ?
Aucun piratage direct n’est confirmé dans cette affaire. OnlyFans a démenti une intrusion et le vendeur de la base aurait lui-même reconnu ne pas avoir compromis les systèmes de la plateforme.
D’où viennent alors les 340 millions d’enregistrements ?
Ils seraient issus d’un rapprochement entre anciennes fuites, profils publics et données provenant d’autres services. Le volume total reste une affirmation du vendeur et n’est pas vérifié de manière indépendante.
Les cartes bancaires ont-elles fuité ?
Des champs présentés comme les quatre derniers chiffres de certaines cartes ont été évoqués. Ces données ne permettent pas à elles seules d’effectuer un paiement et leur authenticité complète n’a pas été établie.
Faut-il changer son mot de passe ?
Si le mot de passe est réutilisé sur d’autres services, oui. Dans tous les cas, un mot de passe unique et l’authentification à deux facteurs restent les meilleures protections.
Comment savoir si mes données figurent dans la base ?
Il n’existe pas de service officiel permettant de vérifier cette base revendiquée. Évitez les sites inconnus qui demandent votre adresse e-mail pour prétendre effectuer la vérification.
Une base de données recyclée peut-elle être dangereuse ?
Oui. Elle peut servir au phishing, au credential stuffing, au chantage, au doxxing et au profilage, même si les données proviennent de fuites anciennes.
WY-Créations suit les évolutions de la cybersécurité, de la visibilité numérique et des usages qui peuvent affecter la réputation et les données des entreprises. Retrouvez également les avis clients de WY-Créations.
La confiance numérique se construit aussi par la précision de l’information.
WY-Créations travaille le référencement, la stratégie digitale et la visibilité des entreprises avec une attention particulière portée à la fiabilité des contenus et à leur actualisation.