Edge stocke vos mots de passe en clair dans la RAM
le choix « by design » de Microsoft qui inquiète.
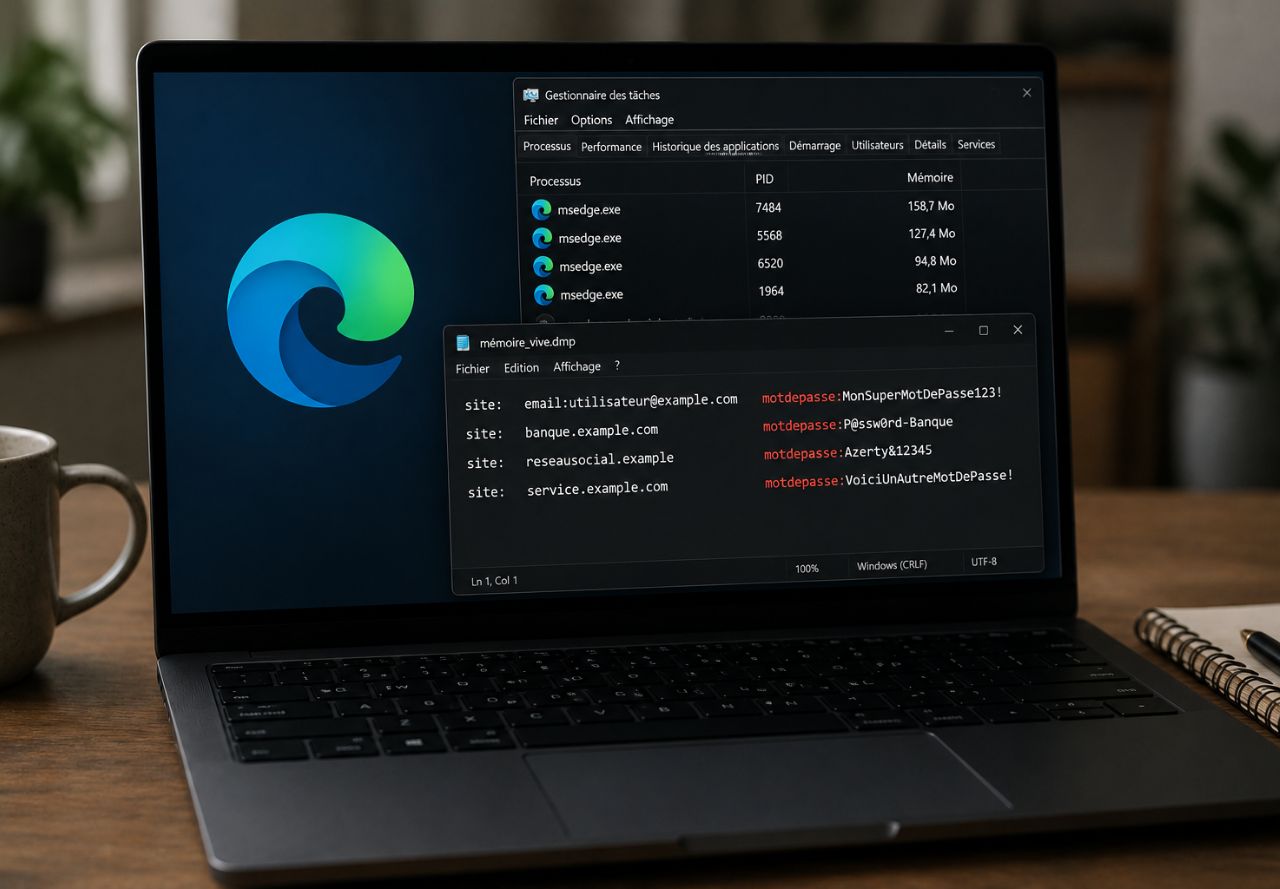
Le problème n’est pas le chiffrement des mots de passe sur le disque. Il apparaît après leur déchiffrement : Edge charge l’intégralité du coffre en mémoire dès le démarrage et les identifiants restent accessibles en clair pendant la session.
Comment Edge expose vos mots de passe en clair
Le point de départ de l’alerte est simple : au lancement de Microsoft Edge, le navigateur déchiffre l’intégralité du coffre-fort de mots de passe enregistrés. Le comportement décrit dans le fichier ne dépend donc pas du site que vous ouvrez ensuite. Même si vous ne consultez aucun des services associés à ces identifiants pendant la session, les données ont déjà été chargées en mémoire.
Le stockage sur disque et la présence en mémoire sont deux situations différentes. Sur le disque, Microsoft s’appuie sur DPAPI et Windows Hello pour protéger les données. Le problème soulevé dans le dossier apparaît après cette étape : une fois le coffre déchiffré pour être utilisable par Edge, les identifiants restent disponibles en clair dans la RAM pendant la session.
Le chercheur norvégien Tom Jøran Sønstebyseter Rønning est cité comme étant à l’origine de la découverte. Le site allemand Heise.de a ensuite reproduit l’expérience et confirmé le comportement. Le fichier indique également que Microsoft n’a pas contesté les résultats : l’éditeur a confirmé que ce fonctionnement était intentionnel.
Le mécanisme devient réellement problématique lorsqu’un tiers possède déjà un niveau d’accès suffisant à la machine. Le dossier parle notamment d’un attaquant disposant de droits administrateur. Dans ce cas, la mémoire du navigateur peut devenir une source directe d’identifiants, sans avoir à casser le chiffrement du coffre stocké sur le disque.
Le dossier insiste aussi sur un détail particulièrement sensible : Heise.de aurait constaté que les mots de passe pouvaient rester lisibles après fermeture puis réouverture du navigateur. L’enjeu ne se limite donc pas à la seconde où l’utilisateur saisit ou consulte un mot de passe ; il concerne la manière dont Edge gère l’ensemble du coffre pendant son fonctionnement.
Ce comportement s’ajoute aux autres sujets traités dans notre dossier sur les failles de sécurité web.
La réponse de Microsoft : « c’est une fonctionnalité »
Microsoft présente ce comportement comme un compromis assumé entre performance, ergonomie et sécurité. La logique décrite consiste à éviter de déchiffrer un mot de passe uniquement au moment précis où l’utilisateur en a besoin. Edge préfère préparer les données à l’avance afin de rendre la connexion plus fluide.
Cette position explique le terme « by design » utilisé dans le fichier : il ne s’agit pas, selon Microsoft, d’un dysfonctionnement inattendu. C’est un choix d’architecture. Le débat porte donc moins sur l’existence du comportement que sur la pertinence de ce choix dans un navigateur qui conserve parfois des dizaines ou des centaines d’identifiants.
Les critiques rapportées dans le document considèrent que le navigateur est devenu un logiciel généraliste extrêmement exposé. Il dialogue avec Internet en permanence, exécute du contenu complexe, gère des extensions, des sessions, des téléchargements et de nombreuses données personnelles. Pour ces experts, cette surface d’attaque n’est pas l’environnement idéal pour conserver en mémoire l’intégralité d’un coffre-fort d’identifiants.
Le désaccord est donc avant tout une question de priorité. Microsoft privilégie la fluidité d’usage et estime que la protection du système ainsi que les droits Windows constituent une barrière suffisante dans le scénario normal. Les experts cités dans le fichier répondent que, dès qu’un malware ou un accès administrateur existe, cette décision réduit considérablement la protection offerte par le chiffrement initial.
Cette différence de lecture est importante pour l’utilisateur. Qualifier le comportement de « fonctionnalité » ne signifie pas qu’il est sans risque. Cela signifie seulement qu’il correspond au fonctionnement voulu par l’éditeur. La décision de conserver ou non ses mots de passe dans Edge dépend alors du niveau de confiance que l’on accorde à ce modèle.
Cette question rejoint plus largement les problématiques abordées dans notre guide sur la sécurité des sites internet.
Edge vs Chrome : une différence majeure
Le fichier compare Edge et Google Chrome parce que les deux navigateurs reposent sur Chromium. Cette proximité technique rend leur divergence particulièrement intéressante : ils partagent une base commune, mais n’ont pas retenu la même stratégie pour la protection des mots de passe en mémoire.
Depuis 2024, Chrome utilise App Bound Encryption. D’après le document fourni, cette protection lie les clés de chiffrement au processus légitime du navigateur et évite de charger l’intégralité du coffre en clair dès le démarrage. Le déchiffrement intervient à la demande, au moment où le mot de passe doit être utilisé.
Edge n’a pas implémenté cette protection dans le scénario décrit. Le fichier le présente comme le grand navigateur Chromium qui expose encore les mots de passe en clair dans la RAM. La différence ne porte donc pas sur la présence d’un gestionnaire de mots de passe intégré, mais sur la manière dont les secrets sont rendus disponibles pendant l’exécution du navigateur.
Le tableau source résume trois écarts : chargement complet ou à la demande, protection ou absence de protection en mémoire, et niveau de risque lorsqu’un malware est déjà présent sur la machine. Ces trois éléments sont liés. Plus les données restent longtemps disponibles en clair, plus un logiciel malveillant disposant du bon niveau d’accès peut en tirer parti.
Chargement des mots de passe
Microsoft Edge
Tous en clair dès le démarrage
Google Chrome (depuis 2024)
Déchiffrement à la demande uniquement
Protection en mémoire
Microsoft Edge
Aucune (texte clair)
Google Chrome (depuis 2024)
App Bound Encryption
Risque si malware sur le PC
Microsoft Edge
Très élevé
Google Chrome (depuis 2024)
Très réduit
Les risques concrets pour les utilisateurs
Le fichier prend soin de préciser qu’il ne s’agit pas d’une vulnérabilité « zero-click » exploitable à distance par n’importe qui. Un tiers doit déjà disposer d’un accès à la machine ou d’un malware capable d’agir avec des privilèges suffisants. Le risque n’est donc pas automatique.
Cette précision ne supprime pas le problème. Le scénario du malware ou de l’infostealer est précisément celui qui inquiète les experts cités. Une fois le logiciel malveillant installé, l’attaquant n’a plus besoin d’essayer de déchiffrer chaque mot de passe séparément si Edge les maintient déjà disponibles dans la mémoire du processus.
Les machines partagées constituent un autre cas évoqué : bureau, bibliothèque, cybercafé ou espace de coworking. Plus l’ordinateur est utilisé par plusieurs personnes ou administré par des tiers, plus la confiance accordée au système devient importante.
Le dossier mentionne aussi l’accès physique ou administratif : technicien, collègue malveillant ou personne disposant des droits nécessaires. L’existence d’un chiffrement sur disque peut donner un sentiment de sécurité, mais ce chiffrement ne protège plus de la même manière lorsque les données ont déjà été déchiffrées et chargées en RAM.
Enfin, le vol d’un ordinateur est cité comme scénario à risque si l’attaquant parvient à obtenir un accès administrateur. Là encore, le fichier ne dit pas qu’un voleur récupère automatiquement les mots de passe ; il explique que le comportement d’Edge augmente l’intérêt d’un accès déjà compromis.
Le point commun de ces situations est donc la présence préalable d’un second facteur de faiblesse : malware, accès physique ou privilèges élevés. Le choix d’Edge ne crée pas seul l’intrusion, mais il peut transformer une compromission locale en accès beaucoup plus direct à l’ensemble des identifiants enregistrés.
Ces scénarios rejoignent les enjeux déjà décrits dans notre article consacré aux applications espionnes CallPhantom.
Pourquoi préférer un gestionnaire dédié ?
Le fichier recommande de ne pas utiliser le gestionnaire de mots de passe intégré au navigateur comme coffre principal. La raison avancée est architecturale : un navigateur est un logiciel très large, conçu d’abord pour afficher le web, gérer des sessions et offrir une expérience fluide. La protection maximale des identifiants n’est qu’une de ses nombreuses fonctions.
Un gestionnaire dédié poursuit un objectif plus spécialisé. Le document met en avant le chiffrement de bout en bout et une architecture pensée autour de la conservation des secrets. Cela ne signifie pas qu’un outil dédié ne peut jamais rencontrer de problème, mais que sa conception est centrée sur cette mission.
Le fichier cite quatre options : Bitwarden, présenté comme gratuit et open source ; 1Password, décrit comme premium et très complet ; NordPass, présenté comme simple et efficace ; Proton Pass, associé à une approche renforcée de la vie privée.
Cette recommandation doit être comprise comme une réduction de dépendance. En utilisant un gestionnaire indépendant, l’utilisateur évite que l’ensemble de ses identifiants repose sur les choix d’architecture d’un navigateur. Il sépare le coffre de mots de passe de l’outil utilisé pour naviguer.
Que faire dès aujourd’hui ?
Le plan d’action du fichier commence par l’export des mots de passe enregistrés dans Edge. Le chemin indiqué passe par les paramètres du profil puis par la rubrique Mots de passe. Cette étape permet de récupérer les identifiants avant de les déplacer vers un outil dédié.
La deuxième étape consiste à installer un gestionnaire de mots de passe. Bitwarden est proposé comme point de départ parce qu’il est gratuit et open source. Le fichier cite aussi 1Password, NordPass et Proton Pass comme alternatives.
Une fois l’import effectué dans le nouveau gestionnaire, le document recommande de supprimer les mots de passe enregistrés dans Edge. L’objectif est de ne pas conserver deux coffres en parallèle si l’on souhaite précisément éviter que le navigateur continue de charger ces données en mémoire.
La quatrième étape est de désactiver l’enregistrement automatique des mots de passe dans Edge. Sans cette modification, le navigateur pourrait recommencer à constituer un coffre au fil des nouvelles connexions, ce qui annulerait progressivement la migration.
Le fichier recommande enfin d’activer Windows Hello et d’utiliser un mot de passe fort pour protéger l’accès au PC. Cette mesure ne change pas le fonctionnement interne d’Edge décrit plus haut, mais elle renforce la barrière qui empêche un tiers d’obtenir facilement un accès local ou administratif à la machine.
1 Exportez vos mots de passe d'Edge : Paramètres Profils Mots de passe Exporter.
2 Installez un gestionnaire dédié : Bitwarden est gratuit et open source, excellent choix de départ.
3 Supprimez tous les mots de passe enregistrés dans Edge.
4 Désactivez l'enregistrement automatique dans les paramètres d'Edge.
5 Activez Windows Hello + un mot de passe fort pour protéger l'accès à votre PC.
Pour compléter la protection des données, consultez également notre guide sur le RGPD et la conformité web.
Une décision qui pose question
Le sujet pose une question plus large sur l’évolution du navigateur. Edge n’est plus seulement un outil de consultation de pages web. Comme les autres navigateurs modernes, il peut stocker des sessions, des moyens de paiement, des adresses et un grand nombre d’identifiants. Le niveau de confiance demandé à l’utilisateur est donc beaucoup plus élevé qu’il y a quelques années.
Dans ce contexte, le choix de conserver tous les mots de passe déchiffrés en RAM pendant la session devient un choix d’architecture visible pour l’utilisateur final. Microsoft privilégie la commodité et les performances. Les experts cités dans le fichier considèrent que ce compromis est trop favorable à l’ergonomie.
Le dossier ne décrit pas une attaque qui volerait automatiquement vos mots de passe dès que vous ouvrez Edge. Il décrit une situation où un malware ou un administrateur déjà présent sur la machine peut bénéficier d’un accès plus direct aux identifiants parce que ceux-ci sont déjà déchiffrés.
La réponse proposée est donc pragmatique : réduire l’exposition plutôt que compter uniquement sur le chiffrement du navigateur. Exporter, migrer vers un gestionnaire dédié, supprimer le coffre Edge et désactiver l’enregistrement automatique constituent les mesures principales.
Pour l’utilisateur, le choix final consiste à décider où placer la confiance. Le confort d’un gestionnaire intégré est réel, mais le fichier estime qu’un coffre spécialisé offre une séparation plus cohérente entre navigation et conservation d’identifiants sensibles.
Pour replacer ce choix dans un contexte plus large de confiance numérique, voir aussi notre analyse sur IA et la conformité en 2026.
Ce qu’on nous demande le plus souvent.
Est-ce une faille de sécurité ou une fonctionnalité ?
Microsoft assume pleinement : c'est une décision de design intentionnelle. Les experts en sécurité parlent plutôt d'un choix risqué.
Chrome fait-il mieux ?
Oui. Depuis 2024, Chrome utilise l'App Bound Encryption qui empêche le stockage en clair dans la mémoire.
Un simple utilisateur est-il vraiment en danger ?
Le risque est réel uniquement si un malware ou un accès administrateur est déjà présent sur votre PC. Mais c'est précisément le scénario le plus courant.
Faut-il supprimer tous mes mots de passe d'Edge ?
Oui, c'est la recommandation la plus sûre. Exportez-les puis importez-les dans un gestionnaire dédié.
Quel gestionnaire de mots de passe choisir en 2026 ?
Bitwarden (gratuit et open source), 1Password, NordPass ou Proton Pass sont les plus recommandés par les experts.
Microsoft va-t-il corriger cela ?
Pour l'instant, l'éditeur maintient que c'est « par design ». Rien n'indique un changement imminent.
- Tom Jøran Sønstebyseter Rønning – Chercheur en sécurité (Norvège)
- Heise.de – Tests et confirmation (mai 2026)
- Déclarations officielles Microsoft
- David Shipley, Beauceron Security
WY-Créations analyse les évolutions du web, de la cybersécurité et des pratiques numériques qui influencent directement la sécurité des utilisateurs.
Un mot de passe chiffré sur le disque peut quand même être exposé en mémoire.
Le choix du coffre, du navigateur et du niveau de protection local compte autant que la qualité du mot de passe lui-même.