Frigos de supermarchés piratés :
Claude a reproduit la cyberattaque en 28 minutes
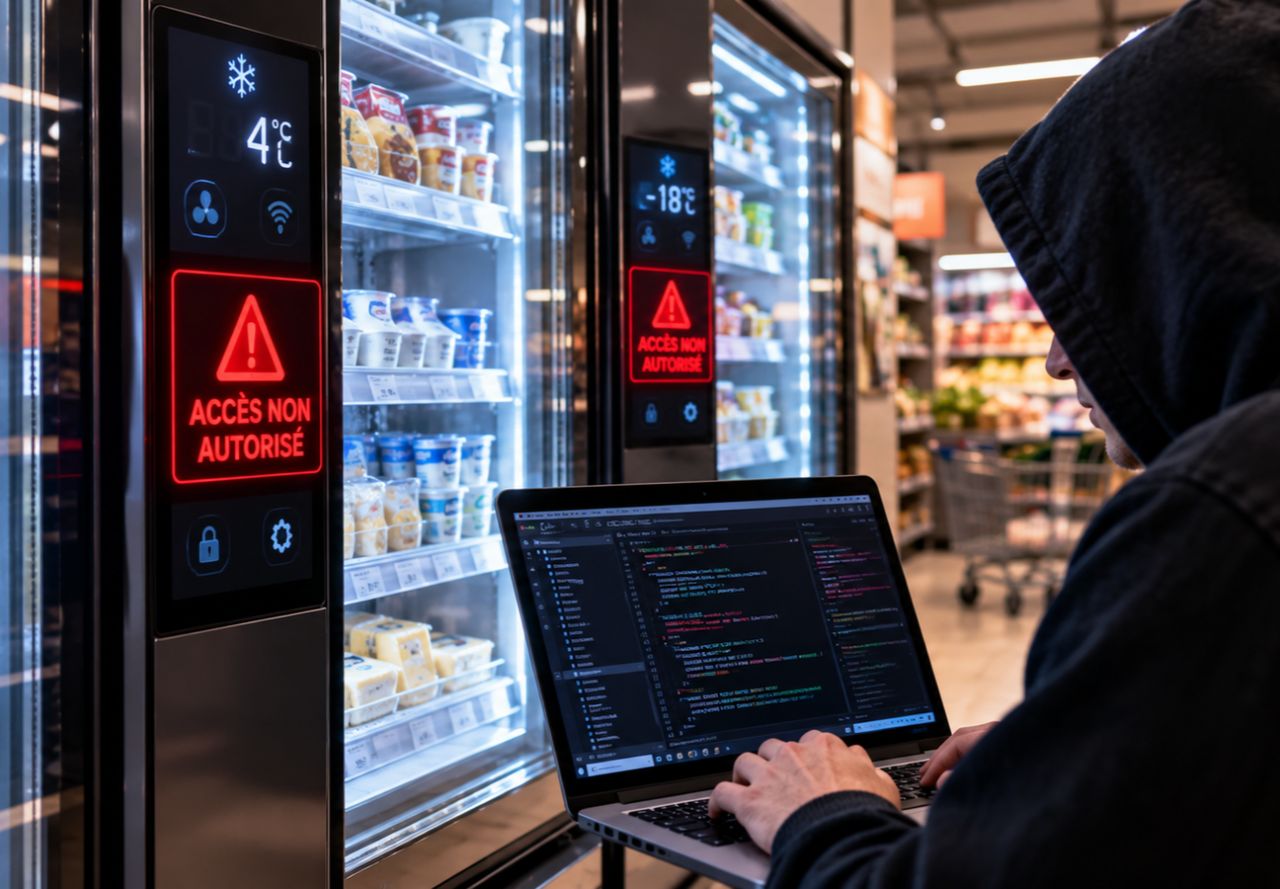
L’incident a touché des enseignes comme Intermarché, Leclerc, Carrefour ou Netto. Le froid qui ne tient plus, c’est de la marchandise perdue. La démonstration en laboratoire montre qu’une faille déjà connue peut être remise en œuvre rapidement avec un outil accessible. Ce qui s’est passé, ce que le test prouve, et ce qu’une entreprise avec des équipements connectés doit vérifier.
Ce qui s’est passé dans les supermarchés
Des installations frigorifiques déréglées, via des contrôleurs.
Dans la nuit du 11 au 12 octobre 2026, des enseignes ont vu leurs systèmes de froid se comporter anormalement. Les reprises parlent d’activation à distance de fonctions de dégivrage et de températures qui montent. Les équipements concernés sont des contrôleurs Danfoss, présents dans de nombreux supermarchés.
Ce n’est pas un ordinateur de bureau. C’est l’appareil qui gère le froid. Quand il ne tient plus, la marchandise est perdue et des rayons ne peuvent plus être utilisés.
La faille avait été décrite en août 2026 par Claroty. Danfoss a publié un correctif. Tous les appareils n’ont pas été mis à jour, ou ne pouvaient pas l’être : le fabricant indique que certains sont trop anciens.
Qui a reproduit l’attaque avec Claude, et comment
Claroty, en laboratoire, sur un appareil déconnecté.
Claroty est une entreprise de cybersécurité spécialisée dans les systèmes industriels et les équipements connectés (contrôleurs, automates, dispositifs techniques). Ce n’est pas un nom grand public. C’est elle qui a mené le test.
Les chercheurs ont utilisé Claude (Sonnet 4.6) pour reproduire les étapes sur un contrôleur de laboratoire, isolé d’Internet. 28 minutes. Coût d’usage autour de 6 dollars. Ils ont fourni le firmware, disponible publiquement, et des informations sur les failles déjà divulguées. L’assistant a aidé à enchaîner les actions.
Résultat en laboratoire : prise de contrôle et activation de fonctions. Cela montre qu’une faille documentée peut être remise en œuvre rapidement avec un outil accessible. Cela ne signifie pas que Claude a attaqué des supermarchés. Le test était contrôlé, sans risque pour un magasin en activité.
Ce qu’une entreprise doit vérifier
L’exposition des équipements et ceux qui ne peuvent pas être corrigés.
Ce qui est accessible depuis Internet. Contrôleurs, interfaces de gestion technique, automates : beaucoup restent exposés malgré les recommandations de l’ANSSI. Un équipement qui n’a pas besoin d’être joignable de l’extérieur ne devrait pas l’être.
Les correctifs. Celui de Danfoss existe depuis août. La question est de savoir qui l’a appliqué, et sur quels appareils du parc.
Le trop ancien. Certains contrôleurs ne peuvent pas recevoir la mise à jour. Pour ceux-là, la solution est l’isolation réseau ou le remplacement.
Pas seulement le froid. Chaîne du froid, ascenseurs, chauffage, contrôle d’accès, télémétrie : tout équipement avec une interface réseau. On vérifie le parc technique, pas seulement les ordinateurs.
Une offre qui promet de « sécuriser avec l’IA » ne dit pas si les appareils sont à jour ou isolés. On demande la liste de ce qui est exposé et de ce qui a été corrigé.
Ne pas confondre l’attaque et la démonstration
L’une a eu lieu dans des magasins. L’autre s’est déroulée en laboratoire.
Des personnes ont déréglé des systèmes frigorifiques. Ensuite, des chercheurs ont montré qu’avec Claude, en laboratoire et sur un appareil isolé, on pouvait reproduire la logique en 28 minutes. Les deux faits sont liés par la même faille. Ce ne sont pas le même événement.
Pour une entreprise, le délai de 28 minutes rappelle que le temps entre la publication d’une faille et sa remise en œuvre peut être court, et qu’un outil courant réduit la compétence nécessaire. La réponse opérationnelle reste la même : réduire l’exposition, appliquer les correctifs, traiter le parc trop ancien.
On ne détaille pas les étapes techniques. On ne publie pas de commandes. On retient que la faille était connue, que le correctif existait, que l’incident a eu lieu, et qu’un laboratoire a mesuré la rapidité d’une reproduction.
Questions fréquentes
Claude a-t-il piraté des supermarchés ?
Non. L’attaque a été menée par d’autres. Claude a été utilisé ensuite, en laboratoire, pour la reproduire sur un appareil déconnecté.
C’est qui Claroty ?
Une entreprise de cybersécurité spécialisée dans les systèmes industriels et les équipements connectés. C’est elle qui a réalisé le test en laboratoire.
Le correctif existe-t-il ?
Oui, publié par Danfoss après la divulgation d’août 2026. Certains appareils sont trop anciens pour le recevoir.
Que faire dans mon entreprise ?
Vérifier si des équipements techniques sont accessibles depuis Internet, s’ils sont à jour, et isoler ou remplacer ceux qui ne peuvent pas l’être.
Que signifient les 28 minutes ?
Qu’en laboratoire, avec un outil accessible et des informations déjà publiques, la reproduction a été rapide. Cela ne signifie pas que c’est automatique partout.
Tous les frigos sont-ils concernés ?
Non. L’incident a touché des systèmes équipés de contrôleurs vulnérables et non corrigés. Chaque parc se vérifie.
WY-Créations accompagne depuis 2018 les artisans, les TPE, les PME et les professions libérales dans leur référencement sur Google, leur présence dans les réponses des IA et leur e-réputation.
Des équipements maîtrisés, une activité qui continue.
Outils numériques, présence en ligne, e-réputation : WY-Créations aide les entreprises à anticiper les changements techniques plutôt qu’à les subir.