9 outils de surveillance au travail partagent des données avec des tiers :
ce que révèle l’étude et ce que dit la loi en France.
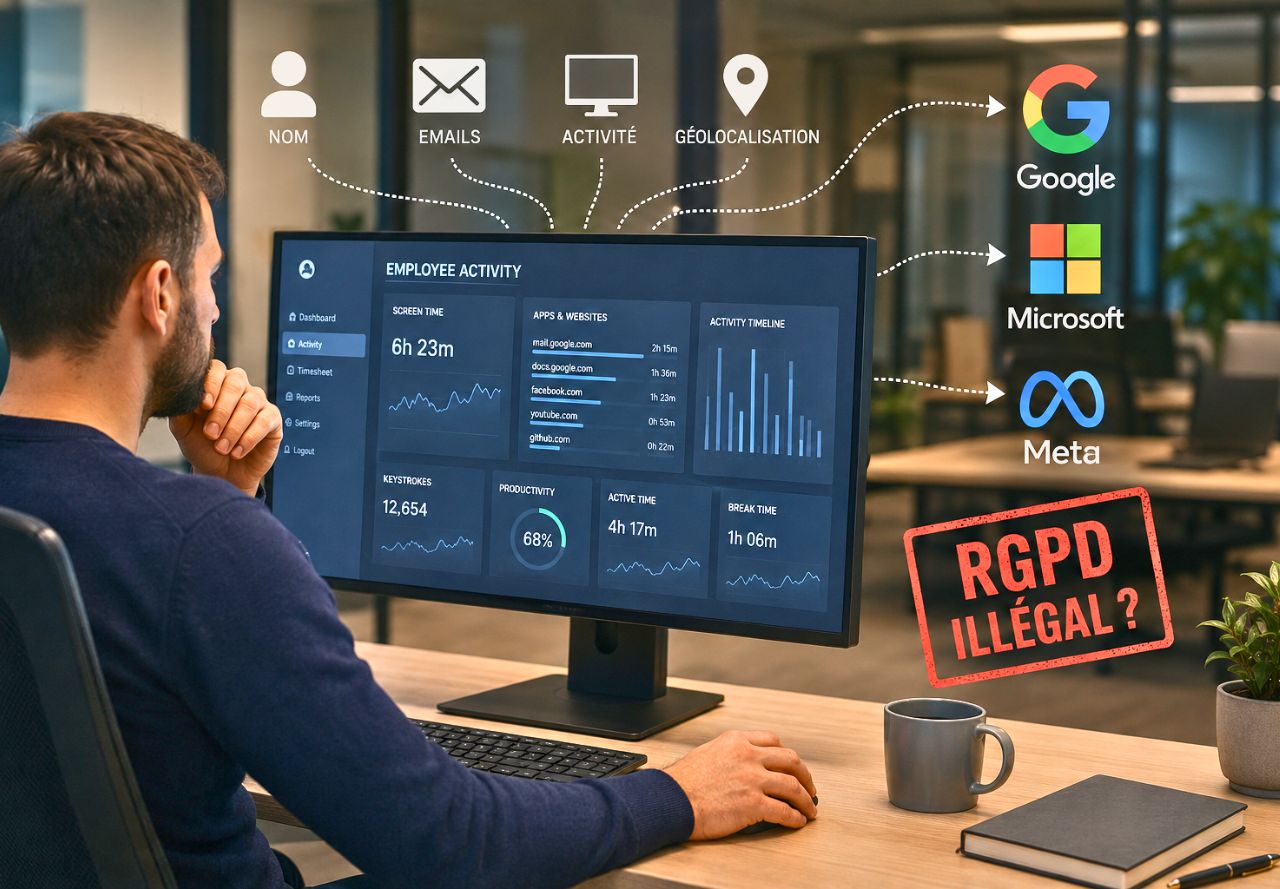
Apploye, Deputy, Desklog, Hubstaff, Monitask, Buddy Punch, Time Doctor 2, VeriClock et When I Work ont été examinés par des chercheurs de Northeastern University avec plusieurs centres universitaires américains. Le résultat est préoccupant : les neuf plateformes étudiées ont transmis à des tiers des données identifiantes sur les travailleurs ainsi que des informations relatives à leurs activités en ligne. En revanche, l’étude ne démontre pas que ces neuf outils sont tous effectivement déployés en France, ni que chaque donnée observée est envoyée indistinctement à Google, Microsoft et Meta. Ces nuances changent profondément la lecture du sujet.
Ce que l’étude de 2026 a réellement démontré
L’enquête publiée en mai 2026 ne repose pas uniquement sur la lecture des politiques de confidentialité. Les chercheurs ont créé des comptes employeur et salarié sur les plateformes, utilisé leurs applications mobiles et de bureau, puis observé le trafic réseau afin d’identifier les informations envoyées et les domaines destinataires.
Le constat central est solide : les neuf plateformes testées ont directement partagé avec des tiers des données permettant d’identifier les travailleurs. Les neuf ont également transmis des informations relatives à l’activité en ligne. Trois proposaient des fonctions permettant de suivre une localisation précise.
Cette distinction est importante. Un logiciel de suivi du temps de travail peut avoir une fonction professionnelle légitime tout en intégrant des composants techniques qui communiquent avec des services extérieurs. Le problème étudié n’est donc pas seulement ce que voit l’employeur dans son tableau de bord, mais ce qui quitte l’application vers d’autres acteurs.
Les chercheurs soulignent également un écart possible entre les pratiques observées et ce que certaines politiques de confidentialité laissent comprendre. C’est un enjeu majeur : un salarié peut être informé que son employeur utilise un logiciel de suivi sans pour autant savoir précisément quels prestataires, outils d’analyse ou infrastructures reçoivent ensuite des informations techniques ou identifiantes.
Une correction s’impose néanmoins par rapport à la formulation initiale : l’enquête est américaine et porte sur neuf plateformes largement utilisées. Elle ne constitue pas une étude du marché français et ne prouve pas que les neuf sont effectivement utilisées en France. Le sujet français réside surtout dans les conséquences juridiques si une entreprise établie en France utilise ce type de solution.
Cette question rejoint plus largement celle de la circulation des données dans les outils numériques. Les entreprises qui souhaitent réduire leur dépendance à certains services peuvent également consulter notre sélection de messageries européennes sécurisées alternatives à WhatsApp et Google Messages.
Les neuf outils analysés par les chercheurs
Les plateformes examinées sont Apploye, Deputy, Desklog, Hubstaff, Monitask, Buddy Punch, Time Doctor 2, VeriClock et When I Work. Elles couvrent plusieurs usages : suivi du temps, feuilles de présence, planification, gestion d’équipes, mesure d’activité, captures d’écran ou localisation selon les produits et les options activées.
Le terme anglais « bossware » est souvent utilisé pour désigner les logiciels permettant à un employeur de suivre l’activité numérique de ses salariés. Il recouvre cependant des réalités très différentes. Une badgeuse numérique enregistrant l’heure d’arrivée et un keylogger enregistrant chaque touche du clavier ne présentent ni la même finalité ni le même niveau d’intrusion.
Cette différence est essentielle en droit français. La CNIL ne considère pas tout outil de contrôle comme illégal. Elle rappelle qu’un employeur dispose d’un pouvoir de direction et peut vérifier l’exécution des tâches. Mais le dispositif doit être adapté au but poursuivi et ne pas placer les salariés sous surveillance constante.
Il faut donc éviter deux raccourcis. Le premier serait de considérer qu’un logiciel est acceptable simplement parce qu’il est commercialisé. Le second serait de considérer qu’un outil de gestion du temps est illégal par nature. Ce sont les fonctions activées, les données collectées, leur fréquence, leur finalité, les destinataires et l’information donnée aux personnes qui permettent d’évaluer la conformité.
La multiplication des outils numériques rend ce contrôle de plus en plus important. Les mécanismes de sécurité évoluent eux aussi rapidement, comme le montre la généralisation des passkeys face à l’authentification par SMS.
Quelles données un logiciel de surveillance peut-il faire circuler ?
Les données observées par les chercheurs ne se limitent pas à un compteur d’heures. L’étude décrit des informations permettant d’identifier un travailleur, ainsi que des données liées à son activité en ligne. Selon la plateforme et les fonctions utilisées, peuvent s’ajouter des données techniques, des informations relatives à l’organisation du travail ou des données de localisation.
La sensibilité ne dépend pas uniquement du contenu pris isolément. Une adresse IP, un identifiant publicitaire, un nom, une adresse électronique ou des informations de navigation peuvent devenir beaucoup plus révélateurs lorsqu’ils sont associés. Le rapprochement de plusieurs signaux permet de distinguer un individu, de suivre ses usages ou d’enrichir un profil déjà existant.
Trois plateformes du panel comportaient des fonctions de suivi de localisation précise. Pour des métiers mobiles, la géolocalisation peut avoir une justification opérationnelle. En France, elle ne peut toutefois pas être utilisée sans limites. L’employeur doit définir une finalité légitime et ne collecter que ce qui est nécessaire.
Les captures d’écran posent une autre difficulté. Une image de l’écran peut contenir un courriel privé, une conversation, des données concernant un client, des informations médicales ou des identifiants. Plus la capture est fréquente, plus le risque d’une collecte excessive augmente.
Les frappes au clavier sont encore plus sensibles. La CNIL cite explicitement le keylogger comme exemple de dispositif disproportionné pour surveiller un salarié en télétravail, notamment parce qu’il ne distingue pas correctement les informations professionnelles des informations personnelles et peut instaurer une surveillance permanente.
Les risques ne viennent d’ailleurs pas seulement des logiciels officiellement installés. Des techniques malveillantes cherchent précisément à contourner les protections d’accès ; notre dossier sur Storm et le contournement de la double authentification détaille un autre versant de la protection des données professionnelles.
Google, Microsoft, Meta : que signifie réellement « partager des données » ?
La formulation « vos données sont transmises à Google, Microsoft et Meta » attire l’attention, mais elle peut laisser croire que chaque plateforme envoie exactement les mêmes informations aux trois groupes. Ce n’est pas ce que permet d’affirmer l’étude.
Les chercheurs ont observé des communications vers de nombreux tiers, parmi lesquels figurent de grandes entreprises technologiques et des services utilisés pour l’analytique, la publicité, l’infrastructure ou d’autres fonctions techniques. La nature du destinataire et la donnée transmise doivent être examinées flux par flux.
Un domaine appartenant à Google peut par exemple correspondre à un service d’analyse ou à une infrastructure ; un domaine associé à Meta peut être lié à un composant de mesure. Cela ne rend pas la transmission anodine : lorsqu’une information permet d’identifier un travailleur ou de relier son activité à un profil, les conséquences en matière de protection des données deviennent importantes.
Le point le plus préoccupant de l’enquête est justement la capacité de ces transmissions à dépasser la relation visible entre le salarié et son employeur. Un salarié peut comprendre que son responsable reçoit ses heures travaillées. Il est beaucoup moins évident pour lui d’imaginer que des données liées à son utilisation de l’outil puissent également être reçues par des sociétés tierces.
Pour une entreprise française, la question ne se résume donc pas à savoir si le fournisseur promet d’être « conforme RGPD ». Le responsable de traitement doit comprendre les catégories de données traitées, les sous-traitants, les destinataires, les transferts éventuels hors Espace économique européen, les durées de conservation et les mesures de sécurité.
La même prudence vaut lorsqu’une entreprise choisit des outils d’intelligence artificielle. Les performances ne doivent pas faire oublier les conditions d’utilisation et les données envoyées au service. Notre comparaison Gemini ou ChatGPT en 2026 permet d’aborder ce choix sous un angle plus large.
Un employeur peut-il utiliser un logiciel de surveillance en France ?
Oui, sous conditions. La CNIL a actualisé en juillet 2026 sa doctrine sur le contrôle de l’activité des personnes employées. Trois exigences générales se cumulent : le dispositif doit être justifié et proportionné, les instances représentatives doivent être consultées lorsque les règles l’imposent, et les salariés doivent être informés.
Le principe de proportionnalité est central. L’employeur doit pouvoir expliquer pourquoi la donnée est nécessaire. Compter de manière transparente le nombre de dossiers traités sur une période peut être proportionné à un objectif de suivi. Enregistrer en permanence toutes les frappes du clavier pour vérifier qu’un télétravailleur est actif ne l’est pas.
L’information préalable doit être suffisamment précise pour que le salarié comprenne le dispositif. Il ne suffit pas d’indiquer vaguement que « l’activité informatique peut être contrôlée ». Les finalités, les données concernées, les destinataires, la durée de conservation et les droits doivent être traités dans le cadre applicable.
Dans les entreprises privées d’au moins cinquante salariés, la CNIL rappelle également la consultation du comité social et économique avant la mise en œuvre d’un dispositif de surveillance. Certains traitements présentant un risque élevé pour les droits et libertés peuvent nécessiter une analyse d’impact relative à la protection des données.
Le RGPD ajoute ses propres exigences : base juridique, minimisation des données, limitation de la conservation, sécurité, transparence et maîtrise de la chaîne de sous-traitance. L’utilisation d’un prestataire extérieur ne transfère pas automatiquement la responsabilité de conformité au fournisseur.
La question de la protection des accès reste parallèle à celle de la surveillance. Une entreprise peut avoir un dispositif de suivi juridiquement bien cadré et rester vulnérable si ses comptes sont mal sécurisés. C’est notamment pourquoi la transition vers des méthodes d’authentification plus robustes mérite d’être suivie.
Ce qu’un employeur ne peut pas faire : les limites sont devenues très concrètes
La CNIL donne plusieurs exemples de dispositifs considérés comme excessifs. La surveillance constante par webcam ou microphone, le partage permanent de l’écran, les keyloggers et les demandes répétées obligeant le salarié à prouver sa présence toutes les quelques minutes sont particulièrement problématiques.
Une sanction française illustre la frontière. En décembre 2024, rendue publique en février 2025, la CNIL a infligé 40 000 euros d’amende à une entreprise du secteur immobilier. Elle avait notamment utilisé un logiciel mesurant très précisément l’activité et des périodes supposées d’inactivité, réalisé des captures d’écran régulières et filmé les salariés de manière permanente.
Cette décision montre pourquoi un indicateur apparemment simple peut devenir disproportionné. Un temps sans frappe de clavier ne signifie pas nécessairement qu’un salarié ne travaille pas. Il peut lire un document papier, réfléchir, téléphoner, participer à une réunion ou effectuer une tâche qui ne produit aucune interaction avec l’ordinateur.
La surveillance permanente crée également un risque de détournement de finalité. Un outil installé pour sécuriser un équipement ne doit pas devenir discrètement un instrument d’évaluation individuelle. Un système de géolocalisation destiné à organiser des tournées ne doit pas être réutilisé sans cadre pour contrôler en temps réel chaque déplacement.
La frontière entre sécurité et surveillance est d’autant plus importante que les systèmes automatisés deviennent capables de produire des scores, des classements et des résumés de comportement. Une donnée mesurée n’est pas nécessairement un indicateur fiable de performance.
Cette question de la mesure et de l’intelligence automatisée est également au cœur des comparaisons entre modèles d’IA. Notre dossier consacré au classement des modèles d’intelligence artificielle en 2026 montre pourquoi un score isolé doit toujours être interprété dans son contexte.
Quels droits pour un salarié soumis à un outil de contrôle ?
Le premier droit est celui d’être informé. Un salarié doit pouvoir savoir qu’un dispositif de contrôle existe, pourquoi il est utilisé et quelles données sont traitées. Il peut également exercer les droits prévus par la réglementation sur les données personnelles lorsque ceux-ci sont applicables, notamment demander l’accès aux données le concernant.
Si le dispositif paraît disproportionné, caché ou détourné de son objectif, plusieurs interlocuteurs peuvent être mobilisés selon la situation : employeur, délégué à la protection des données, représentants du personnel ou CNIL. La CNIL peut être saisie d’une plainte et dispose de pouvoirs de contrôle et de sanction.
Le salarié doit aussi distinguer les usages professionnels et personnels sur les équipements de travail. La CNIL recommande une séparation aussi claire que possible des sphères. Cela ne légitime pas une surveillance excessive, mais réduit l’exposition de données personnelles lorsqu’un équipement professionnel fait l’objet de contrôles licites.
La question devient particulièrement délicate en télétravail, car le poste professionnel entre dans le domicile. Les outils de contrôle ne doivent pas pour autant aspirer des informations relatives à la vie privée. Une caméra activée en permanence ou un partage d’écran continu franchit rapidement cette limite.
La protection de la vie privée dépend aussi des outils utilisés en dehors du travail. Pour les communications personnelles sensibles, il peut être utile de comparer les solutions disponibles plutôt que de conserver par défaut les services les plus répandus.
Les appareils de lecture et de consommation de contenus soulèvent eux aussi des questions de compte, d’écosystème et de données. Notre comparatif des meilleures liseuses en 2026 replace ces choix dans leurs usages réels.
Ce que les entreprises françaises doivent vérifier avant de déployer un outil
La première étape consiste à partir du besoin, pas du logiciel. S’agit-il de comptabiliser des horaires, de répartir des interventions, de sécuriser un accès ou d’évaluer une production ? Une finalité claire permet d’écarter les fonctions qui collectent davantage de données que nécessaire.
Il faut ensuite examiner la documentation du fournisseur : politique de confidentialité, accord de sous-traitance, liste des sous-traitants ultérieurs, lieux d’hébergement, transferts internationaux, durées de conservation et possibilités de désactiver les fonctions d’analytique ou de suivi non indispensables.
La configuration par défaut mérite une attention particulière. Une fonctionnalité disponible n’a pas à être activée simplement parce qu’elle existe. Captures d’écran, suivi de localisation, mesure de l’inactivité, enregistrement de frappes ou surveillance de sites consultés doivent être examinés séparément.
L’entreprise doit aussi documenter son propre usage. Qui peut consulter les données ? À quelle fréquence ? Pendant combien de temps ? Dans quel but une donnée peut-elle être utilisée dans une décision managériale ? Une gouvernance claire réduit le risque qu’un outil initialement limité devienne progressivement un dispositif de surveillance généralisée.
Enfin, la sécurité technique reste indispensable. Les comptes administrateurs de ces plateformes peuvent concentrer des informations particulièrement sensibles sur plusieurs salariés. Authentification forte, limitation des droits, journalisation des accès et suppression des comptes inutilisés doivent faire partie du déploiement.
Les outils numériques évoluent vite et les usages professionnels avec eux. Les lecteurs qui suivent également l’actualité technologique peuvent retrouver notre guide sur les solutions de diffusion de Roland-Garros 2026, autre exemple où disponibilité des services, droits et accès doivent être distingués avec précision.
La conclusion est moins spectaculaire que le titre initial, mais plus importante : l’étude de 2026 apporte une preuve concrète que des plateformes de surveillance du travail peuvent transmettre des informations sur les salariés à des tiers. Pour une entreprise française, la réponse n’est pas de bannir tout outil de suivi ; elle consiste à sélectionner, paramétrer et documenter ces outils de manière à ne collecter que ce qui est nécessaire et à rendre les flux de données réellement transparents.
Surveillance au travail, données personnelles et logiciels de suivi.
Quels sont les neuf outils étudiés en 2026 ?
Apploye, Deputy, Desklog, Hubstaff, Monitask, Buddy Punch, Time Doctor 2, VeriClock et When I Work. Les chercheurs ont analysé leurs applications et les flux de données générés dans des scénarios employeur et salarié.
Les neuf transmettent-ils des données à Google, Microsoft et Meta ?
L’étude montre que les neuf transmettent des données identifiantes et des informations d’activité à des tiers. Elle identifie notamment de grandes entreprises technologiques parmi les destinataires, mais ne permet pas de dire que chaque plateforme envoie toutes les mêmes données aux trois groupes.
Ces neuf logiciels sont-ils tous utilisés en France ?
L’étude ne l’établit pas. Elle porte sur des plateformes largement utilisées mais n’est pas une enquête de pénétration du marché français. Leur utilisation éventuelle en France doit être examinée au regard du RGPD et du droit du travail français.
Un employeur a-t-il le droit de surveiller un salarié ?
Il peut contrôler l’exécution du travail, mais le dispositif doit être justifié, proportionné et porté à la connaissance des personnes concernées. La surveillance permanente est en principe excessive, sauf circonstances exceptionnelles dûment justifiées.
Un keylogger est-il autorisé pour contrôler le télétravail ?
La CNIL cite l’enregistrement systématique des frappes au clavier comme exemple de dispositif disproportionné pour surveiller un salarié, notamment parce qu’il peut capter des informations privées et instaurer une surveillance constante.
Que peut faire un salarié qui estime être surveillé excessivement ?
Il peut demander des informations sur le dispositif, contacter le délégué à la protection des données ou les représentants du personnel selon l’organisation, exercer ses droits sur ses données et saisir la CNIL lorsqu’il estime que la réglementation n’est pas respectée.
Une entreprise peut-elle utiliser des captures d’écran pour mesurer la productivité ?
Le contexte, la fréquence et la finalité sont déterminants. Des captures régulières et une mesure très fine de l’inactivité ont déjà participé à une sanction de la CNIL lorsqu’elles s’inscrivaient dans une surveillance disproportionnée.
Le chiffre de 78 % des employeurs concerne-t-il la France ?
Non. Le chiffre cité dans les publications autour de l’étude provient d’une enquête ExpressVPN de 2025 évoquée dans un contexte américain. Il ne doit pas être présenté comme la proportion d’employeurs français utilisant des outils de surveillance.
- Northeastern University — Workplace monitoring platforms are sharing your data, investigation publiée en mai 2026.
- Northeastern Global News — Workers’ information shared with third-party companies, 21 mai 2026.
- CNIL — Travail, ressources humaines : le contrôle de l’activité des personnes employées, 9 juillet 2026.
- CNIL — Questions-réponses sur le télétravail et le contrôle de l’activité.
- CNIL — Surveillance excessive des salariés : sanction de 40 000 euros, 4 février 2025.
WY-Créations analyse les évolutions du numérique, de la visibilité en ligne et des usages professionnels afin d’en dégager les conséquences concrètes pour les entreprises.
Vos outils numériques doivent servir votre activité sans créer de zones d’ombre.
WY-Créations travaille la stratégie digitale, le référencement SEO et GEO, la visibilité et l’architecture web des entreprises.