Passkeys transférables
et ce qui reste bloqué.
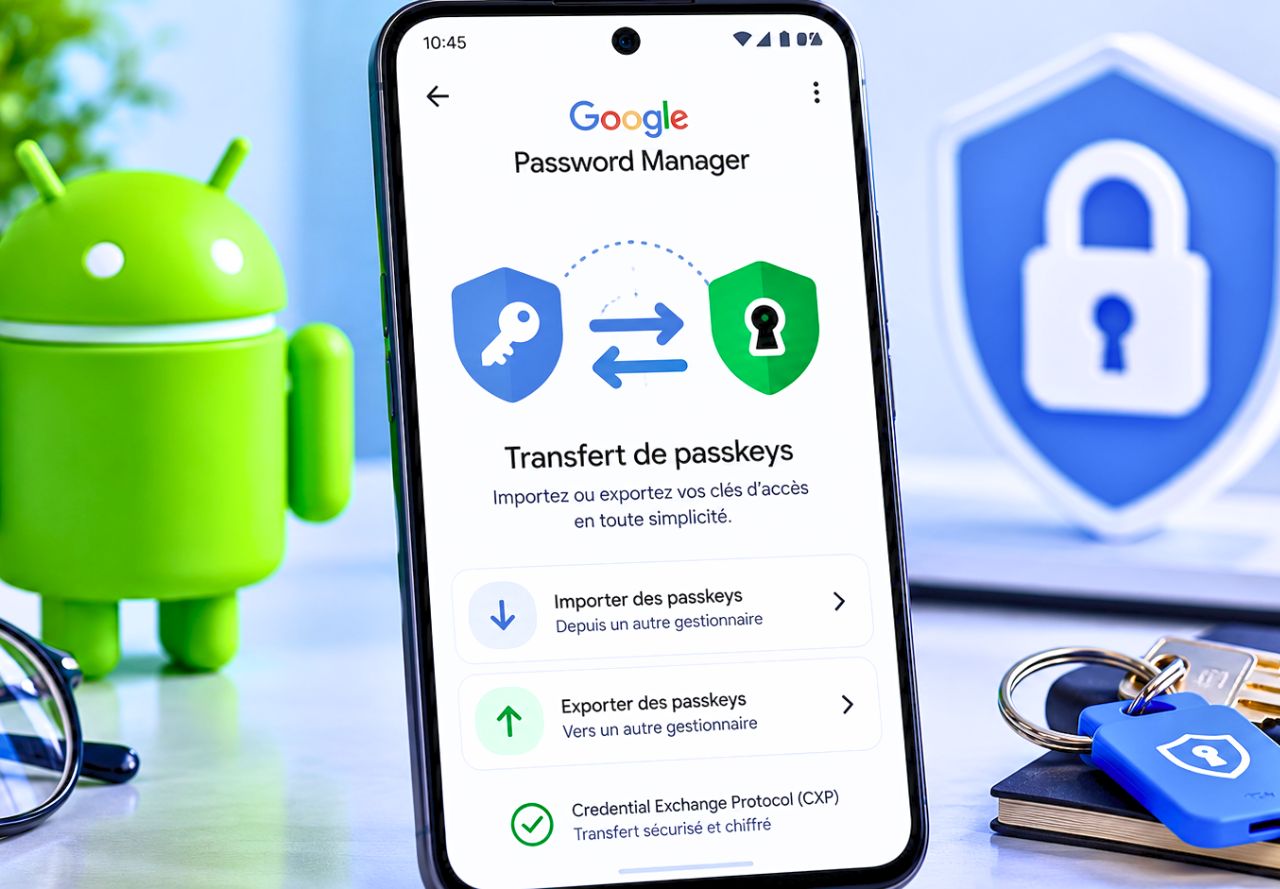
Trois éléments de la version publiée en mai 2026 sont devenus faux. Le statut de la fonctionnalité, qui n’est plus en test mais officiellement déployée. Les prérequis, présentés comme indifférents à la version d’Android alors qu’ils ne le sont pas. Et la migration d’un iPhone vers un téléphone Android, annoncée comme facilitée alors que le protocole en question ne la permet pas.
Où en est la fonctionnalité
Elle est disponible. Ce qui n’était en mai 2026 qu’une interface masquée dans le code de Google Password Manager, activée par des journalistes spécialisés, est devenu une fonction officielle trois semaines plus tard.
Google a intégré la prise en charge de l’import et de l’export des mots de passe et des clés d’accès entre Google Password Manager et les gestionnaires tiers dans les notes de version des services Google Play. La version concernée est la 26.21, dont le déploiement a commencé le 1er juin 2026. La formulation retenue par Google tient en une phrase et mentionne explicitement le standard Credential Exchange.
Le déploiement passe par les services Google Play et non par une mise à jour du système, ce qui explique qu’il ait pu toucher un parc très large sans attendre une version majeure d’Android. Le mécanisme est le même que celui utilisé pour diffuser les nouvelles fonctions liées aux paiements et aux titres dématérialisés, comme les nouveautés arrivées dans Google Wallet.
Une précision utile pour situer la chronologie : Google n’a pas ouvert la marche. Apple a livré le transfert de justificatifs entre applications sur iOS 26 et macOS 26 en septembre 2025. Dashlane a lancé sa propre prise en charge sur Android le 25 février 2026, avant même que Google n’active la sienne. Android était le dernier grand écosystème sans porte de sortie pour les clés d’accès.
Ce que recouvrent CXP et CXF
Les deux sigles circulent souvent comme s’ils désignaient la même chose. Ils correspondent à deux spécifications distinctes, développées ensemble au sein de la FIDO Alliance.
CXF, pour Credential Exchange Format, définit la structure des données transférées. C’est un schéma JSON commun, capable de représenter des mots de passe, des clés d’accès, des clés SSH, des identifiants Wi-Fi ou des clés d’API, avec un mécanisme d’extension prévu pour évoluer sans casser la compatibilité. CXP, pour Credential Exchange Protocol, définit la manière dont l’échange se déroule : la négociation entre les deux applications, le chiffrement de bout en bout et la remise du paquet. Le format dit quoi, le protocole dit comment.
Cette séparation répond à une difficulté propre aux clés d’accès. Un mot de passe est une chaîne de caractères : il se copie, se colle et se relit à l’identique partout. Une clé d’accès repose sur une paire cryptographique dont la partie privée ne quitte jamais le gestionnaire, tandis que la partie publique est enregistrée par le site. La spécification WebAuthn a été écrite en supposant que cette clé privée resterait enfermée dans un composant matériel, sans représentation normalisée susceptible d’être transportée. Le jour où les gestionnaires ont commencé à synchroniser ces clés entre appareils, l’absence de format commun est devenue le principal obstacle à la portabilité.
La partie chiffrement s’appuie sur HPKE, la construction décrite par la RFC 9180. Chaque fichier du paquet exporté est chiffré séparément et les noms de fichiers sont remplacés par des identifiants anonymes, de sorte que même la structure de l’archive ne révèle rien. Le contenu ne peut être déchiffré que par le destinataire désigné dans la demande initiale.
Sur le plan du statut normatif, il faut rester précis. CXF a été publié comme Proposed Standard v1.0 en août 2025, avec une révision v1.0 datée du 9 mars 2026. CXP est plus en retrait dans le processus de normalisation, ce qui n’a pas empêché les éditeurs de l’implémenter à partir des versions de travail. Le groupe qui a porté ces spécifications réunit Apple, Bitwarden, Dashlane, Google, Microsoft, NordPass, 1Password, Samsung et SK Telecom. La liste habituellement citée, limitée à Google, Apple et Samsung, est incomplète.
Comment le transfert se déroule
Sur Android, le transfert est déclenché depuis l’application qui doit recevoir les données, et non depuis celle qui les détient. Cette logique conditionne tout le parcours.
- L’application de destination émet une demande d’import en précisant les types de justificatifs qu’elle sait recevoir.
- Le système affiche les comptes exportables déclarés au préalable par les autres gestionnaires installés sur l’appareil.
- L’utilisateur choisit la source, puis confirme dans l’application d’origine.
- Une authentification biométrique est requise pour accéder aux clés d’accès, conformément au fonctionnement d’Android.
- Le paquet chiffré est remis directement à l’application de destination, sans transiter en clair par le système ni par une application non authentifiée.
Ce point mérite d’être souligné : à aucun moment le système d’exploitation ne voit les justificatifs en clair. C’est la différence de nature avec l’export CSV, qui produit un fichier lisible par n’importe quel logiciel ayant accès au stockage, souvent sauvegardé automatiquement dans le nuage sans que l’utilisateur y pense. Le même raisonnement s’applique aux secrets de récupération manipulés par les systèmes de chiffrement de disque, dont la gestion a fait débat lors des mesures d’urgence publiées sur BitLocker.
La méthode remplacée mérite d’être rappelée pour mesurer l’écart. Jusqu’à l’an dernier, changer de gestionnaire imposait de produire un fichier CSV contenant l’intégralité des identifiants en clair, de le déplacer manuellement, puis de l’importer ailleurs. Ce fichier restait sur le disque, dans la corbeille, dans un dossier de téléchargement synchronisé, parfois dans une sauvegarde automatique dont l’utilisateur ignorait l’existence. Et il ne contenait de toute façon pas les clés d’accès, qui n’avaient aucune représentation exportable. Le choix se résumait donc à un export dangereux pour les mots de passe et à une reconstitution manuelle, service par service, pour le reste.
Le transfert est peer-to-peer et local. Rien ne passe par un serveur intermédiaire, ce qui écarte d’emblée la question de la conservation des données par un tiers pendant la migration.
Gestionnaires et versions requises
Les prérequis annoncés diffèrent selon les éditeurs. Ce n’est pas un détail : c’est ce qui détermine si la fonction apparaît ou non sur un téléphone donné.
- Bitwarden documente une disponibilité sur Android 14 ou version supérieure, avec les services Google Play en version 26.21 ou supérieure.
- Dashlane indique de son côté une disponibilité à partir d’Android 10, sous réserve de disposer de la dernière version des services Google Play.
- La documentation destinée aux développeurs Android situe l’interface de transfert à partir d’Android 8, ce qui correspond au socle technique et non à ce qui est effectivement proposé aux utilisateurs.
- Côté gestionnaires participants sur Android, la documentation de Dashlane mentionnait en juillet 2026 1Password et Bitwarden, auxquels s’ajoute Google Password Manager.
- Sur les appareils Apple, la fonction requiert iOS 26 ou macOS 26, et les gestionnaires participants incluent Apple Passwords, 1Password et Bitwarden.
L’écart entre Android 10 et Android 14 selon les sources n’est pas une contradiction insoluble. Il traduit probablement des politiques de support différentes d’un éditeur à l’autre, chacun fixant son propre plancher au-dessus du minimum technique. En pratique, la seule vérification qui vaille consiste à ouvrir le gestionnaire de destination et à regarder si l’option de migration apparaît. Si elle est absente, c’est soit la version d’Android, soit celle des services Google Play, soit l’application elle-même qui n’est pas à jour.
Aucun éditeur n’a publié de liste exhaustive et datée des applications participantes. Les pages d’aide évoluent au fil des mises à jour, ce qui rend toute énumération figée rapidement fausse.
Ce que le transfert ne fait pas
C’est la partie la moins couverte, et celle qui provoque le plus de déconvenues. Le Credential Exchange règle un problème précis et un seul : faire passer des justificatifs d’une application à une autre sur le même appareil.
Il ne s’agit pas d’un outil de migration entre téléphones. La documentation Android décrit un transfert local, entre fournisseurs de justificatifs présents sur la même machine. L’affirmation selon laquelle cette fonction faciliterait le passage d’un iPhone vers un appareil Android ne correspond pas à ce que fait le protocole. Le chemin réaliste reste indirect : transférer d’abord vers un gestionnaire multiplateforme sur l’iPhone, puis se connecter à ce même gestionnaire sur le téléphone Android, la synchronisation faisant le reste.
Toutes les clés d’accès ne sont pas transférables. Bitwarden signale que celles qui reposent sur un compteur masqué à des fins de sécurité ne peuvent pas passer par le Credential Exchange. Ces clés devront être recréées sur les services concernés.
Le contenu déplacé varie enfin d’un gestionnaire à l’autre. Dashlane indique que les champs personnalisés, les pièces jointes, les clés SSH et les clés d’API ne sont pas exportés, et que certains éléments changent de catégorie à l’arrivée. Un coffre-fort n’est donc pas répliqué à l’identique : il est traduit, avec les pertes qu’implique toute traduction.
Android et iOS, deux logiques inversées
Les deux plateformes appliquent le même protocole, mais pas dans le même sens. Savoir où chercher évite de conclure trop vite que la fonction est absente.
- Sur Android, la demande part de l’application de destination. On ouvre le gestionnaire dans lequel on veut arriver et on y déclenche un import.
- Sur iOS et macOS, la demande part de l’application d’origine. On ouvre le gestionnaire que l’on quitte et on y déclenche un export vers une autre application.
- Sur iOS, la fonction se trouve dans l’application elle-même, pas dans l’extension de navigateur, ce que précise notamment la documentation de Dashlane.
- Dans les deux cas, une confirmation est demandée des deux côtés : l’utilisateur autorise la sortie dans une application et l’entrée dans l’autre.
Cette asymétrie explique une grande partie des messages d’incompréhension lus depuis juin. Un utilisateur Android qui cherche un bouton d’export dans Google Password Manager pour envoyer ses clés vers Bitwarden ne le trouvera pas sous cette forme : c’est depuis Bitwarden qu’il faut lancer l’opération. Les clés d’accès elles-mêmes restent par ailleurs utilisables dans le navigateur, sujet régulièrement remis sur la table par les incidents de sécurité comme la faille critique découverte dans Chromium.
Le sens de l’initiative n’est pas anodin sur le plan de la sécurité. Une demande émise par le destinataire oblige celui-ci à déclarer ce qu’il sait recevoir, ce qui limite les transferts partiels et silencieux.
Ce que cela change en entreprise
Pour une TPE ou une profession libérale, l’intérêt n’est pas la nouveauté technique. Il tient à la disparition d’un argument qui servait depuis trois ans à repousser l’adoption des clés d’accès.
- La crainte de l’enfermement tombe. Une clé créée sur Android n’est plus captive de Google Password Manager, ce qui rend l’adoption réversible.
- L’export CSV, jusque-là seule option commune, produisait un fichier en clair. Sa disparition progressive supprime un risque documenté depuis longtemps.
- Le changement de prestataire redevient une décision commerciale et non un projet technique, y compris pour les offres professionnelles.
- Les clés d’accès restent résistantes à l’hameçonnage, contrairement aux codes à usage unique reçus par message, que les kits actuels interceptent en temps réel.
- La migration doit être planifiée hors période de forte activité, avec une vérification poste par poste avant toute suppression de l’ancien coffre-fort.
Un point de gouvernance mérite attention. Dashlane précise que la disponibilité du Credential Exchange sur les offres professionnelles dépend d’un réglage administrateur. Autrement dit, la portabilité existe au niveau du protocole mais peut être restreinte au niveau du contrat. Le point est à vérifier avant de bâtir un plan de sortie sur cette seule base, comme se vérifie toute promesse d’éditeur en matière de sécurité, y compris lorsqu’elle concerne des correctifs, à l’image des failles Microsoft Defender activement exploitées. La même prudence s’applique aux fonctions automatiques ajoutées aux téléphones, dont le périmètre réel diffère souvent de l’annonce, comme l’a montré l’arrivée de Gemini Intelligence sur Android.
Rien n’oblige à migrer. La fonction sert d’abord à garantir qu’un choix reste réversible, ce qui a de la valeur même lorsqu’on ne s’en sert jamais.
Ce qu’on nous demande le plus souvent.
La fonctionnalité est-elle disponible ?
Oui. Google a intégré l’import et l’export des mots de passe et des clés d’accès via le standard Credential Exchange dans les services Google Play version 26.21, dont le déploiement a débuté le 1er juin 2026. Elle n’est plus au stade du test.
Faut-il un Android récent ?
Oui, contrairement à ce qui a pu être écrit. Bitwarden documente Android 14 ou supérieur avec les services Google Play 26.21 ou supérieur ; Dashlane indique Android 10 ou supérieur avec les services à jour. Les prérequis diffèrent donc selon le gestionnaire.
Puis-je transférer mes clés d’un iPhone vers un Android ?
Pas directement par ce protocole, qui gère un transfert entre applications d’un même appareil. Le chemin praticable consiste à basculer d’abord vers un gestionnaire multiplateforme sur l’iPhone, puis à s’y connecter depuis le téléphone Android.
Quels gestionnaires sont compatibles ?
Sur Android, la documentation de Dashlane mentionnait en juillet 2026 1Password et Bitwarden, aux côtés de Google Password Manager. Sur iOS et macOS 26, Apple Passwords, 1Password et Bitwarden. La liste évolue au rythme des mises à jour.
Le transfert est-il sécurisé ?
Le protocole chiffre chaque élément de bout en bout avec HPKE et anonymise les noms de fichiers. L’échange est local, sans serveur intermédiaire, et le système d’exploitation ne voit jamais les justificatifs en clair.
Tout est-il transféré ?
Non. Les clés d’accès reposant sur un compteur masqué ne peuvent pas passer par ce canal. Dashlane exclut par ailleurs les champs personnalisés, les pièces jointes, les clés SSH et les clés d’API, et reclasse certains éléments à l’arrivée.
- Notes de version des services Google Play 26.21, juin 2026, mentionnant l’import et l’export de mots de passe et de clés d’accès via le standard Credential Exchange.
- Documentation développeur Android, Credential Manager et interfaces de transfert de justificatifs entre fournisseurs sur un même appareil.
- FIDO Alliance, spécifications Credential Exchange Format (CXF) et Credential Exchange Protocol (CXP), et publication de CXF comme Proposed Standard v1.0 en août 2025.
- Bitwarden, article de blog sur la portabilité des clés d’accès, mis à jour le 23 juillet 2026, prérequis Android et limite relative aux clés à compteur masqué.
- Dashlane, pages d’assistance sur l’import et l’export via le Credential Exchange, mises à jour en juillet 2026, et annonce du lancement sur Android du 25 février 2026.
- Android Authority, mise au jour de l’interface d’import et d’export dans Google Password Manager, mai 2026.
WY-Créations conçoit des sites internet et construit des stratégies de visibilité pour les artisans, les TPE, les PME et les professions libérales depuis 2018. Cet article distingue ce qui est documenté par les éditeurs de ce qui relève de l’observation ou de l’annonce, et ne remplace pas la documentation officielle du gestionnaire utilisé. Pour aller plus loin : les avis clients ou nous écrire.
Vos accès d’administration tiennent-ils encore sur un mot de passe ?
Une clé d’accès résiste à l’hameçonnage, un code reçu par message non. La bascule prend quelques minutes par compte.