Microsoft Defender
deux failles exploitées, mais pas deux failles critiques.
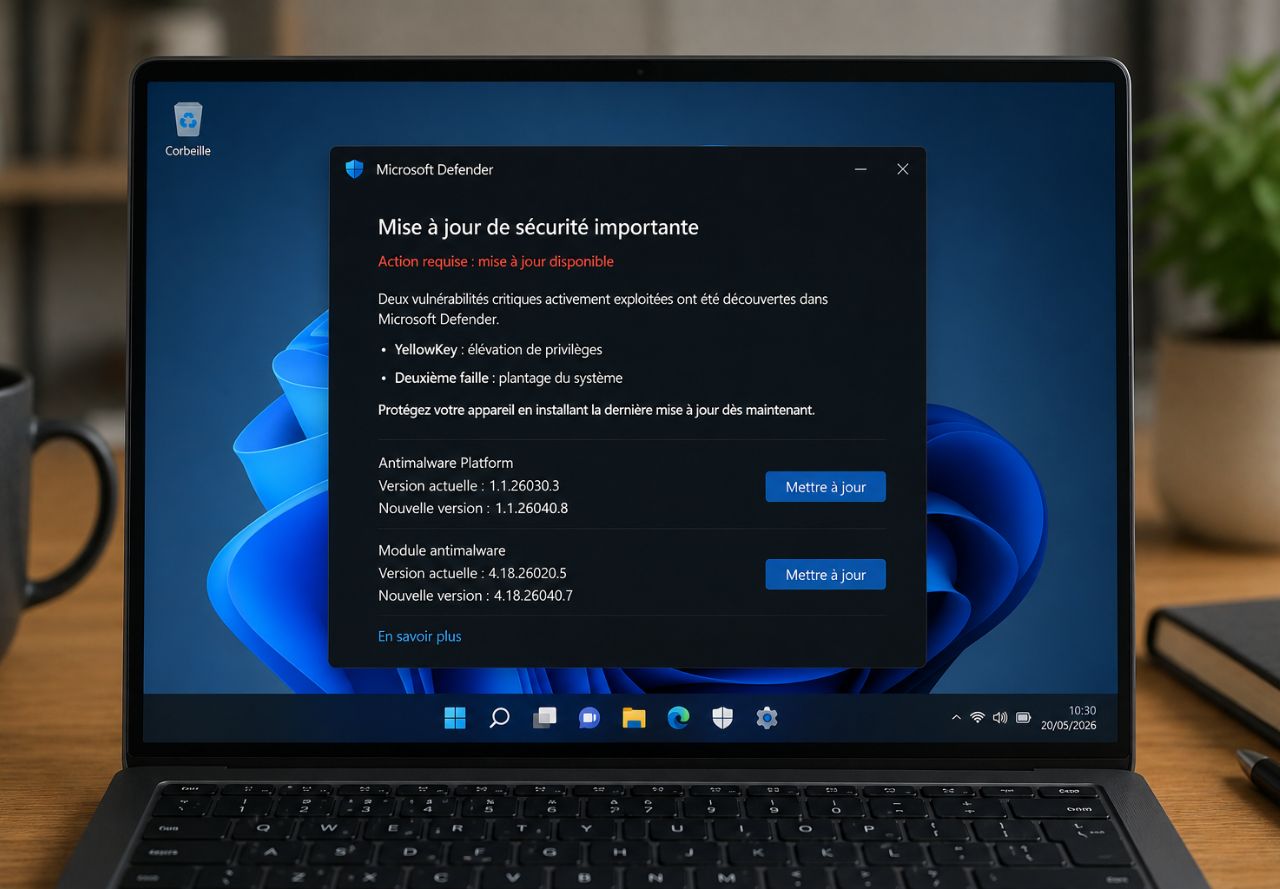
Les deux vulnérabilités restent importantes parce qu’elles ont été exploitées avant ou au moment de leur divulgation publique. La bonne nouvelle est que les versions corrigées ont été distribuées automatiquement depuis mai. En septembre, l’urgence n’est plus de « désactiver Defender » ou d’installer un outil de contournement, mais de vérifier que le moteur et la plateforme sont à jour.
CVE-2026-41091 et CVE-2026-45498 : les deux failles réellement exploitées
Le 20 mai 2026, la CISA a ajouté deux vulnérabilités Microsoft Defender à son catalogue Known Exploited Vulnerabilities, réservé aux failles pour lesquelles l’agence américaine dispose d’éléments démontrant une exploitation réelle.
CVE-2026-41091 concerne le Microsoft Malware Protection Engine. Microsoft la décrit comme une élévation de privilèges provoquée par une résolution incorrecte de liens avant l’accès à certains fichiers. Un attaquant disposant déjà d’un accès local limité peut l’exploiter pour obtenir des privilèges SYSTEM.
CVE-2026-45498 affecte la plateforme antimalware Microsoft Defender. Il s’agit d’un déni de service lié à une consommation incontrôlée de ressources. Son objectif n’est pas de voler directement les données ou d’obtenir des droits administrateur, mais de perturber la disponibilité du composant de sécurité.
Ces deux vulnérabilités avaient déjà des correctifs lorsque la CISA les a inscrites à son catalogue. La présence dans KEV ne signifie donc pas qu’aucune solution n’existait ; elle signifie qu’il fallait accélérer l’application des versions corrigées.
Le fichier source présentait également les versions de correctif 1.1.26040.8 pour le moteur et 4.18.26040.7 pour la plateforme. Ces références étaient correctes et sont confirmées par les notes de publication officielles de Microsoft.
Le contexte rappelle notre dossier sur la faille BitLocker YellowKey : une vulnérabilité Windows peut être sérieuse sans avoir exactement la même portée ni le même scénario d’attaque.
Pourquoi « deux failles critiques » n’était pas la formulation correcte
Le titre initial parlait de deux failles critiques. Cette formulation doit être corrigée à partir des données publiées par Microsoft.
Microsoft classe CVE-2026-41091 au niveau « Important ». Son score CVSS est de 7,8 et son exploitation nécessite un accès local déjà obtenu avec des privilèges faibles. La faille permet ensuite une élévation de privilèges vers SYSTEM.
CVE-2026-45498 est classée « Low » dans les notes de publication Microsoft, même si la base NVD affiche un score différent selon sa propre évaluation. Le point le plus solide pour un article est de reprendre le niveau du fournisseur concerné : Microsoft parle d’un déni de service de faible sévérité.
Une troisième faille corrigée dans le même moteur, CVE-2026-45584, est en revanche véritablement classée « Critical ». Il s’agit d’une exécution de code à distance par dépassement de tampon sur le tas. Mais elle n’est pas l’une des deux vulnérabilités ajoutées au catalogue KEV le 20 mai.
Cette nuance est importante : une faille peut être activement exploitée sans être classée critique, et une faille critique peut exister sans preuve publique d’exploitation active au même moment.
Le bon titre en septembre est donc « deux failles Microsoft Defender activement exploitées », pas « deux failles critiques activement exploitées ».
| Vulnérabilité | Classification Microsoft | Correctif |
|---|---|---|
| CVE-2026-41091 | Important — élévation de privilèges | Moteur 1.1.26040.8 |
| CVE-2026-45498 | Low — déni de service | Plateforme 4.18.26040.7 |
| CVE-2026-45584 | Critical — exécution de code à distance | Moteur 1.1.26040.8 |
Les correctifs Microsoft Defender déployés depuis mai 2026
Microsoft a corrigé CVE-2026-41091 dans le moteur antimalware 1.1.26040.8, publié le 5 mai 2026. La plateforme 4.18.26040.7, publiée le 12 mai, corrige CVE-2026-45498.
Les notes de publication de Microsoft indiquent également une version de renseignements de sécurité 1.451.6.0 associée à cette génération. Mais cette dernière référence ne doit pas être utilisée comme seuil permanent : les définitions de sécurité évoluent continuellement et ont depuis été remplacées par des versions plus récentes.
En septembre, vérifier que l’on possède exactement 1.451.6.0 n’aurait donc aucun sens. Ce qu’il faut contrôler, c’est que le moteur et la plateforme soient au moins égaux aux versions qui ont introduit les correctifs, ou idéalement qu’ils correspondent simplement aux versions actuelles distribuées par Microsoft.
Les mises à jour de Defender sont généralement installées automatiquement via Windows Update et les mécanismes propres à Microsoft Defender. Un poste correctement maintenu depuis mai devrait donc déjà être protégé.
Les environnements professionnels gérés par Intune, WSUS ou d’autres outils d’administration doivent néanmoins vérifier qu’aucune politique de report, image système ancienne ou machine rarement connectée n’a empêché l’application des composants corrigés.
Notre article sur la cyberattaque GitHub via une extension VS Code illustre le même problème : la présence d’un correctif ne protège que les machines sur lesquelles il est réellement déployé.
Comment vérifier que Microsoft Defender est bien à jour
Sur Windows 11 comme sur Windows 10 encore pris en charge dans un cadre compatible, la vérification la plus simple passe par l’application Sécurité Windows.
Ouvrez Sécurité Windows, puis Protection contre les virus et menaces. Dans la zone consacrée aux mises à jour de la protection, lancez une recherche de mises à jour. Cette action actualise les renseignements de sécurité et peut aussi accélérer la récupération de composants récents.
Pour vérifier les versions, ouvrez les informations de Microsoft Defender dans les paramètres de sécurité. Le moteur antimalware doit être supérieur ou égal à 1.1.26040.8 et la plateforme supérieure ou égale à 4.18.26040.7.
Il n’est pas nécessaire de revenir précisément à ces versions si votre système affiche une valeur plus élevée. Une version plus récente intègre les correctifs précédents, sauf avis contraire spécifique de Microsoft.
Les administrateurs peuvent aussi utiliser PowerShell ou les outils de gestion Microsoft Defender for Endpoint pour inventorier les versions à grande échelle. L’objectif n’est pas seulement de contrôler une machine, mais d’identifier les postes hors ligne ou retardataires.
Après la mise à jour, une analyse complète peut être utile si la machine a été exposée pendant la période vulnérable ou présente un comportement inhabituel. Elle ne remplace pas le correctif, mais permet de détecter d’éventuels artefacts malveillants.
Pour les particuliers ayant ajouté un autre produit de sécurité à leur abonnement internet, notre article sur l’antivirus Bouygues Telecom rappelle qu’il faut savoir quel moteur protège réellement la machine.
L’ajout au catalogue CISA KEV : pourquoi c’était important
Le catalogue Known Exploited Vulnerabilities de la CISA ne recense pas toutes les failles graves. Il se concentre sur celles dont l’agence considère l’exploitation réelle comme établie.
Le 20 mai 2026, CVE-2026-41091 et CVE-2026-45498 ont été ajoutées avec une date limite de correction fixée au 3 juin pour les agences fédérales civiles américaines soumises à la directive BOD 22-01.
Cette date du 3 juin ne constituait pas une date d’expiration du danger pour les particuliers. Elle était une échéance réglementaire pour les organismes fédéraux américains concernés.
Pour les utilisateurs français, la présence dans KEV reste un excellent signal de priorité. Lorsqu’une faille est exploitée dans la nature, la question n’est plus seulement de savoir si une attaque est théoriquement possible : au moins un acteur l’a déjà utilisée.
Le Centre canadien pour la cybersécurité a publié le même jour un bulletin reprenant les deux CVE et recommandant l’application des mises à jour Microsoft.
En septembre, cette échéance appartient au passé. L’article doit donc expliquer le contexte historique et non afficher encore « 3 juin » comme une alerte active.
Ce qu’un attaquant pouvait réellement faire avec ces deux failles
CVE-2026-41091 est la plus dangereuse des deux pour la prise de contrôle d’un poste. L’attaquant doit toutefois disposer au départ d’un accès local avec des privilèges limités. Ce n’est donc pas une vulnérabilité permettant, à elle seule, de pirater n’importe quel PC directement depuis Internet.
Une fois présent sur la machine, l’attaquant peut exploiter la mauvaise résolution de liens de Defender pour élever ses privilèges. Le passage vers SYSTEM lui donne alors un contrôle très large sur Windows.
CVE-2026-45498 n’a pas le même objectif. Microsoft la décrit comme un déni de service lié à une consommation incontrôlée de ressources. L’impact principal concerne la disponibilité du composant, pas la confidentialité ou l’intégrité des données.
Dans une campagne réelle, ces vulnérabilités peuvent être utilisées comme maillons d’une chaîne d’attaque. Un malware initial obtient un premier accès, puis une faille locale augmente les privilèges et permet de désactiver des protections ou de persister plus profondément.
Il faut donc éviter deux extrêmes : minimiser parce que l’attaque n’est pas directement distante, ou présenter ces CVE comme permettant automatiquement à un pirate de prendre le contrôle d’un PC sans accès préalable.
Cette logique de chaîne est également visible dans notre dossier sur la fuite Foxconn et les données de serveurs Apple, où plusieurs niveaux d’accès et d’exposition doivent être distingués.
Windows 10 et Windows 11 : quels systèmes étaient concernés ?
Le fichier source affirmait que Windows 10 et Windows 11 étaient concernés. C’est globalement cohérent avec la portée de Microsoft Defender Antivirus, mais la formulation doit être mise dans le contexte de 2026.
Les vulnérabilités portent sur le moteur Malware Protection Engine et la plateforme Defender. Elles ne sont donc pas liées à une seule édition récente de Windows 11 : tout environnement exécutant une version affectée de ces composants devait recevoir les mises à jour correspondantes.
En revanche, Windows 10 a atteint la fin de son support standard grand public en octobre 2025. Certaines machines Windows 10 continuent de recevoir des mises à jour via les programmes Extended Security Updates, selon leur statut et leur configuration.
Un PC Windows 10 non inscrit à un dispositif de support adapté mérite donc une attention particulière. Même si Defender peut continuer à recevoir certains composants, rester sur un système d’exploitation hors support augmente le risque global et ne doit pas être considéré comme une stratégie de sécurité durable.
Pour Windows 11, le bon réflexe reste de conserver une version de système encore prise en charge et de ne pas bloquer durablement Windows Update ou les mises à jour de sécurité de Defender.
Les risques liés à des systèmes anciens sont également abordés dans notre article sur les meilleures liseuses 2026 sous l’angle de la durée de support logiciel : la longévité d’un appareil dépend autant du logiciel que du matériel.
Ce qu’il faut faire aujourd’hui, en septembre 2026
Première étape : vérifier Windows Update et Microsoft Defender. Si la machine a été régulièrement connectée et mise à jour depuis mai, elle devrait déjà avoir reçu plusieurs versions plus récentes que celles qui corrigeaient les failles.
Deuxième étape : conserver la protection en temps réel active. Désactiver Defender parce qu’une vulnérabilité a existé dans Defender serait contre-productif, surtout maintenant que les versions corrigées sont disponibles depuis plusieurs mois.
Troisième étape : lancer une analyse complète si le poste a été longtemps hors ligne, s’il utilise une image système ancienne ou s’il montre des comportements inhabituels. Pour un cas suspect sérieux, Microsoft Defender Offline permet aussi d’analyser la machine en dehors de la session Windows normale.
Quatrième étape : mettre à jour les autres composants. Une élévation de privilèges devient beaucoup plus difficile à exploiter si l’attaquant n’obtient jamais son accès initial. Navigateur, logiciels bureautiques, extensions, VPN et outils de télémaintenance doivent donc être maintenus au même niveau d’attention.
Cinquième étape : en entreprise, contrôler les versions de manière centralisée. Une seule machine oubliée peut conserver une vulnérabilité plusieurs mois après la publication du correctif.
Enfin, restez prudent face aux campagnes d’ingénierie sociale. Une faille locale a souvent besoin d’un premier point d’entrée. Notre dossier sur les arnaques au faux conseiller bancaire montre que l’attaque technique commence fréquemment par une manipulation humaine.
Pour prendre du recul sur les outils d’IA et les environnements numériques actuels, notre comparatif Gemini vs ChatGPT 2026 complète cette veille technologique.
Ce qu’il faut retenir des failles Microsoft Defender.
Les deux failles Microsoft Defender sont-elles réellement critiques ?
Non selon la classification de Microsoft. CVE-2026-41091 est classée Important et CVE-2026-45498 Low. Elles restent prioritaires parce qu’elles ont été exploitées dans la nature.
Quelles sont les deux vulnérabilités exploitées ?
CVE-2026-41091, une élévation de privilèges locale, et CVE-2026-45498, un déni de service affectant la plateforme Defender.
Quelles versions corrigent les failles ?
Le moteur 1.1.26040.8 corrige CVE-2026-41091. La plateforme 4.18.26040.7 corrige CVE-2026-45498. Toute version ultérieure intègre normalement ces corrections.
Faut-il désactiver Microsoft Defender ?
Non. Les correctifs sont disponibles depuis mai 2026. Désactiver Defender supprimerait une couche de protection importante.
La date CISA du 3 juin est-elle encore pertinente ?
Uniquement comme contexte historique. Il s’agissait de l’échéance imposée aux agences fédérales civiles américaines concernées.
Ces failles permettent-elles de pirater un PC directement à distance ?
CVE-2026-41091 nécessite un accès local préalable avec de faibles privilèges. CVE-2026-45498 est un déni de service. Elles ne correspondent pas à un scénario simple de prise de contrôle distante sans accès initial.
Windows 10 est-il encore concerné ?
Les versions affectées de Defender pouvaient fonctionner sur Windows 10, mais en 2026 il faut aussi vérifier le statut de support ou d’Extended Security Updates du système.
Comment savoir si mon PC est protégé ?
Vérifiez Windows Update et les informations de version de Microsoft Defender. Le moteur doit être au moins en 1.1.26040.8 et la plateforme au moins en 4.18.26040.7, ou dans des versions plus récentes.
- Microsoft Learn — Notes de publication Microsoft Defender for Endpoint, versions Windows Antivirus d’avril et mai 2026
- Microsoft Security Response Center — CVE-2026-41091
- Microsoft Security Response Center — CVE-2026-45498
- CISA — Known Exploited Vulnerabilities : CVE-2026-41091
- CISA — Known Exploited Vulnerabilities : CVE-2026-45498
- Centre canadien pour la cybersécurité — Bulletin AV26-489, 20 mai 2026
Article entièrement réécrit et actualisé au 8 septembre 2026. Les deux CVE exploitées sont confirmées, mais leur classification a été corrigée conformément aux données Microsoft. Consulter les avis clients WY-Créations®.
Une faille corrigée reste dangereuse sur une machine jamais mise à jour.
La sécurité dépend moins de l’annonce du correctif que de sa présence réelle sur chaque poste utilisé.